উত্তর কোরিয়ার অর্থপাচারকারীরা বিনান্সের প্রায় ৬.৩ বিলিয়ন ডলারের হ্যাক থেকে প্রাপ্ত আয় আড়াল করতে এককালীন মিম কয়েনে নির্ভর করেছে। Elliptic তিনটি ব্লকচেইনে সংশ্লিষ্ট কৌশল শনাক্ত করেছে, যা চুরিকৃত সম্পদ অনুসরণের প্রচেষ্টায় সস্তা ও বারবার ব্যবহারযোগ্য বাধা যোগ করেছে।
উত্তর কোরিয়ার ৬.৩ বিলিয়ন ডলারের বাইন্যান্স হ্যাক: মেম কয়েনে অদ্ভুত মোড়
লেখক

শেয়ার
মূল বিষয়গুলো
- সংযুক্ত ওয়ালেটগুলো এককালীন টোকেনগুলোর প্রায় সমস্ত লেনদেন নিয়ন্ত্রণ করেছে।
- অবৈধ অর্থ সাদা করা ব্যক্তিরা বিক্রয় থেকে প্রাপ্ত অর্থ পুনর্ব্যবহার করে নতুন টোকেন লঞ্চের অর্থায়ন করেছে।
- চুরি হওয়া সম্পদ বিটকয়েনে রূপান্তরিত হয়ে প্রায় ২২৫ মিলিয়ন ডলারে পৌঁছেছে।
মিম কয়েনগুলি বাইন্যান্স হ্যাকের তদন্তপথ জটিল করে তোলে
উত্তর কোরিয়ার অর্থপাচারকারীরা ট্রন, সোলানা এবং নিয়ারে মিম কয়েন এবং অজানা টোকেন ব্যবহার করেছে, এলিপ্টিকের সহ-প্রতিষ্ঠাতা ও প্রধান বিজ্ঞানী টম রবিনসন ৯ নভেম্বর ব্যাখ্যা করেছেন। ট্রন এবং নিয়ারে নতুন তৈরি কয়েন ব্যবহার করা হয়েছে; সোলানা বিদ্যমান সম্পদের ওপর নির্ভর করেছে।
রবিনসন লিখেছেন:
"অধিকাংশ মানুষ মিম টোকেনকে মজার কয়েন মনে করে, যাদের দাম হাইপের ওপর ওঠানামা করে। উত্তর কোরিয়ার মানি লন্ডারাররা এগুলোর জন্য ভিন্ন ব্যবহার খুঁজে পেয়েছে, এমন টোকেন তৈরি করে যা অন্য কেউ কিনতে চায় না এবং চুরির তহবিলের গতিপথ লুকিয়ে রাখতে এগুলো ব্যবহার করে।"
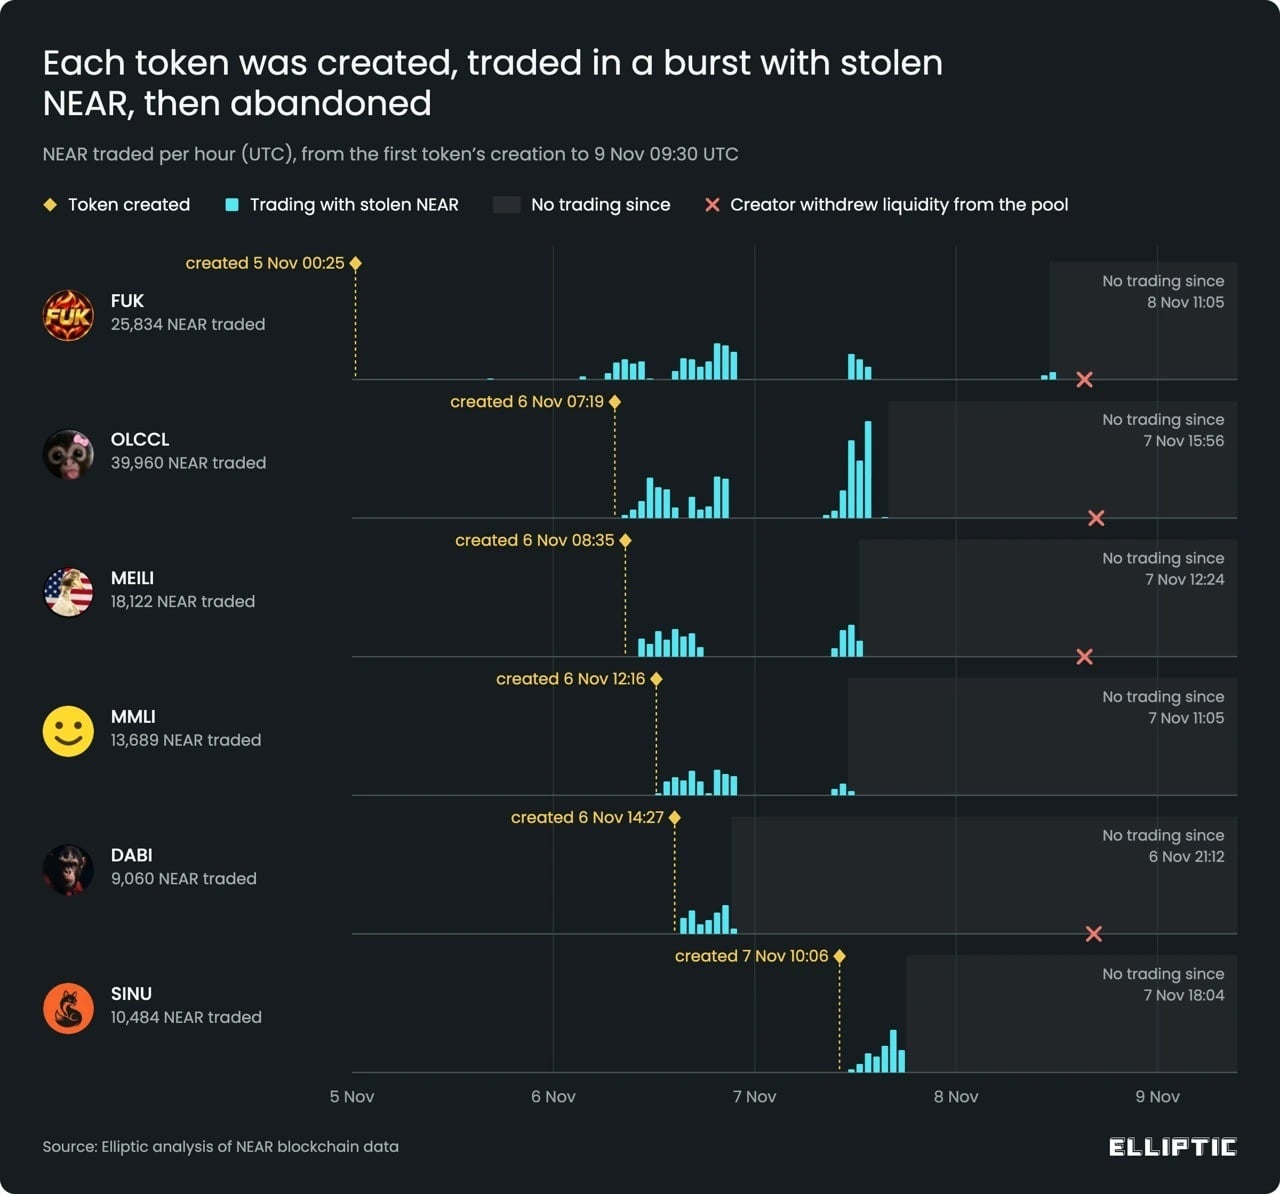
নিয়ারে, একটি দল টোকেন লিকুইডিটি পুল ব্যবহার করে চুরিকৃত ক্রিপ্টোকারেন্সি দিয়ে নতুন কয়েন কিনেছিল। অন্যান্য ওয়ালেট একই পুলে বিক্রি করে প্রায় সমপরিমাণ আয় সংগ্রহ করেছিল, প্রেরক ও প্রাপক ঠিকানা আলাদা রেখে।
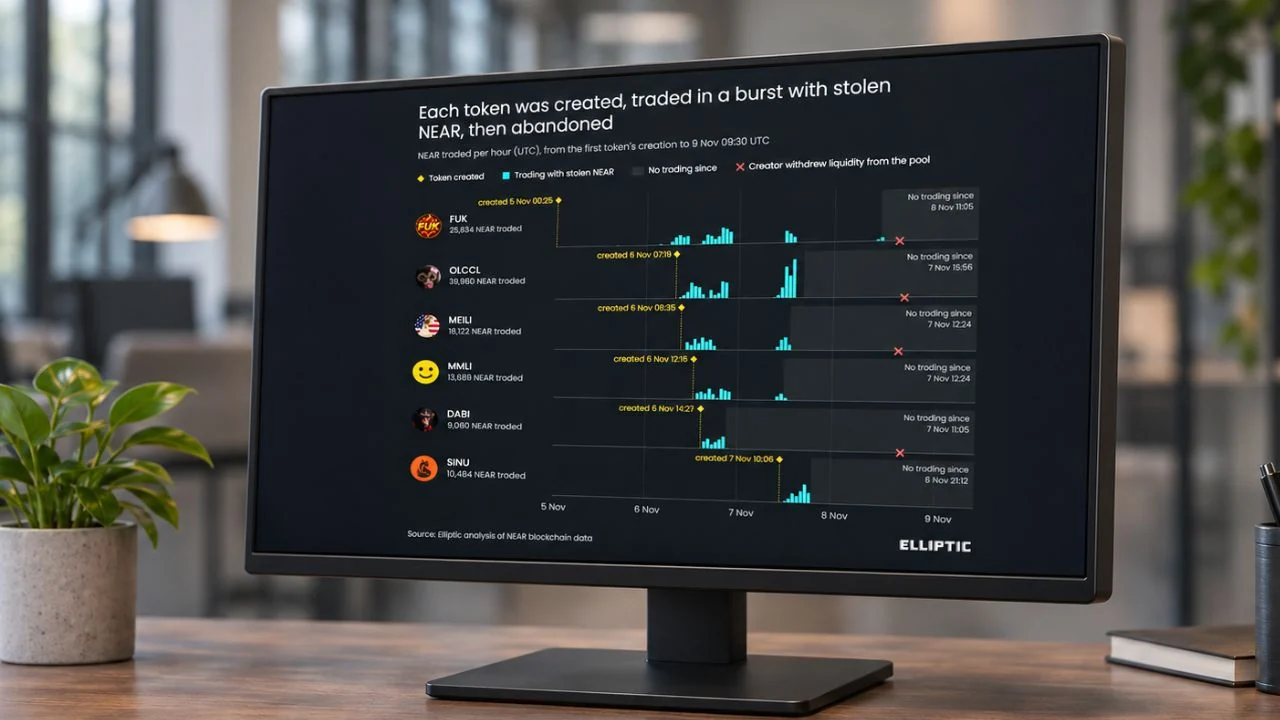
৫ থেকে ৭ নভেম্বরের মধ্যে তৈরি ছয়টি টোকেন প্রায় ১১৭,০০০ NEAR (৪৩০,০০০ ডলার) পরিচালনা করেছে, প্রায় কোনো বাহ্যিক লেনদেন ছাড়াই। প্রতিটি লঞ্চের খরচ ছিল প্রায় ৯০ ডলার। পাঁচজন নির্মাতা প্রতিস্থাপন লঞ্চের ঠিক আগে পূর্ববর্তী টোকেন বিক্রয় থেকে তহবিল পেয়েছিলেন।
ফেডারেল ব্যুরো অফ ইনভেস্টিগেশন (এফবিআই) গত ৩১ অক্টোবর গত মাসের বাইন্যান্স চুরি উত্তর কোরিয়ার উপর আরোপ করে, এই অপারেশনটিকে 'ট্রেডারট্রেইটর' নামে চিহ্নিত করে, যা একটি রাষ্ট্র-প্রায়োজিত উত্তর কোরিয়ান গোষ্ঠী এবং ক্রিপ্টোকারেন্সি ব্যবসাগুলোকে লক্ষ্য করে।
তবে উত্তর কোরিয়া ৩ নভেম্বর হ্যাকের দায় অস্বীকার করেছে। উত্তর কোরিয়ার নেতা কিম জং উনের বোন কিম ইয়ো-জং এফবিআইয়ের অভিযোগকে দেশের সুনাম ক্ষুণ্ন করার উদ্দেশ্যে করা "গুরুতর রাজনৈতিক উসকানি" বলে অভিহিত করেছেন।
বিনান্স চুরি ফ্রিজের বিরুদ্ধে দৌড় শুরু করল
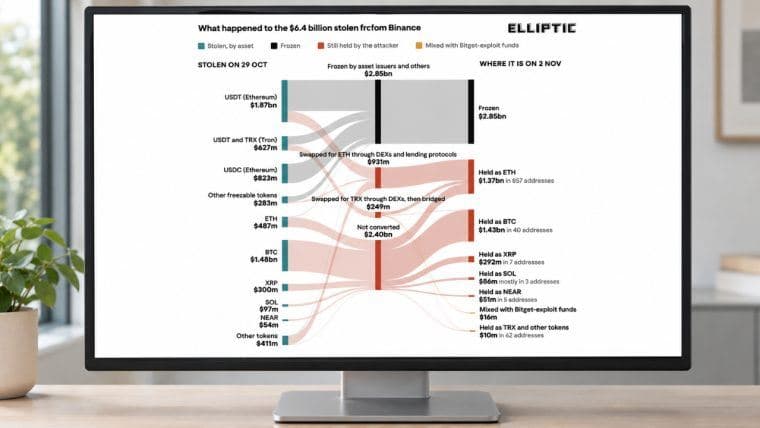
চেইনঅ্যানালিসিস (Chainalysis) জানিয়েছে, ২৯ অক্টোবরের বাইন্যান্স আক্রমণে চুরি হওয়া সম্পদ সেপ্টেম্বর মাসের বিটগেট চুরির আয়ের সঙ্গে মিশিয়ে দেওয়া হয়েছিল। প্রতিষ্ঠানটি এই মিলকে Tradertraitor-এর পক্ষে বাইন্যান্স চুরিকে দায়ী করার ভিত্তি হিসেবে উল্লেখ করেছে। তাদের এই মূল্যায়ন আক্রমণের পরের কয়েক ঘণ্টার ব্লকচেইন কার্যকলাপ পর্যবেক্ষণের ওপর ভিত্তি করে তৈরি।
আক্রমণকারী দ্রুত স্টেবলকয়েন রূপান্তরের মাধ্যমে ফ্রিজ এড়ানোর চেষ্টা করেছিল, প্রায় ২০ মিনিটে ৩২৫ মিলিয়ন ডলার মূল্যের তহবিল প্রায় ২৮৫ মিলিয়ন ডলারের ইথারে বিনিময় করেছিল। ইথারে সেই ইস্যুকারী-নিয়ন্ত্রিত ফ্রিজ নেই যা ওই স্টেবলকয়েনগুলিতে থাকে।
২ নভেম্বর এলিপটিক একটি মূল্যহীন ট্রন টোকেন চিহ্নিত করেছিল, যা শুধুমাত্র অর্থপাচারের জন্য তৈরি করা হয়েছিল, এবং পরের দিন চুরির সোলানা পাতলা লেনদেন হওয়া টোকেনের মাধ্যমে স্থানান্তরিত হয়েছিল। এলিপটিক পূর্বে ২০২৫ সালের বাইবিট চুরির পর একটি অনুরূপ পরিকল্পনার মাধ্যমে কমপক্ষে ২৪ মিলিয়ন ডলার অনুসন্ধান করেছিল।
স্তরযুক্ত পদ্ধতি ব্যাখ্যা করে, রবিনসন বলেছেন:
"উত্তর কোরিয়ার অর্থপাচারকারীরা খুব কমই একক কোনো কৌশলে নির্ভর করে। বরং তারা অনেক সস্তা কৌশল স্তরে স্তরে প্রয়োগ করে, প্রতিটিই সামান্য বিলম্ব যোগ করে। হোমমেড মিম টোকেনগুলো কেবল আরেকটি স্তর মাত্র।"
হাজার হাজার ওয়ালেট বিটকয়েনে প্রবেশ করছে
২ নভেম্বরের মধ্যে, চুরি হওয়া সম্পদ ১১টি ব্লকচেইনে প্রায় ১২,০০০টি ওয়ালেটের মধ্য দিয়ে চলে গিয়েছিল। ব্যর্থ অপারেশনগুলির নির্দিষ্ট সময়সীমা এবং কোনো সমন্বয় ছাড়াই অন্ধভাবে পুনরায় চেষ্টা করা প্রচলিত স্বয়ংক্রিয়তার ইঙ্গিত দেয়। এলিপ্টিক কোনো এআই-নির্দেশিত সিদ্ধান্তের প্রমাণ পায়নি।
৭ নভেম্বরের আপডেটে ২০,০০০-এরও বেশি ওয়ালেট, ১৬টি ব্লকচেইন এবং অন্তত ৬৫,০০০টি লেনদেন গণনা করা হয়েছে। Elliptic সোলানা, XRP এবং ট্রনের মতো সম্পদ থেকে প্রায় ২,৩০০ বিটকয়েনে রূপান্তর ট্র্যাক করেছে, যার তখনকার মূল্য ছিল ১৭৫ মিলিয়ন ডলার।
রূপান্তরিত আয় প্রায় ৩,০০০ বিটকয়েনে পৌঁছেছিল, যা ৯ নভেম্বরের মধ্যে ২২৫ মিলিয়ন ডলারের সমমূল্যের। এলিপ্টিক প্রায় ৭,০০০ ইথার (প্রায় ১৫ মিলিয়ন ডলারের সমমূল্যের) টর্নেডো ক্যাশে ট্র্যাক করেছে, একটি মিক্সার যা সম্মিলিত আমানতগুলোকে বিভিন্ন ঠিকানায় উত্তোলন করতে দেয়। কোম্পানিটি অনুমান করেছে যে সম্ভবত শুধুমাত্র নগণ্য পরিমাণ অর্থই উত্তোলন করা হয়েছে।
ট্রেডিং পুলগুলির মাধ্যমে উন্মুক্ততার বিষয়ে, ইলিপ্টিকের প্রধান বিজ্ঞানী সতর্ক করেছেন:
"একটি ওয়ালেট যা তার তহবিল লিকুইডিটি পুল থেকে পেয়েছে, তা ডিফল্টভাবে পরিচ্ছন্ন হিসেবে গণ্য করা উচিত নয়, কারণ এটি চুরিকৃত তহবিল থেকে মাত্র দুইটি সোয়াপ দূরে থাকতে পারে।"
আন্তর্জাতিক আইন প্রয়োগকারী সংস্থাগুলি সতর্ক করেছে যে উত্তর কোরিয়ার একটি সাইবার হামলা অভিযান ৩০,০০০ কম্পিউটার সংক্রমিত করে ক্রিপ্টোকারেন্সি চুরি করেছে।
এখনই পড়ুন: ক্রিপ্টোতে কোটি কোটি ডলার চুরি করতে উত্তর কোরিয়াকে সাহায্য করে ভুয়া আইটি চাকরির সাক্ষাৎকার

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকKevin Helms
কেভিন হেল্মস একজন ক্রিপ্টোকারেন্সি সাংবাদিক, যিনি বিটকয়েন, ব্লকচেইন নিয়ন্ত্রণ এবং বৈশ্বিক ডিজিটাল সম্পদ বাজারে বিশেষজ্ঞ।