টিদার জানিয়েছে যে তারা বিনান্স হ্যাকের ৩০ মিনিটের মধ্যে ১.৫ বিলিয়ন ডলারের বেশি চুরি করা USDT ফ্রিজ করেছে, ওই তহবিলগুলিতে প্রবেশাধিকার বন্ধ করে দিয়েছে। এই ঘোষণাটি এফবিআইয়ের হামলার দায় উত্তর কোরিয়ার ওপর আরোপের পর করা হয়েছে।
টেদার: ৩০ মিনিটে বাইন্যান্স হ্যাক থেকে ১.৫ বিলিয়ন ডলারের বেশি ফ্রিজ
লেখক
শেয়ার
প্রধান বিষয়সমূহ
- এফবিআই ছয় বিলিয়ন ডলারেরও বেশি চুরির দায় উত্তর কোরিয়ার ওপর আরোপ করেছে।
- প্রায় ৭২৯ মিলিয়ন ডলারের চুরিকৃত USDT ফ্রিজ কার্যকর হওয়ার আগে স্থানান্তরিত হয়েছিল।
- টিথার রিপোর্ট করেছে যে সেকেন্ডারি মার্কেট ঠিকানায় ৭ বিলিয়ন ডলারেরও বেশি পরিমাণ ফ্রিজ করা হয়েছে।
টেদার ১.৫ বিলিয়ন ডলারের বাইন্যান্স হ্যাক ফ্রিজের বর্ণনা দিয়েছে
টিথার ২ নভেম্বর জানিয়েছে যে ২৯ অক্টোবরের বাইন্যান্স আক্রমণের ৩০ মিনিটের মধ্যে তারা ১.৫ বিলিয়ন ডলারেরও বেশি USDT ফ্রিজ করেছে। কোম্পানিটি জানিয়েছে যে তাদের হস্তক্ষেপ ওই সম্পদগুলো স্থানান্তর, বিনিময় বা ধৌত হওয়ার থেকে বিরত রেখেছে, ফলে সেগুলো আক্রমণকারীদের নাগালের বাইরে রয়েছে।
টিথারের সিইও পাওলো আর্ডোইно নিশ্চিত করেছেন:
"হ্যাকের কয়েক মিনিটের মধ্যেই আমাদের দল ১.৫ বিলিয়ন ডলারেরও বেশি পরিমাণ ফ্রিজ করেছে।"
টিথারের মার্কিন স্টেবলকয়েন ব্যবসার সিইও বো হাইনস মন্তব্য করেছেন: "আমরা অবিলম্বে পদক্ষেপ নিয়েছি এবং এই আক্রমণের পেছনের ব্যক্তিদের কাছে ১.৫ বিলিয়ন ডলারেরও বেশি পৌঁছাতে বাধা দিয়েছি।"
ফেডারেল ব্যুরো অফ ইনভেস্টিগেশন (এফবিআই) ৩১ অক্টোবর বাইন্যান্স চুরির জন্য উত্তর কোরিয়াকে দায়ী করেছে, এই ক্ষতিকর সাইবার কার্যকলাপকে 'ট্রেডারট্রেইটার' হিসেবে চিহ্নিত করেছে, যা উত্তর কোরিয়ার সাইবার কার্যকলাপের জন্য ব্যুরোর দেওয়া নাম। তদন্তকারীরা লক্ষ্য করেছেন যে চুরি হওয়া সম্পদ প্রধানত ইথারে রূপান্তরিত হয়েছে এবং তারা বিকেন্দ্রীকৃত ফাইন্যান্স প্ল্যাটফর্ম ও তাৎক্ষণিক সোয়াপ সার্ভিসের মাধ্যমে আরও অর্থপাচারের আশঙ্কা করছেন, যেখানে এক ক্রিপ্টোকারেন্সিকে অন্য ক্রিপ্টোকারেন্সিতে বিনিময় করা হয়। ব্যুরো ক্রিপ্টোকারেন্সি ব্যবসা ও অবকাঠামো অপারেটরদের সংশ্লিষ্ট ঠিকানা ব্যবহার করে লেনদেন ব্লক করার আহ্বান জানিয়েছে।
অনচেইন ফলাফল দেখায় ফ্রিজের আগে তহবিল স্থানান্তরিত হয়েছে
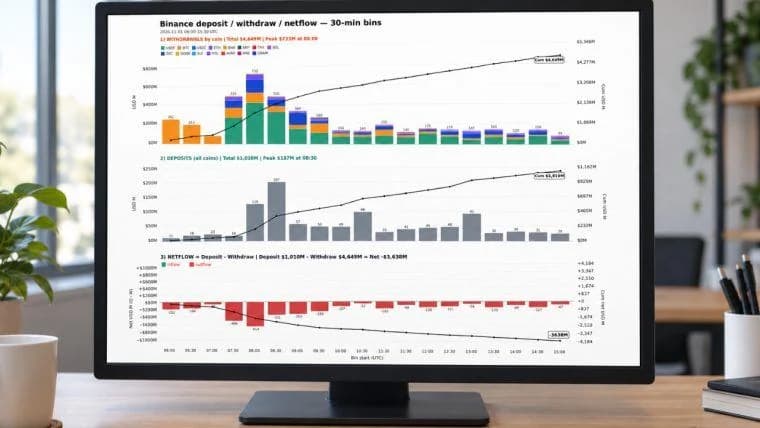
বিটকোয়েরির অনচেইন বিশ্লেষণে দেখা গেছে, বাইন্যান্স আক্রমণের পর টেথারের প্রথম ফ্রিজ হয়েছিল প্রধান ইথেরিয়াম নিষ্কাশনের ৩৭ মিনিট পর এবং প্রথম আক্রমণ স্থানান্তরের ৫৭ মিনিট পর। তদন্তে টেথারের ফ্রিজ কার্যকর হওয়ার আগে সরানো প্রায় ৭২৯ মিলিয়ন ডলারের চুরিকৃত USDT-এর গতিপথও অনুসন্ধান করা হয়েছে। সেই পরিমাণের অধিকাংশই ইথার এবং TRX-এ বিনিময় করা হয়েছিল, যা ট্রন নেটওয়ার্কে ব্যবহৃত ক্রিপ্টোকারেন্সি।
USDT এবং USDC-এর মতো স্টেবলকয়েনের ইস্যুকারীরা নির্দিষ্ট ঠিকানা জড়িত লেনদেন সীমিত করতে পারে। টেদার সেই ঠিকানাগুলো জড়িত USDT লেনদেন ব্লক করতে পারে, ফলে সেখানে রাখা টোকেনে অ্যাক্সেস সীমিত হয়। সম্পদগুলো ভুক্তভোগীদের কাছে ফেরত দিতে আরও পুনরুদ্ধারমূলক পদক্ষেপ নিতে হবে।
বিনান্স পৃথকভাবে প্রভাবিত সম্পদ প্রতিস্থাপনের জন্য কোম্পানির তহবিল থেকে ৬.৩৪ বিলিয়ন ডলারেরও বেশি সংরক্ষণ করেছে, প্রতিক্রিয়ার সময় জব্দ হওয়া প্রায় ৩ বিলিয়ন ডলার বাদে। এই প্রতিস্থাপন ক্রয়গুলি চুরিকৃত ক্রিপ্টোকারেন্সি পুনরুদ্ধারের প্রচেষ্টার বাইরে স্বাধীনভাবে এক্সচেঞ্জের ব্যবহারকারীদের প্রতি দায়িত্ব পূরণ করেছে।
নির্বাহী পদক্ষেপগুলি বাইнан্সের বাইরেও প্রযোজ্য
টিথারের এপ্রিলের হস্তক্ষেপে মার্কিন কর্তৃপক্ষের সঙ্গে সমন্বয়ে ৩৪৪ মিলিয়ন ডলারের USDT ফ্রিজ করা হয়েছিল। কোম্পানিটি বলেছে যে তাদের ওয়ালেট-ফ্রিজিং নীতি ট্রেজারি বিভাগের অফিস অফ ফরেন অ্যাসেটস কন্ট্রোল (OFAC) নিষেধাজ্ঞা তালিকার সাথে সামঞ্জস্যপূর্ণ। এর সর্বশেষ ঘোষণায় তারা ৭৩টি দেশের ৩৬০টিরও বেশি আইন প্রয়োগকারী সংস্থার সঙ্গে সম্পর্ক থাকার কথা জানিয়েছে।
সোলানা-ভিত্তিক ক্রিপ্টোকারেন্সি ট্রেডিং প্ল্যাটফর্ম ড্রিফটে এপ্রিল মাসে প্রায় ২৮৫ মিলিয়ন ডলারের হ্যাকের পর, টেদার পুনরুদ্ধারের জন্য সর্বোচ্চ ১২৭.৫ মিলিয়ন ডলার বরাদ্দ করেছে। এই প্রতিশ্রুতি প্ল্যাটফর্মের পুনরুদ্ধার এবং ভবিষ্যৎ লেনদেন আয়ের সঙ্গে যুক্ত একটি বিস্তৃত সহায়তা পরিকল্পনার অংশ ছিল।
বিনান্সের হস্তক্ষেপসহ, টেদার সেকেন্ডারি মার্কেটের ঠিকানায় ৭ বিলিয়ন ডলারেরও বেশি USDT জব্দ হওয়ার কথা জানিয়েছে, যা প্রধানত প্রতারণা ও চুরির সঙ্গে সম্পর্কিত। অন্যদিকে, ৩১ অক্টোবর পর্যন্ত এটি মার্কিন যুক্তরাষ্ট্রের বিচার বিভাগ, সিক্রেট সার্ভিস এবং এফবিআই-এর জন্য প্রায় ১.৬ বিলিয়ন ডলারের ৩,৫৯০টিরও বেশি ওয়ালেট ফ্রিজ করতে সহায়তা করেছে। এছাড়াও বলা হয়েছে যে প্রতারণা ও চুরির মাধ্যমে অর্জিত প্রায় ১.২ বিলিয়ন ডলার পুনঃজারি প্রক্রিয়ার মাধ্যমে ন্যায্য মালিক এবং আইন প্রয়োগকারী সংস্থার কাছে ফেরত দেওয়া হয়েছে।
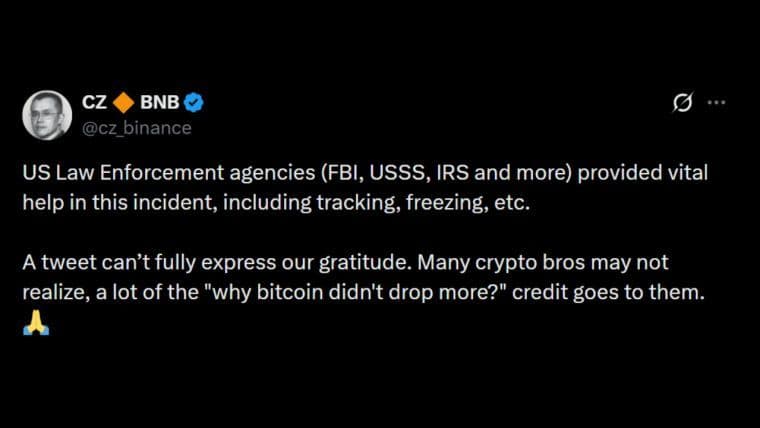
জানুন কীভাবে বাইন্যান্সের সহ-প্রতিষ্ঠাতা ৬ বিলিয়ন ডলারের হ্যাকের প্রভাব প্রশমনে এফবিআই-এর মতো মার্কিন সংস্থাগুলোকে কৃতিত্ব দিয়েছেন।
এখনই পড়ুন: CZ বাইন্যান্সের ৬ বিলিয়ন ডলার হ্যাক ঠেকাতে মার্কিন কর্তৃপক্ষের প্রশংসা করেছেন

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকKevin Helms
কেভিন হেল্মস একজন ক্রিপ্টোকারেন্সি সাংবাদিক, যিনি বিটকয়েন, ব্লকচেইন নিয়ন্ত্রণ এবং বৈশ্বিক ডিজিটাল সম্পদ বাজারে বিশেষজ্ঞ।