কোল্ডকার্ড আরেকটি নিরাপত্তা বিতর্কের মুখোমুখি হয়েছে, যখন এর অফিসিয়াল এক্স অ্যাকাউন্টে ১১ অক্টোবর ২০২৬-এ একটি ফিশিং লিঙ্ক পোস্ট করা হয়, যা গ্রাহকদের একটি গুরুতর ফার্মওয়্যার দুর্বলতা সম্পর্কে মিথ্যা সতর্কবার্তা দেয়। কোম্পানিটি সেই পোস্ট মুছে ফেলেছে এবং দাবি করছে যে তাদের শংসাপত্র ও দ্বি-স্তরীয় প্রমাণীকরণ নিরাপদ রয়েছে। এই ঘটনাটি জুলাই মাসের বিধ্বংসী সিড-উৎপাদন ব্যর্থতার পর ঘটে, যা রিপোর্ট অনুযায়ী হাজার হাজার ওয়ালেট উন্মুক্ত করে দিয়েছিল এবং আনুমানিক ১০০ মিলিয়ন ডলারের বেশি ক্ষতির কারণ হয়েছিল।
১০০ মিলিয়ন ডলারের কেলেঙ্কারির পর Coldcard X অ্যাকাউন্ট ফিশিংয়ের শিকার
লেখক

শেয়ার
মূল বিষয়গুলো
- কোল্ডকার্ডের অফিসিয়াল এক্স অ্যাকাউন্ট ১১ অক্টোবর একটি ফিশিং লিঙ্ক প্রকাশ করেছিল, যা তদন্তের কারণ হয়েছে।
- প্রতারিত পোস্ট সত্ত্বেও Coldcard জানিয়েছে যে তাদের শংসাপত্র এবং অফলাইন টু-ফ্যাক্টর অথেন্টিকেশন নিরাপদ রয়েছে।
- এই ঘটনাটি Coldcard-এর জুলাই মাসের ফার্মওয়্যার বিপর্যয়ের পর ঘটে, যার ফলে আনুমানিক ১০০ মিলিয়ন ডলারের বেশি ক্ষতি হয়েছে।
অফিসিয়াল এক্স অ্যাকাউন্টে ফিশিং পোস্টের কারণে কোল্ডকার্ডের নিরাপত্তা দুঃস্বপ্ন আরও গভীর হলো
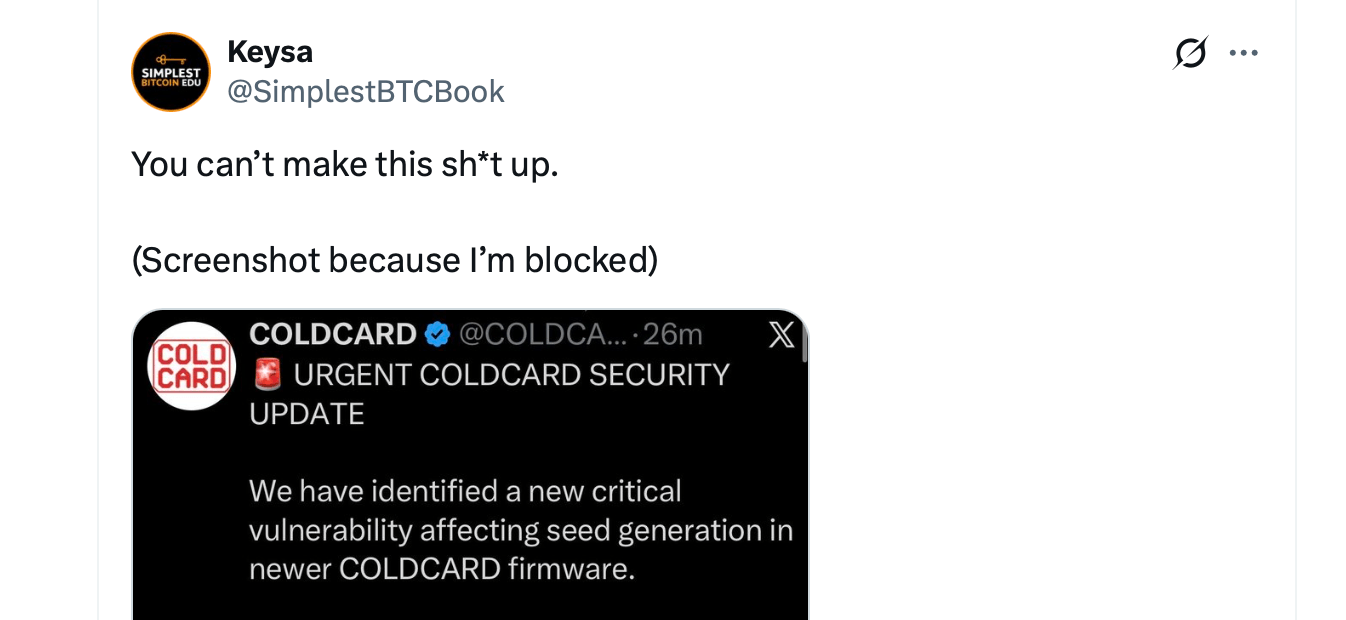
কোল্ডকার্ডের আরেকটি নিরাপত্তা সমস্যা দেখা দিয়েছে, যা তাদের নিজস্ব সোশ্যাল মিডিয়া অ্যাকাউন্ট থেকেই এসেছে। রবিবার, ১১ অক্টোবর ভোরে হার্ডওয়্যার ওয়ালেট নির্মাতার অফিসিয়াল এক্স অ্যাকাউন্টে একটি প্রতারণামূলক পোস্ট দেখা যায়, যা গ্রাহকদের একটি কথিত সিড-জেনারেশন দুর্বলতার বিষয়ে সতর্ক করে এবং তাদের একটি ফিশিং ওয়েবসাইটে নির্দেশ করে।
বার্তাটি পরবর্তীতে মুছে ফেলা হয়, তবে ঘটনাটি অস্বস্তিকর একটি প্রশ্ন তোলে—আক্রমণকারীরা কীভাবে প্রথমে এটি প্রকাশ করতে সক্ষম হয়েছিল। Coldcard দাবি করেছে যে তাদের অ্যাকাউন্টের শংসাপত্র এবং অফলাইন টু-ফ্যাক্টর অথেন্টিকেশন অক্ষত রয়েছে, এবং তাদের অভ্যন্তরীণ তদন্তে কোনো অননুমোদিত লগইন বা সেশন পাওয়া যায়নি।
একটি বিশ্বাসযোগ্য সতর্কবার্তা, একটি বিপজ্জনক গন্তব্যের সাথে
প্রতারক বার্তাটি UTC অনুযায়ী প্রায় ভোর ২টায় প্রকাশিত হয়েছিল এবং এটিকে জরুরি Coldcard নিরাপত্তা আপডেট হিসেবে উপস্থাপন করা হয়েছিল। এতে দাবি করা হয়েছিল যে সাম্প্রতিক ফার্মওয়্যারে সিড জেনারেশনে একটি মারাত্মক দুর্বলতা রয়েছে এবং গ্রাহকদের তাদের ওয়ালেট অবিলম্বে স্থানান্তর করতে নির্দেশ দেওয়া হয়েছিল।
পোস্টে কয়েকটি Coldcard হার্ডওয়্যার মডেলের উল্লেখ ছিল এবং ব্যবহারকারীদের একটি প্রতারণামূলক ওয়েবসাইটে নির্দেশ করা হয়েছিল, যা Coldcard-এর নাম ব্যবহার করছিল। এর শব্দচয়ন বিশেষভাবে উদ্বেগজনক ছিল, কারণ এটি এই বছরের শুরুতে কোম্পানিতে ঘটে যাওয়া একটি প্রকৃত নিরাপত্তা বিপর্যয়ের বিশ্বাসযোগ্যতা ধার নিয়েছিল।
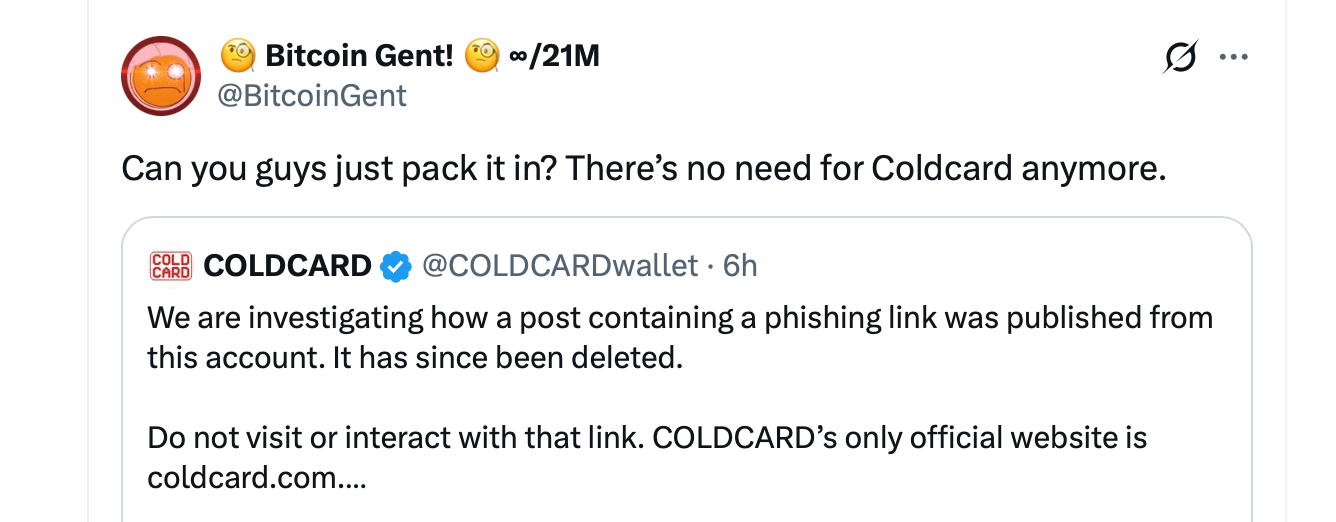
সম্প্রদায়ের সদস্যরা দ্রুত সতর্কতা জারি করেন, এবং অবশেষে Coldcard বার্তাটি সরিয়ে নেয়। UTC অনুযায়ী প্রায় সকাল ৫:৪৬টায়, কোম্পানি ঘটনাটি স্বীকার করে এবং গ্রাহকদের সন্দেহজনক লিঙ্কে প্রবেশ না করার জন্য সতর্ক করে। Coldcard জানিয়েছে:
"আমরা তদন্ত করছি কীভাবে এই অ্যাকাউন্ট থেকে ফিশিং লিঙ্কযুক্ত একটি পোস্ট প্রকাশিত হয়েছে। এটি ইতিমধ্যেই মুছে ফেলা হয়েছে।"
কোম্পানিটি জোর দিয়েছে যে coldcard.comই তাদের একমাত্র অফিসিয়াল ওয়েবসাইট এবং তাদের অ্যাকাউন্ট ২০১৭ সাল থেকে অফলাইন টু-ফ্যাক্টর অথেন্টিকেশন এবং কঠোরভাবে সীমাবদ্ধ প্রবেশাধিকার নিয়ে পরিচালিত হচ্ছে।
কোল্ডকার্ড X-এর কাছে উত্তর দাবি করল
প্রায় ২০ মিনিট পর ঘটনাটি আরও জটিল হয়ে ওঠে যখন Coldcard X সাপোর্টের কাছে জরুরি তদন্তের জন্য প্রকাশ্যে অনুরোধ জানায়। নির্মাতা প্রতিষ্ঠানটি দাবি করেছে যে তাদের নিরাপত্তা পর্যালোচনায় অননুমোদিত অ্যাকাউন্ট অ্যাক্সেসের কোনো প্রমাণ মেলেনি।
"আমাদের অ্যাকাউন্টে একটি ফিশিং পোস্ট দেখা গেছে, তবুও আমরা কোনো সংশ্লিষ্ট লগইন, সেশন বা অ্যাক্সেস রেকর্ড খুঁজে পাচ্ছি না," কোম্পানিটি ব্যাখ্যা করেছে।
কোল্ডকার্ড সম্ভাব্য প্ল্যাটফর্ম-স্তরের বা প্রশাসনিক অ্যাক্সেস নিয়ে উদ্বেগ প্রকাশ করেছে, যদিও সেই ব্যাখ্যা যাচাইকৃত নয়। সমস্যাগ্রস্ত হার্ডওয়্যার ওয়ালেট নির্মাতা X-এর প্রশাসনিক শংসাপত্র ডার্কনেট মার্কেটে বিক্রির রিপোর্টও উল্লেখ করেছে, তবে তাদের ঘটনার সঙ্গে কোনো সম্পর্ক প্রমাণিত হয়নি।
এখন পর্যন্ত রহস্যটি ঘনীভূত হয়েছে কীভাবে একটি প্রতারণামূলক বার্তা এমন একটি অ্যাকাউন্টে পৌঁছেছিল, যার মালিকরা জোর দিয়ে বলছেন যে তাদের স্বাভাবিক নিরাপত্তা ব্যবস্থা কখনোই ভঙ্গ হয়নি। রবিবারের ফিশিং প্রচেষ্টার কারণে কোনো নিশ্চিত আর্থিক ক্ষতি নির্দিষ্টভাবে ঘটেছে বলে জানা যায়নি।
জুলাইয়ের ১০০ মিলিয়ন ডলারের বিপর্যয় আবারও কোল্ডকার্ডকে তাড়া করছে
সময়টি এর চেয়ে খারাপ হতে পারত না। জুলাই মাসে, কোল্ডকার্ড একটি গুরুতর ফার্মওয়্যার ত্রুটির সম্মুখীন হয়েছিল, যা রিপোর্ট অনুযায়ী আক্রমণকারীদের দুর্বল ওয়ালেট সিড পুনর্গঠন করতে এবং আনুমানিক ১,৬০০ থেকে ১,৮০০ বিটকয়েন চুরি করতে দিয়েছিল, যার মূল্য তখন প্রায় ১০০ মিলিয়ন থেকে ১৩০ মিলিয়ন ডলার ছিল।
জানা গেছে, মূল সমস্যাটি মার্চ ২০২১ সাল থেকে বিদ্যমান ছিল এবং এতে ত্রুটিপূর্ণ সিড জেনারেশন জড়িত ছিল, যা প্রত্যাশিত পরিমাণের তুলনায় অনেক কম র্যান্ডমনেস তৈরি করত। আক্রমণকারীরা সেই দুর্বলতাটি কাজে লাগিয়েছিল, ফিজিক্যাল ডিভাইসগুলো হ্যাক করার পরিবর্তে সম্ভাব্য রিকভারি ফ্রেজগুলো অফলাইনে পরীক্ষা করে।
এরপর Coldcard ফার্মওয়্যার ফিক্স জারি করে এবং প্রভাবিত গ্রাহকদের তাদের তহবিল নতুনভাবে তৈরি ওয়ালেটে স্থানান্তর করার নির্দেশ দেয়। রবিবারের ফিশিং প্রচেষ্টা ঠিক সেই উদ্বেগকে কাজে লাগিয়েছিল, একটি ক্ষতিকর ওয়েবসাইটকে বৈধ নিরাপত্তা নির্দেশনার ছদ্মবেশে সাজিয়ে।
স্বচ্ছ কেস এবং ক্ষুব্ধ গ্রাহক
এই সাম্প্রতিক ঘটনাটি ৯ অক্টোবর একটি বিতর্কিত সামাজিক যোগাযোগমাধ্যমের পোস্টের পর ঘটে, যেখানে Coldcard-এর স্বচ্ছ হার্ডওয়্যার কেসগুলোকে শারীরিক হস্তক্ষেপের বিরুদ্ধে সুরক্ষা হিসেবে প্রচার করা হয়েছিল। কাকতালীয়ভাবে, ওই পোস্টটি প্রকাশিত হয়েছিল তখনই, যখন জানা গিয়েছিল যে Ledger ডিভাইসগুলো তৃতীয় পক্ষের সরবরাহকারী বা সরবরাহ শৃঙ্খলের কোথাও হস্তক্ষেপের শিকার হতে পারে।
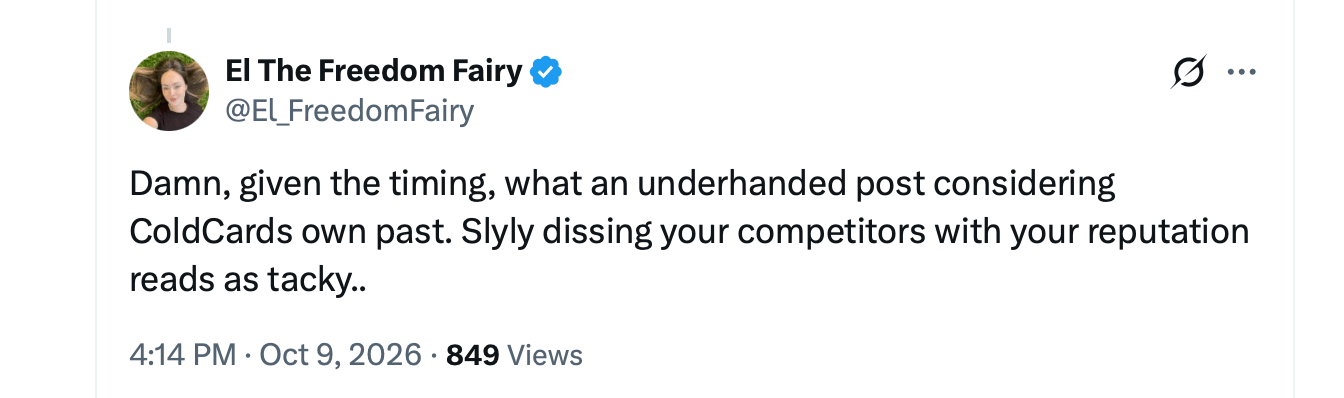
সমালোচকরা সময়কাল নিয়ে তীব্র সমালোচনা করেন, যুক্তি দিয়ে যে স্বচ্ছ প্লাস্টিক এবং টেম্পার-এভিডেন্ট প্যাকেজিং জুলাইয়ের ক্ষতির জন্য দায়ী সফটওয়্যার ত্রুটির বিরুদ্ধে খুব কমই সুরক্ষা দেয়। ক্রিপ্টো সম্প্রদায়ের কয়েকজন সদস্য পোস্টটিকে রুচিহীন, সুরবোধহীন এবং লজ্জাহীন বলে মনে করেন। কিছু গ্রাহক ও পর্যবেক্ষক Coldcard এবং সহ-প্রতিষ্ঠাতা রডলফো নোভাককে X-এ সমালোচক ও সম্ভাব্য ভুক্তভোগীদের ব্লক করার অভিযোগও এনেছেন।
এখন কোম্পানিটি তার অফিসিয়াল যোগাযোগের অখণ্ডতা নিয়ে আরেক দফা নিরীক্ষার সম্মুখীন হয়েছে। Coldcard গ্রাহকদের ফার্মওয়্যার আপডেট এবং ওয়ালেট মাইগ্রেশন নির্দেশনার জন্য একচেটিয়াভাবে তার বৈধ ওয়েবসাইটে নির্দেশ দিতে অব্যাহত রেখেছে।
এই সাম্প্রতিক ঘটনাটি প্রস্তুতকারকের ওপর একটি বিশেষভাবে বিব্রতকর বিরোধ সৃষ্টি করেছে। অনলাইন হামলাকারীদের হাত থেকে ব্যক্তিগত কী-গুলো সুরক্ষিত রাখার লক্ষ্যে গড়ে ওঠা একটি কোম্পানি এখন নিজেই তদন্ত করছে কীভাবে তাদের বিশ্বাসযোগ্য যোগাযোগ চ্যানেলটি একটি ফিশিং প্রতারণার মাধ্যম হয়ে দাঁড়িয়েছে।

Coldcard বলছে, এআই হয়তো পাঁচ বছর পুরোনো একটি ওয়ালেটের ত্রুটি—যা বহু-মিলিয়ন ডলারের বিটকয়েন ‘সুইপ’-এর সঙ্গে যুক্ত—উন্মোচনে সহায়তা করেছে।
এখনই পড়ুন: কোল্ডকার্ডের নিরাপত্তা ত্রুটি খুঁজে বের করার জন্য কি এআই দায়ী ছিল?

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।