লেজার শনিবার, ১০ অক্টোবর ২০২৬-এ নিশ্চিত করেছে যে এক প্রভাবিত গ্রাহকের হার্ডওয়্যার ওয়ালেটে অননুমোদিত একটি ইমপ্লান্ট ছিল, যা দক্ষিণ-পূর্ব এশীয় পুনর্বিক্রেতা CryptoBilis-এর সঙ্গে যুক্ত সাপ্লাই চেইন আক্রমণের সন্দেহকে বিশ্বাসযোগ্যতা প্রদান করে। এই আবিষ্কারটি শত শত ঠিকানায় প্রায় ৯৩.৪ মিলিয়ন ডলারের ক্রিপ্টোকারেন্সি ক্ষতির রিপোর্টের পরিপ্রেক্ষিতে ঘটেছে।
লেজার প্রভাবিত ব্যবহারকারীর ওয়ালেটে লুকানো হার্ডওয়্যার ইমপ্লান্ট নিশ্চিত
লেখক

শেয়ার
মূল বিষয়গুলো
- লেজার ১০ অক্টোবর একটি অননুমোদিত হার্ডওয়্যার ইমপ্লান্ট নিশ্চিত করেছে, যা শারীরিক হস্তক্ষেপের সন্দেহকে আরও দৃঢ় করেছে।
- Yfarmx আনুমানিক ৯৩.৪ মিলিয়ন ডলারের সন্দেহজনক ক্ষতির হিসাব দিয়েছে, তবে লেজার এখনও সেই পরিমাণ যাচাই করেনি।
- CryptoBilis হার্ডওয়্যার ওয়ালেট বিক্রি বন্ধ করেছে, কারণ Ledger কর্তৃপক্ষের সঙ্গে কাজ করে ঘটনাটি তদন্ত করছে।
ক্রিপ্টো ওয়ালেট তদন্ত বিস্তৃত হওয়ার সঙ্গে সঙ্গে লেজার শারীরিক হস্তক্ষেপের বিষয়টি নিশ্চিত করেছে
শনিবার, ১০ অক্টোবর, লেজার নিশ্চিত করেছে যে একজন প্রভাবিত গ্রাহকের ডিভাইসে অননুমোদিত হার্ডওয়্যার ইমপ্লান্ট ছিল, যা দক্ষিণ-পূর্ব এশিয়ার পুনর্বিক্রেতা ক্রিপ্টোবিলিসের সাথে যুক্ত সাম্প্রতিক ওয়ালেট-শূন্য করার ঘটনার সন্দেহকে যথেষ্ট গুরুত্ব দেয়। এই নিশ্চিতকরণটি ৯৩.৪ মিলিয়ন ডলারের ক্ষতির অনুমানের পরিপ্রেক্ষিতে এসেছে, যদিও লেজার স্বতন্ত্রভাবে সেই সংখ্যাগুলো যাচাই করেনি।
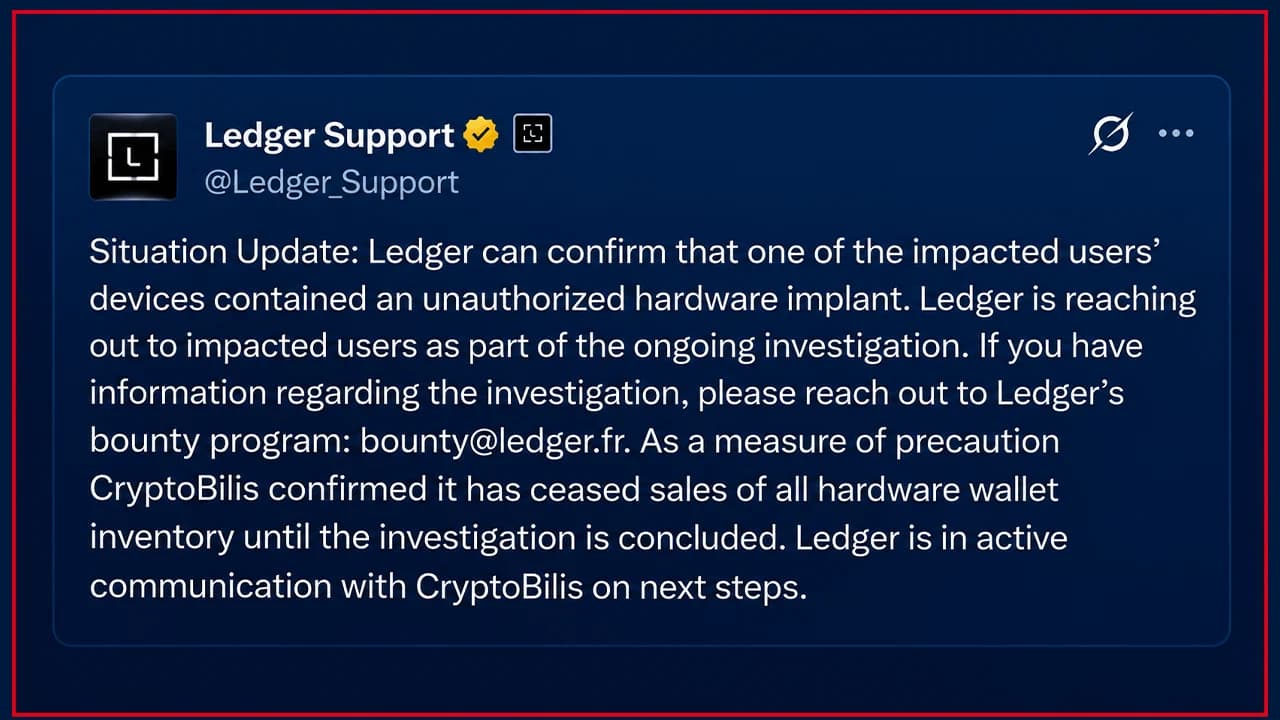
কোম্পানিটি আরও দাবি করেছে যে তাদের নিরাপত্তা অবকাঠামো অক্ষত রয়েছে, যা তদন্তকারীদের সামনে একটি অদ্ভুত সমস্যা দাঁড় করিয়েছে: একটি সম্ভাব্য আপস করা ডিভাইস যা এখনও আসল বলে মনে হতে পারে। শনিবার লেজার যে বিবৃতি দিয়েছে, তা প্রভাবিত গ্রাহকের হার্ডওয়্যার ওয়ালেটে শারীরিক হস্তক্ষেপের প্রথম কোম্পানিগত নিশ্চিতকরণ। নির্মাতা ঘোষণা করেছে, "প্রভাবিত ব্যবহারকারীদের একটি ডিভাইসে অননুমোদিত হার্ডওয়্যার ইমপ্লান্ট ছিল," যা তদন্তকারীদের কাছে প্রমাণ করে যে ক্ষতিকর হার্ডওয়্যার ব্যবহার করা হয়েছে।
এক্স পোস্টে, কোম্পানির সাপোর্ট অ্যাকাউন্ট ব্যাখ্যা করেছে যে এটি "চলমান তদন্তের অংশ হিসেবে প্রভাবিত ব্যবহারকারীদের সাথে যোগাযোগ করছে," এবং সংশ্লিষ্ট তথ্য থাকা যে কাউকে তার বাউন্টি প্রোগ্রামে যোগাযোগ করতে উৎসাহিত করেছে। CryptoBilis-ও ব্যবস্থা নিয়েছে, Ledger জানিয়েছে যে পুনর্বিক্রেতা "তদন্ত শেষ না হওয়া পর্যন্ত সমস্ত হার্ডওয়্যার ওয়ালেট মজুদের বিক্রি বন্ধ করে দিয়েছে।"
এই নিশ্চিতকরণ শুক্রবারের দক্ষিণ-পূর্ব এশিয়ায় ওয়ালেট খালি হওয়ার রিপোর্টের পর এসেছে, যেখানে তদন্তকারীরা বিটকয়েন, ইথার এবং স্টেবলকয়েন সংক্রান্ত সন্দেহজনক লেনদেন খুঁজে পেয়েছিলেন। স্বতন্ত্র অনুমানগুলো ব্যাপকভাবে ভিন্ন, যেখানে Yfarmx ৪৭১টি ঠিকানায় সন্দেহভাজন ক্ষতির পরিমাণ ৯৩.৪ মিলিয়ন ডলার নির্ধারণ করেছে এবং Bitquery প্রায় ৯২.৯ মিলিয়ন ডলার ৩১১টি অনন্য ঠিকানায় অনুমান করেছে।
লুকানো হার্ডওয়্যার ওয়ালেট নিরাপত্তার বিষয়ে প্রশ্ন তোলে
এই আবিষ্কারটি প্রাক্তন Mt Gox সিইও মার্ক কার্পেলসের প্রকাশিত স্বাধীন ফলাফলগুলোকেও বিশ্বাসযোগ্যতা যোগ করে, যিনি একটি পরিবর্তিত Ledger Nano X-এ লুকানো সার্কিট বোর্ড, সেলুলার যোগাযোগের সরঞ্জাম এবং পুনরুদ্ধার বাক্য আটকানোর সক্ষমতা সম্পন্ন উপাদান থাকার নথিভুক্ত করেছিলেন।
অভিযোগকৃত কৌশলটি ছিল বিশেষভাবে চতুর। ওয়ালেটের সুরক্ষিত উপাদানে আক্রমণ করার পরিবর্তে, ওই যন্ত্রটি সেটআপের সময় ডিভাইসের ডিসপ্লেতে প্রেরিত তথ্য পর্যবেক্ষণ করত, সম্ভবত পুনরুদ্ধার শব্দগুলো সেলুলার সংযোগের মাধ্যমে প্রেরণের আগে সেগুলো ধারণ করত।
এই পদ্ধতিটি অন্যথায় একটি বৈধ ডিভাইসকে প্রচলিত যাচাইকরণ পরীক্ষা পাস করতে দিতে পারে, একই সাথে গোপনে এর মালিকের পুনরুদ্ধার বাক্য উন্মোচন করে। তবে তদন্তকারীরা নিশ্চিত করতে পারেননি যে প্রতিটি প্রভাবিত ওয়ালেটে একই ধরনের সরঞ্জাম ছিল।
হার্ডওয়্যার ওয়ালেট নির্মাতা লেজার হস্তক্ষেপকৃত হার্ডওয়্যার এবং এর অন্তর্নিহিত নিরাপত্তা ব্যবস্থার মধ্যে পার্থক্য গড়তে চেয়েছে, উল্লেখ করে, "আমাদের কোনো ইঙ্গিত নেই যে লেজারের নিরাপত্তা অবকাঠামো, সিস্টেম বা সেবাগুলো ক্ষতিগ্রস্ত হয়েছে।"

Ledger-এর X পোস্ট ব্যাপক সমালোচনার মুখে পড়ে, এবং অনেকে Ledger-এর পরিস্থিতি মোকাবেলায় অসন্তুষ্ট ছিলেন। ওই X পোস্টে কয়েকটি অ্যাকাউন্ট প্রশ্ন করেছে, "আপনারা কি ক্ষতিগ্রস্তদের টাকা ফেরত দেবেন?" অন্যরা বলেছেন তারা বিশ্বাস করেন Ledger তার আউটসোর্সিংয়ের জন্য দায়ী। "তারা কি আপনার অফিসিয়াল অনুমোদিত রিসেলার ছিল না? ক্ষতিপূরণ দেওয়ার দায়িত্ব আপনারই," লেজার-এর এক্স থ্রেডে আরেকজন ব্যক্তি লিখেছেন।
লেজার ক্রিপ্টোবিলিস গ্রাহকদের জন্য নতুন সতর্কবার্তা জারি করেছে
তদন্ত গতি পাওয়ার সঙ্গে সঙ্গে, রিসেলার থেকে ডিভাইস কেনা গ্রাহকদের লেজার তাদের পরামর্শ পুনর্ব্যক্ত করেছে। কোম্পানি প্রভাবিত ক্রেতাদের "যদি তারা এখনও সেটআপ শুরু না করে থাকেন, তবে সেটআপ শুরু করবেন না" বলে পরামর্শ দিয়েছে।

যারা ইতিমধ্যেই তাদের ওয়ালেট সেটআপ করেছেন, তাদের জন্য লেজার পরামর্শ দিয়েছে "সম্পদগুলো নতুন লেজার সিগনারে (নতুন সিড সহ) স্থানান্তর করার কথা ভাবুন।" এই পার্থক্যটি গুরুত্বপূর্ণ, কারণ সেটআপের সময় ধরা পড়া একটি রিকভারি ফ্রেজ আপোসকৃত হার্ডওয়্যার বিচ্ছিন্ন হওয়ার অনেক পরেও সম্পদ উন্মোচন করতে পারে।
লেজার আরও নিশ্চিত করেছে যে এটি "আরও উন্নত অ্যান্টি-ট্যাম্পারিং সমাধান" নিয়ে কাজ করছে, যা ইঙ্গিত করে যে বিদ্যমান চেক এড়াতে সক্ষম শারীরিক পরিবর্তনগুলি এখনই একটি নিরাপত্তা উদ্বেগ হয়ে দাঁড়িয়েছে।
কোম্পানি তদন্তকারীদের সহায়তা করার জন্য SEAL 911-কে ধন্যবাদ জানিয়েছে এবং বলেছে যে তারা কর্তৃপক্ষের সাথে সহযোগিতা করছে। এদিকে, লেজার গ্রাহকদের সতর্ক করেছে যে "লেজার কখনোই আপনার ২৪-শব্দের রিকভারি ফ্রেজ চাইবে না।"
এই সমস্ত ঘটনার পরিপ্রেক্ষিতে, সবচেয়ে বড় প্রশ্নগুলো এখনও উত্তরহীন রয়ে গেছে। একটি আপস হওয়া ডিভাইস এখন নিশ্চিত হয়েছে, তবে অতিরিক্ত ইমপ্লান্টের সংখ্যা, রিপোর্টকৃত ক্ষতির সঙ্গে তাদের সংযোগ এবং দায়ী ব্যক্তিদের পরিচয় এখনও অমীমাংসিত রয়ে গেছে। গোপনীয়তা রক্ষার জন্য তৈরি একটি ডিভাইসে স্পষ্টতই দ্বিতীয় একটি শ্রবণ ব্যবস্থা ছিল, এবং তদন্তকারীরা এখনও নির্ধারণ করছেন আরও কতজন তা শুনতে পারতো।

তদন্তকারীরা হার্ডওয়্যার ওয়ালেট জড়িত সম্ভাব্য সাপ্লাই চেইন আক্রমণ পরীক্ষা করার সময় লেজারের সন্দেহিত ক্ষতির পরিমাণ ৯৩.৪ মিলিয়ন ডলারে পৌঁছেছে।
এখনই পড়ুন: সন্দেহভাজন লোকসান ৯৩.৪ মিলিয়ন ডলারে, লেজার ওয়ালেট রহস্য গভীর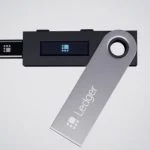

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।