শুক্রবার, ক্রিপ্টো সম্প্রদায় আবারও একটি নিরাপত্তা বিতর্কের মুখোমুখি হয়েছে, এবার হার্ডওয়্যার ওয়ালেট নির্মাতা লেজারকে ঘিরে। যদিও প্রাথমিক রিপোর্টগুলোতে অভিযোগকৃত চুরির পরিমাণ ৮৬ মিলিয়ন ডলার দেখানো হয়েছে, সন্দেহিত ক্ষতি ৯৩.৪ মিলিয়ন ডলার পর্যন্ত পৌঁছেছে, এবং লেজার এখনও আনুষ্ঠানিক কোনো বিবৃতি না দেওয়ায় এখন পর্যন্ত সবচেয়ে বিশ্বাসযোগ্য ব্যাখ্যা হিসেবে একটি সাপ্লাই চেইন আক্রমণই সামনে এসেছে।
সন্দেহভাজন লোকসান ৯৩.৪ মিলিয়ন ডলারে, লেজার ওয়ালেট রহস্য গভীর
লেখক

শেয়ার

মূল বিষয়গুলো
- yfarmx-এর মতে, লেজারের সন্দেহভাজন ক্ষতি ৪৭১টি ঠিকানায় ছড়িয়ে পড়ে ৯৩.৪ মিলিয়ন ডলার ছুঁয়েছে।
- চেইনঅ্যানালিসিস প্রায় ১০০ মিলিয়ন ডলারের ক্ষতির প্রতিবেদনের সঙ্গে যুক্ত একটি জটিল অর্থ ধোয়ার অপারেশন ট্র্যাক করছে।
- ৯ অক্টোবর পর্যন্ত লেজার তদন্ত চালিয়ে গেলেও সম্ভাব্য সাপ্লাই চেইন আক্রমণ নিয়ে প্রশ্ন রয়ে গেছে।
অনচেইন তদন্তে সন্দেহভাজন ৯৩.৪ মিলিয়ন ডলারের ক্ষতি নির্দেশ করছে
Yfarmx-এর প্রতিবেদক জন কামালের ব্যাপক গভীর অনুসন্ধান ও অনচেইন বিশ্লেষণ অনুযায়ী, সন্দেহভাজন লেজার-সংক্রান্ত ক্ষতি ৪৭১টি পৃথক ঠিকানায় ৯৩.৪ মিলিয়ন ডলারে পৌঁছে থাকতে পারে। তবে লেজার এখনও এই ফলাফলগুলো যাচাই বা প্রায় ১০০ মিলিয়ন ডলারের অভিযোগকৃত ক্ষতি নিশ্চিত করেনি।
Bitcoin.com News পূর্বে রিপোর্ট করেছিল যে Ledger "দক্ষিণ-পূর্ব এশিয়ার ব্যবহারকারীরা CryptoBillis নামের এক পুনর্বিক্রেতার কাছ থেকে পণ্য কেনার পর" ক্ষতির প্রতিবেদনগুলো তদন্ত করছিল। তারপর থেকে কোম্পানি কোনো নতুন তথ্য প্রকাশ করেনি, ফলে স্বাধীন তদন্তকারী এবং অন-চেইন গোয়েন্দারা সম্ভাব্য ঘটনাগুলো একত্রিত করার চেষ্টা করছে।
ব্লকচেইন ইন্টেলিজেন্স ফার্ম চেনালিসিস এক্স-এ এই পরিস্থিতি স্বীকার করে জানিয়েছে যে তারা "লেজার পণ্যের হোল্ডারদের কাছ থেকে চুরি হওয়া তহবিলের রিপোর্ট" তদন্ত করছে। ফার্মটি আরও জানিয়েছে যে তাদের বিশ্লেষকরা একটি "জটিল ক্রস-চেইন লন্ডারিং অপারেশন" শনাক্ত করেছেন।
বিটকোয়ারিও বিষয়টি তদন্ত করেছে এবং তাদের সংখ্যা কামালের বিশ্লেষণের খুব কাছাকাছি ছিল। ব্লকচেইন ডেটা অবকাঠামো ও গোয়েন্দা সংস্থাটির প্রতিবেদনে ৩১১টি অনন্য ঠিকানায় মোট প্রায় ৯২.৯ মিলিয়ন ডলার দেখানো হয়েছে। বিটকোয়ারির বিশ্লেষণে বলা হয়েছে, "একই চোরের কাছে সব চাবি ছিল।"
লুকানো হার্ডওয়্যার আবিষ্কার সরবরাহ শৃঙ্খলা আক্রমণের সন্দেহ বাড়িয়েছে
এর পাশাপাশি, প্রাক্তন Mt Gox সিইও মার্ক কার্পেলেস লুকানো নজরদারি হার্ডওয়্যারযুক্ত লেজার ডিভাইসগুলি নথিভুক্ত করেছেন, যা সেটআপের সময় রিকভারি ফ্রেজ ধারণ করতে সক্ষম। কার্পেলেসের আবিষ্কার ইঙ্গিত করে যে তৃতীয় পক্ষের বিক্রেতাদের কাছ থেকে কেনা ওয়ালেটগুলি ব্যবহারকারীরা ডিভাইস আনবক্স করার আগেই এবং তাদের ক্রিপ্টো সম্পদ স্থানান্তর করার আগেই হয়তো আপস করা হয়েছে।
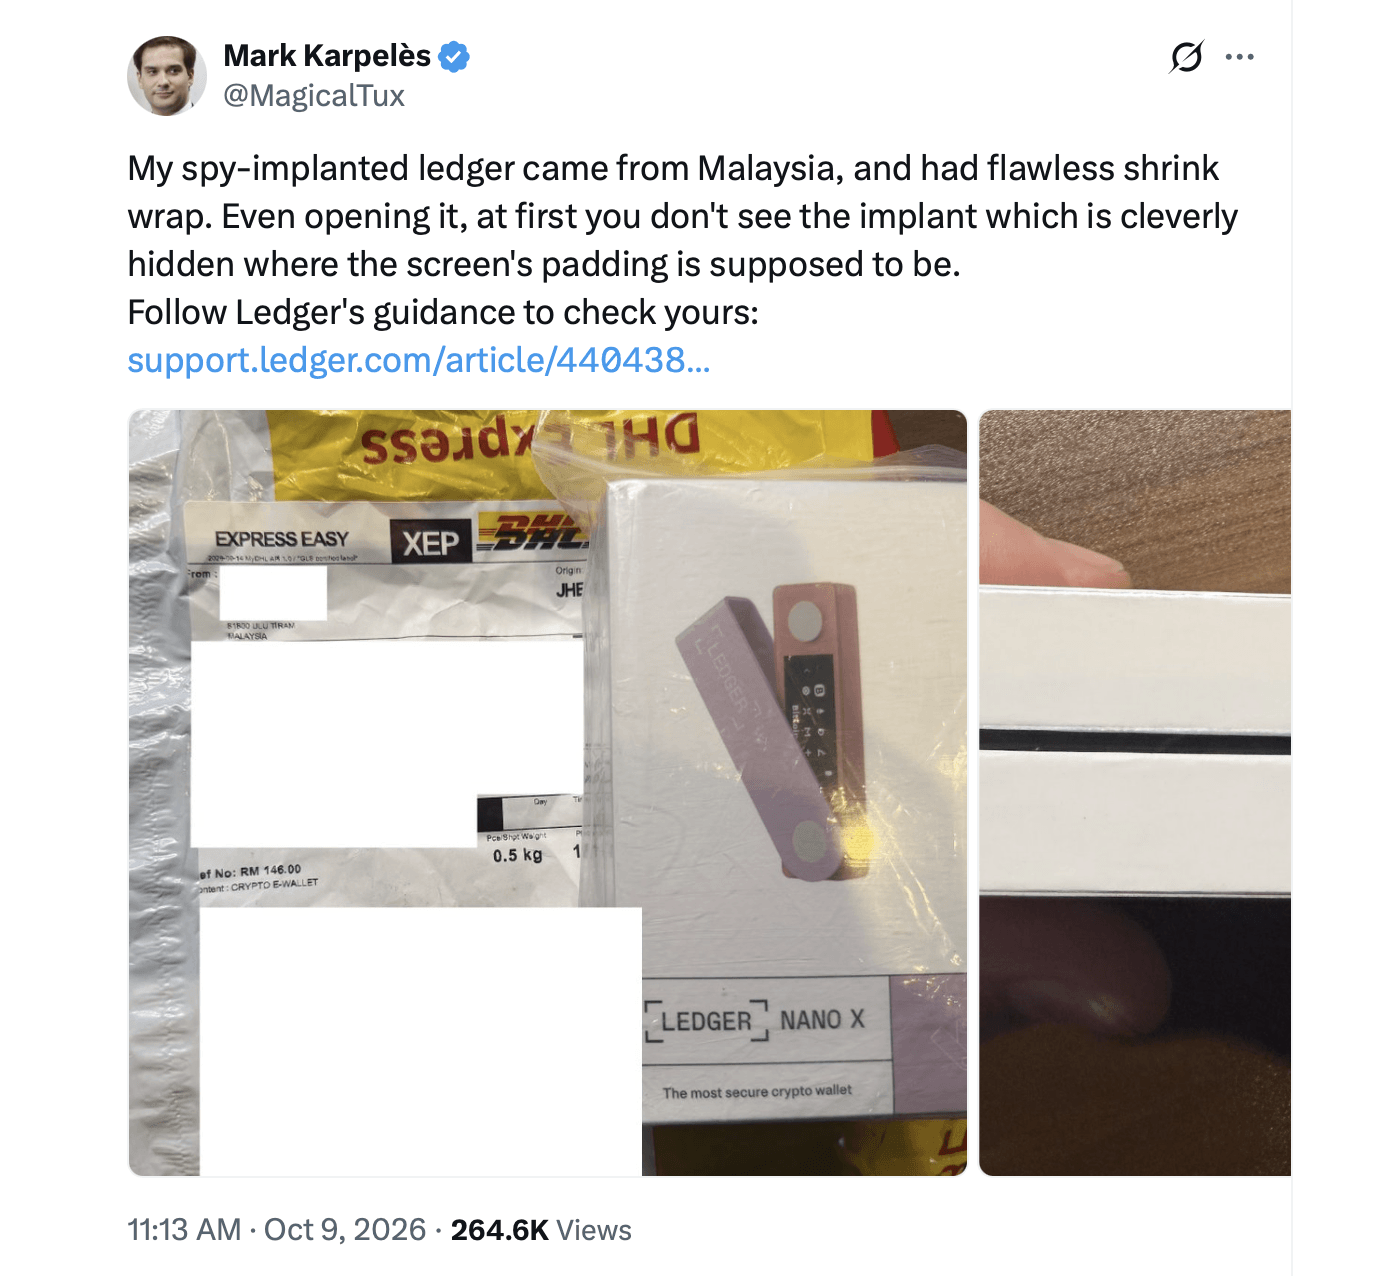
তবে এই তত্ত্বটি জনপ্রিয়তা পেলেও, লেজার বা স্বাধীন তদন্তকারীরা এই সন্দেহভাজন ইমপ্লান্ট এবং শুক্রবারের রিপোর্টকৃত ক্ষতির মধ্যে কোনো নিশ্চিত সংযোগ স্থাপন করতে পারেনি।
ওয়ালেট খালি হওয়া এবং ক্রস-চেইন স্থানান্তর রহস্যকে আরও গভীর করে
Yfarmx-এ কামালের রিপোর্ট ইঙ্গিত করে যে রেকর্ডকৃত স্থানান্তরগুলো ভুক্তভোগীদের নিজস্ব স্বাক্ষর শংসাপত্র ব্যবহার করে অনুমোদিত বলে মনে হচ্ছে, যখন বিটকয়েনে কিছু ঠিকানা সম্পূর্ণরূপে খালি করা হয়েছে, এবং কোনো পরিবর্তনশীল UTXO মূল ওয়ালেটে ফেরত আসেনি।
থরচেইন এবং টর্নাদো ক্যাশের মতো অ্যাপ্লিকেশনগুলির পাশাপাশি একাধিক ব্লকচেইন নেটওয়ার্ক ব্যবহার করা হয়েছিল। বর্তমানে, সাধারণ ধারণা হলো এটি সম্ভবত একটি সাপ্লাই চেইন আক্রমণ ছিল যা লেজার মেশিনের একটি উপসেট দখল করতে সক্ষম হয়েছিল। এটি কোল্ডকার্ড ফার্মওয়্যার বাগের মতো কিছু মনে হচ্ছে না, এবং কোনো কিছুই রিমোট জিরো-ডের দিকে ইঙ্গিত করছে না।
যেমনটি বলা হয়েছে, লেজার ক্ষতির মোট পরিমাণ নিশ্চিত করেনি। এছাড়াও, কোম্পানি সামাজিক যোগাযোগমাধ্যমে ছড়িয়ে পড়া কোনো তত্ত্বকেই সমর্থন করেনি। এই উন্নয়নগুলি Trezor এবং Safepal-এ সাম্প্রতিক তথ্য ফাঁসের ঘটনার ঠিক পরেই এসেছে, যা কয়েক হাজার গ্রাহকের অর্ডার তথ্য উন্মোচিত করেছিল। কামালের পরিস্থিতি বিশ্লেষণ আরও উল্লেখ করে যে CryptoBillis বিক্রি করেছে "Trezor, Safepal, Tangem, [and] Onekey" হার্ডওয়্যার ওয়ালেটসহ অন্যান্য।
এখন পর্যন্ত ক্রিপ্টো সম্প্রদায় লেজারের আনুষ্ঠানিক পোস্টমর্টেমের অপেক্ষায় রয়েছে, আশা করছে কোম্পানি এই বিভ্রান্তিকর ঘটনার পেছনের পরিস্থিতিতে আলোকপাত করবে এবং কিছু অত্যন্ত প্রয়োজনীয় উত্তর দেবে।

Safepal একটি ডেটা লঙ্ঘনের মুখোমুখি হয়েছে, যাতে ৩৯,৭৯৮ জন ব্যবহারকারীর তথ্য ফাঁস হয়েছে। নিরাপত্তাজনিত সমস্যাগুলি এবং ওয়ালেট ব্যবহারকারীদের জন্য এর প্রভাব সম্পর্কে জানুন।
এখনই পড়ুন: অর্ডার প্লাগইনের ত্রুটির পর ৩৯,৭৯৮ জন সেফপাল গ্রাহক ডাটা ব্রিচের শিকার

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।