৪ অক্টোবর Base-এ ৬ মিলিয়ন ডলারের ক্রিপ্টো ভল্ট খালি হয়ে যায়, তবে সবচেয়ে অদ্ভুত বিষয় হতে পারে এর মালিক কে ছিলেন। কেউই প্রকাশ্যে জানে না। নিরাপত্তা সংস্থাগুলো ভল্ট থেকে প্রায় ১,৭৮৩ wstETH ট্রেস করেছে, আর অন-চেইন রেকর্ডগুলো নির্দেশ করছে একটি অজ্ঞাত সাত-স্বাক্ষরকারী Safe-এর দিকে। Base নিজেই হ্যাক হয়নি, Aave-এর মূল চুক্তিগুলো দোষারোপিত হয়নি, এবং ভল্টের মালিক এখনও সামনে আসেনি।
৭ জন রহস্যময় স্বাক্ষরকারীর নিয়ন্ত্রণাধীন ক্রিপ্টো ভল্ট থেকে ৬ মিলিয়ন ডলার উধাও
লেখক

শেয়ার
মূল বিষয়গুলো
- Blockaid এবং কয়েকজন অন-চেইন তদন্তকারী ৪ অক্টোবর Base ভল্টটিকে চিহ্নিত করেন, যখন ক্ষতির পরিমাণ ৬ মিলিয়ন ডলারের বেশি হয়ে যায়।
- Aave 1,783 aBaswstETH-কে wstETH-এ রূপান্তর করেছে, তবে এর মূল চুক্তিগুলো দোষারোপিত হয়নি।
- বেসের রেকর্ডগুলো নির্দেশ করে ৭-এর মধ্যে ৩ স্বাক্ষরকারী Safe-এর দিকে, যার মালিকরা এখনও শনাক্ত হননি।
৬ মিলিয়ন ডলারের ভল্ট যা কেউ দাবি করেনি
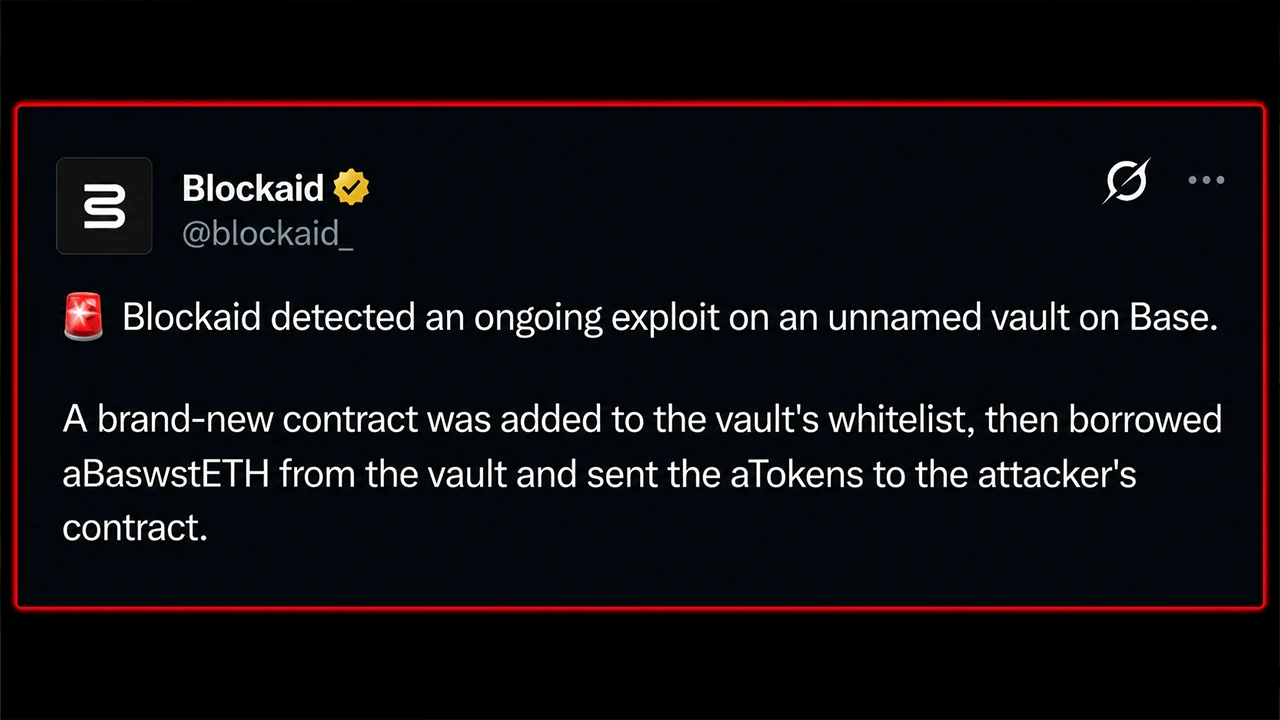
৪ অক্টোবর, 09:21 UTC-এ, ব্লকএইড Base-এ অবস্থিত একটি ভল্টে চলমান একটি এক্সপ্লয়েট লক্ষ্য করে, যা Coinbase-এর Ethereum লেয়ার টু (L2) প্রোটোকল। সেই সময় প্রায় $2.02 মিলিয়ন ইতিমধ্যেই উধাও হয়ে গিয়েছিল। প্রায় ৪০ মিনিট পর, ক্ষতি ৬ মিলিয়ন ডলার ছাড়িয়ে যায়, এবং নিরাপত্তা সংস্থাগুলো ভল্ট থেকে প্রায় ১,৭৮৩ wstETH ট্রেস করে।
তারপর এল আরও অদ্ভুত অংশ। কোনো প্রোটোকলই ওই ভল্টের দাবি করেনি। এর স্পষ্ট নিয়ন্ত্রক হলো একটি ৩-এর-৭ সেফ, যার সাতজন স্বাক্ষরকারী এখনও অজ্ঞাত, ফলে কোটি কোটি ডলারের অপরাধস্থল কোনো পরিচিত মালিক ছাড়াই রয়ে গেছে।

ছয়টি আউটফ্লো, একটি সদ্য হোয়াইটলিস্ট করা চুক্তি
Peckshield, Certik এবং Exvul প্রায় একই হিসাব পেয়েছে। নিরাপত্তা সংস্থাগুলো বলেছে যে 1,783.067 aBaswstETH ভল্ট থেকে ধার নেওয়া হয়েছিল এবং Base-এ Aave-এর মাধ্যমে প্রায় 1,783 wstETH-এ রিডিম করা হয়েছিল।
সরল ভাষায়, প্রথমে নেওয়া টোকেনগুলো ছিল Aave রসিদ টোকেন, যা L2 Base-এ জমা দেওয়া মোড়ানো স্টেক করা ইথারকে প্রতিনিধিত্ব করে। একটি নতুন তৈরি করা চুক্তি ভল্টের হোয়াইটলিস্টে যোগ করা হয়েছিল, সেই রসিদ টোকেনগুলো ধার নিয়েছিল, সেগুলো আক্রমণকারীর নিয়ন্ত্রণাধীন একটি চুক্তিতে স্থানান্তর করেছিল এবং Aave-এর মাধ্যমে সেগুলো মূল wstETH-এ রিডিম করেছিল।
Exvul ছয়টি আউটফ্লো গণনা করেছে। তবে সঠিক অনুমোদন ব্যর্থতা এখনও নিশ্চিত নয়। নিরাপত্তা সংস্থাগুলো কোনো মূল চুক্তি ক্ষতিগ্রস্ত হয়েছে বলে জানায়নি, এবং এটি Base চেইনের নিজস্ব কোনো হ্যাক ছিল না। কোনো ক্ষতিগ্রস্ত ওয়ালেট বা কোনো নির্দিষ্ট Aave পজিশনের বিষয়ে অনুমানই থেকে গেছে।
নামহীন সাত-স্বাক্ষরকারী সেফ
অনচেইন রেকর্ডগুলো রহস্যটিকে উপেক্ষা করা কঠিন করে তোলে। খালি করা ভল্টটি একটি Openzeppelin স্বচ্ছ প্রক্সি, যার মালিক প্রায় ৩২৪ দিন আগে তৈরি করা একটি সেফের দিকে নির্দেশ করে। সেই সেফ-এ কোনো কাজ করার জন্য সাতটি স্বাক্ষরের মধ্যে তিনটি স্বাক্ষর প্রয়োজন, কিন্তু এর কোনো পাবলিক প্রোটোকল নাম নেই, এবং ঘটনাটি পর্যবেক্ষণকারী নিরাপত্তা সংস্থাগুলো এর সাতটি স্বাক্ষরকারী ঠিকানার কোনোটিই প্রকাশ্যে শনাক্ত করেনি।
আপগ্রেড করার ক্ষমতা আলাদা, যা ভল্ট এবং যারা শেষ পর্যন্ত এটি নিয়ন্ত্রণ করে তাদের মধ্যে আরেকটি স্তরের চুক্তি যোগ করে। এখন পর্যন্ত, অন-চেইনে দৃশ্যমান অপারেটিং মালিক হলো অজ্ঞাতনামা ৩-অফ-৭ সেফ। খালি করা প্রক্সিটি হলো 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, যখন এর Safe মালিক 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4। Basescan এবং Arkham Intelligence পরেরটিকে Safe Proxy Factory 1.4.1-এর মাধ্যমে তৈরি একটি Safeproxy হিসেবে শনাক্ত করেছে।
এই পার্থক্যটি তদন্তকারীরা আসলে কী জানে তা বোঝার জন্য গুরুত্বপূর্ণ। তারা ভল্ট, এর মালিকের চুক্তি, সাতটি স্বাক্ষরকারী ঠিকানা এবং টোকেন ট্রেইল দেখতে পারে। তারা দেখতে পারে না ওই ঠিকানাগুলোর পেছনে থাকা মানব সংগঠনকে, বা হোয়াইটলিস্ট পরিবর্তনটি কি চুরি করা ক্রেডেনশিয়াল, কোনো হোয়াইট হ্যাকার, ভুল পারমিশন বা অন্য কোনো অজানা দুর্বলতার কারণে হয়েছে। কোনো পাবলিক টিম এখনও ফাঁকা অংশ পূরণ করতে এগিয়ে আসেনি।
এখন পর্যন্ত সিস্টেমিক ঝুঁকি সীমাবদ্ধ বলে মনে হচ্ছে, যদিও চুরিকৃত wstETH আনলোড করলে স্বল্পমেয়াদে এর পেগে চাপ পড়তে পারে। যা অবশিষ্ট আছে তা হলো একটি অদ্ভুত দৃশ্যপট, যেখানে প্রায় ৬ মিলিয়ন ডলার উধাও, অন-চেইন তদন্তকারীরা ড্রেনের পেছনের যন্ত্রণা ট্র্যাক করতে সক্ষম, এবং সাতটি স্বাক্ষরকারী ঠিকানা সবার সামনে স্পষ্টভাবে দৃশ্যমান। তবুও, সেই ঠিকানাগুলো নিয়ন্ত্রণকারী ব্যক্তিরা গল্প থেকে স্পষ্টভাবে অনুপস্থিত রয়ে গেছে।
এই গল্প এখনও গড়ে উঠছে। কোনো প্রোটোকল ভল্টের দায়িত্ব স্বীকার করেনি, এবং কেউই বাগ বা কী-র আপস সম্পর্কে নিশ্চিত কোনো বিবরণ প্রকাশ করেনি। নতুন তথ্য প্রকাশ পেলে আরও বিস্তারিত যোগ করা হবে।

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।