কোর লাইটনিং অপারেটর যারা সংস্করণ 26.06.7 বা তার আগের চালাচ্ছেন, তাদের সক্রিয়ভাবে টার্গেট করা হচ্ছে, বিটকয়েন লাইটনিং নেটওয়ার্ক নোড সফটওয়্যার প্রকল্প বৃহস্পতিবার সন্ধ্যায় সতর্ক করেছে, প্রায় ১০ দিন পর একটি নিরাপত্তা প্যাচ প্রয়োগের। দলটি এখনও শনাক্ত করতে পারেনি আক্রমণকারীরা কোন দুর্বলতাগুলো কাজে লাগাচ্ছে বা কোনো তহবিল চুরির ঘটনা রিপোর্ট করা হয়নি। সংস্করণ 26.06.8 বেশ কয়েকটি নিরাপত্তা সমস্যা সমাধান করেছে, যার মধ্যে রয়েছে একটি চ্যানেল বন্ধ করার ত্রুটি যা তহবিল ঝুঁকির মুখে ফেলতে পারে, এবং অপারেটরদের অবিলম্বে আপগ্রেড করার পরামর্শ দেওয়া হচ্ছে।
কোর লাইটনিং সতর্কতা জারি করার সময় বিটকয়েন লাইটনিং নোডগুলোকে লক্ষ্যবস্তু করা হচ্ছে
লেখক

শেয়ার

মূল বিষয়গুলো
- কোর লাইটনিং জানিয়েছে যে আক্রমণকারীরা সংস্করণ 26.06.7 বা তার আগের নোডগুলোকে টার্গেট করছে।
- সংস্করণ 26.06.8 ২২ সেপ্টেম্বর মুক্তি পেয়েছিল, এমন দুর্বলতাগুলোর সমাধানসহ যা তহবিলকে হুমকির মুখে ফেলতে পারে।
- কোর লাইটনিং অবিলম্বে আপগ্রেডের আহ্বান জানানোয় অপারেটরদের কোনো নিশ্চিত ক্ষতির হিসাব নেই।
কোর লাইটনিং সতর্কতা জারি করেছে, কারণ আক্রমণকারীরা আপডেট না করা নোডগুলোকে টার্গেট করছে
Core Lightning-এর একটি বেশ সরল বার্তা আছে যারা এখনও পুরনো সফটওয়্যার চালাচ্ছেন: এখনই আপগ্রেড করুন। ১ অক্টোবর, বিটকয়েন লাইটনিং নেটওয়ার্ক নোড বাস্তবায়ন সতর্ক করে জানিয়েছে যে আক্রমণকারীরা সংস্করণ 26.06.7 বা তার আগের নোডগুলোকে টার্গেট করছে, যার ফলে ২২ সেপ্টেম্বরে প্রকাশিত প্যাচটি একটি জরুরি নিরাপত্তা বিষয় হয়ে দাঁড়িয়েছে।
আক্রমণকারীরা ঠিক কী দুর্বলতা কাজে লাগাচ্ছে তা এখনও গোপন রয়েছে। প্রকল্পটি নিশ্চিত করেনি যে কোনো আক্রমণ সফল হয়েছে বা কোনো তহবিল চুরি হয়েছে, তবে সংস্করণ 26.06.8-এ ডিনায়াল-অফ-সার্ভিস সমস্যা থেকে শুরু করে চ্যানেল বন্ধের ত্রুটি পর্যন্ত বিভিন্ন দুর্বলতা মেরামত করা হয়েছে, যা অর্থ ঝুঁকিতে ফেলতে পারে।
প্যাচ এসেছে সতর্কতার আগেই
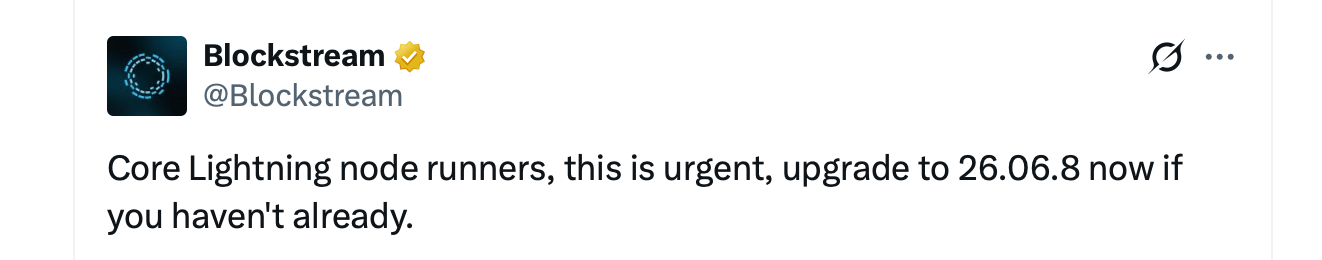
এলিমেন্টস প্রজেক্টের অধীনে পরিচালিত কোর লাইটনিং নোড অপারেটরদের প্যাচ না করা নোডগুলোকে লক্ষ্যবস্তু করার রিপোর্ট পাওয়ার পর "যত দ্রুত সম্ভব" সর্বশেষ রিলিজে আপডেট করতে বলেছিল। ক্রিপ্টো প্রতিষ্ঠান ব্লকস্ট্রিম এই সতর্কবার্তাটি আরও ছড়িয়ে দিয়েছে এবং যারা এখনও পুরনো বিল্ড চালাচ্ছেন তাদের 26.06.8 ইনস্টল করার আহ্বান জানিয়েছে।
আশ্চর্যের বিষয় হল সময়সূচি। সংস্করণ 26.06.8 এসেছে ২২ সেপ্টেম্বর, আক্রমণ সতর্কতার প্রায় ১০ দিন আগে, এবং রক্ষণাবেক্ষকরা ইতিমধ্যেই আপগ্রেড করার জোরালো সুপারিশ করছেন। কিছু পরীক্ষা ইচ্ছাকৃতভাবে আটকে রাখা হয়েছিল যাতে সম্ভাব্য আক্রমণকারীরা উল্টো-প্রকৌশল (reverse-engineer) করা কঠিন হয়, আর অপারেটরদের প্যাচ করার সময় থাকে। তারপর চাপ শুরু হল।
রিলিজের পাবলিক বিবরণ তিনটি ধরনের বাগের দিকে ইঙ্গিত করে। একটি বাগ প্রেরকের নোড ক্র্যাশ করে দিতে পারে। অন্য একটি বাগ Core Lightning-এর REST ইন্টারফেসের মাধ্যমে মেমোরি শেষ করে দিতে পারে। সবচেয়ে মারাত্মক বাগটি চ্যানেল বন্ধ করার প্রক্রিয়ায় জড়িত এবং ভুলভাবে প্রয়োগিত জরিমানা ব্যবস্থার কারণে ব্যবহারকারীর তহবিল ক্ষতিগ্রস্ত করতে পারে।
চ্যানেল বন্ধ করার প্রক্রিয়া যখন বিঘ্নিত হয়
এছাড়াও, লাইটনিং নেটওয়ার্কের শাস্তি ব্যবস্থা এমনভাবে ডিজাইন করা হয়েছে যে, যদি কোনো পিয়ার পুরনো চ্যানেল স্টেট সম্প্রচার করে প্রতারণা করে, তাহলে সৎ অংশগ্রহণকারী জরিমানা দাবি করতে পারে। ২৬.০৬ লাইনের একটি ত্রুটি Core Lightning-কে কিছু লেনদেনকে সাধারণ সহযোগিতামূলক বন্ধ মনে করে ভুল করে ফেলতে পারে এবং এর ফলে নীচে লুকিয়ে থাকা বাতিলকৃত কমিটমেন্ট মিস করতে পারে।
এমন পরিস্থিতিতে, প্রতারককে ধরার জন্য তৈরি সফটওয়্যারটি ট্রিগার করতে ব্যর্থ হতে পারে, ফলে অন্য পক্ষ এমন তহবিল পেয়ে যেতে পারে যা বাজেয়াপ্ত হওয়া উচিত ছিল। প্রকল্পটি জানায়নি যে আক্রমণকারীরা ওই বিশেষ ত্রুটি, ক্র্যাশ দুর্বলতা, REST সমস্যা বা অন্য কোনো ইস্যু—যার বিস্তারিত আংশিকভাবে গোপন রয়েছে—এগুলো কাজে লাগাচ্ছে কিনা।
এই পার্থক্যটি গুরুত্বপূর্ণ। এটি বিটকয়েনে কোনো দুর্বলতা নয়। এটি কোর লাইটনিংকে প্রভাবিত করে, যা লাইটনিং নেটওয়ার্কের একটি বাস্তবায়ন, একটি স্কেলিং নেটওয়ার্ক যা বিটকয়েনের উপর নির্মিত। LND, Eclair এবং LDK-এর নাম পরামর্শনায় উল্লেখ করা হয়নি, এবং সাধারণ ওয়ালেট ব্যবহারকারীরাও বাধ্যতামূলকভাবে কোর লাইটনিং নোড চালান না। তাদের ঝুঁকি নির্ভর করে তাদের ওয়ালেটের পেছনে থাকা অবকাঠামোর উপর।
আগস্টে শুরু হওয়া একটি নিরাপত্তা চক্র
বৃহস্পতিবারের সতর্কবার্তা হঠাৎ করে আসেনি। ২৬ আগস্ট, কোর লাইটনিং জানিয়েছিল যে তারা একটি বড় পরিমাণ এআই-উৎপন্ন দুর্বলতা রিপোর্ট পর্যালোচনা করছিল। এর মধ্যে কয়েকটি বৈধ প্রমাণিত হয়, যা সমন্বিত সমাধানের দিকে নিয়ে যায়।
অপারেটরদের বলা হয়েছিল হঠাৎ করেই বন্ধ না করতে। পরিবর্তে, কোর লাইটনিং –offline দিয়ে রিস্টার্ট করার পরামর্শ দিয়েছিল, যা পিয়ার সংযোগ বিচ্ছিন্ন করে দেয় কিন্তু ডিমনকে ব্লকচেইন পর্যবেক্ষণ করতে এবং ফোর্স-ক্লোজের জবাব দিতে সক্ষম রাখে। পাওয়ার-ডাউন করা একটি নোড সেই কাজটি করতে পারে না। ২৬.০৬.৭ সংস্করণটি প্রায় ২৮ আগস্টের দিকে প্রকাশিত হয়েছিল, তবে ১৫ সেপ্টেম্বর আরেকটি তদন্ত শুরু হয় যা পরীক্ষামূলক বৈশিষ্ট্যগুলোকে অন্তর্ভুক্ত করে এবং তহবিলের ওপর প্রভাব ফেলতে পারে। ছয় দিন পর আসে ২৬.০৬.৮। প্রায় ১০ দিন পর সক্রিয় টার্গেটিংয়ের রিপোর্ট আসে।
অনলাইন অর্থ প্যাচিংকে ভিন্ন করে তোলে
লাইটনিং নোডগুলো ড্রয়ারে ধুলো জমা ঠান্ডা ওয়ালেট নয়। তাদের চ্যানেল কীগুলো অনলাইনে থাকে কারণ নোডগুলোকে রিয়েল-টাইমে পেমেন্ট রাউট করতে হয়। এতে পুরনো সফটওয়্যার শুধু আপটাইমের মাথাব্যথার চেয়েও বেশি হয়ে ওঠে। ফান্ডগুলো সরাসরি সেই মেশিনারিজে থাকতে পারে যা আক্রমণকারী ভাঙার চেষ্টা করছে।
কোনও সর্বজনীন ক্ষতির হিসাব নেই, এবং কোর লাইটনিং বলেনি যে আক্রমণগুলো সফল হয়েছে। আপাতত, 26.06.7 বা তার আগের সংস্করণ চালানো প্রতিটি নোডই সেই গোষ্ঠীতে রয়েছে, যেটিকে প্রকল্পটি বলেছে আক্রমণকারীরা লক্ষ্য করছে। অপারেটরদের বলা হচ্ছে 26.06.8 বা তার পরবর্তী সংস্করণ ইনস্টল করতে, স্বাক্ষর বা ডকার ডাইজেস্ট যাচাই করতে, এবং ঝুঁকিগুলো না বুঝে পরীক্ষামূলক ফিচারগুলো নিষ্ক্রিয় রাখতে।
প্যাচটি কয়েক দিন ধরেই প্রকাশ্যে রয়েছে। এখন কেউ যেন সেগুলো ইনস্টল করেনি এমন দরজায় নক করছে। এদিকে অনেকেই ভাবছেন, এআই-সহায়িত আবিষ্কারের মাধ্যমে ক্রিপ্টো শিল্পে আরও কতগুলো বাগ ধরা পড়বে।

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।