তথাকথিত হোয়াইট হ্যাট হ্যাকাররা লিকুইড নেটওয়ার্ক থেকে প্রায় ৪,০০০ BTC সরিয়ে নেওয়ার পর ১১ দিন পেরিয়ে গেছে। এরপর ৩,৪০০ BTC ফেরত দেওয়া এবং অনচেইনে প্রচুর বাগ্বিতণ্ডার পরও লিকুইডে L-BTC থেকে BTC-তে পেগ-আউট এখনও কার্যকর নয়, এবং হ্যাকারদের কাছে এখনও ৫৯৮.৫০ BTC রয়েছে, যার মূল্য ৪৫ মিলিয়ন ডলারেরও বেশি।
ব্লকস্ট্রিম হ্যাকারদের দাবি প্রত্যাখ্যান করায় L-BTC পেগ-আউট এখনও বন্ধ আছে
লেখক

শেয়ার
মূল বিষয়গুলো
- লিকুইডের হ্যাকাররা ৩,৪০০ BTC ফেরত দিয়েছে, কিন্তু তাদের কাছে এখনও ৪৫ মিলিয়ন ডলারের বেশি মূল্যের ৫৯৮.৫০ BTC রয়েছে।
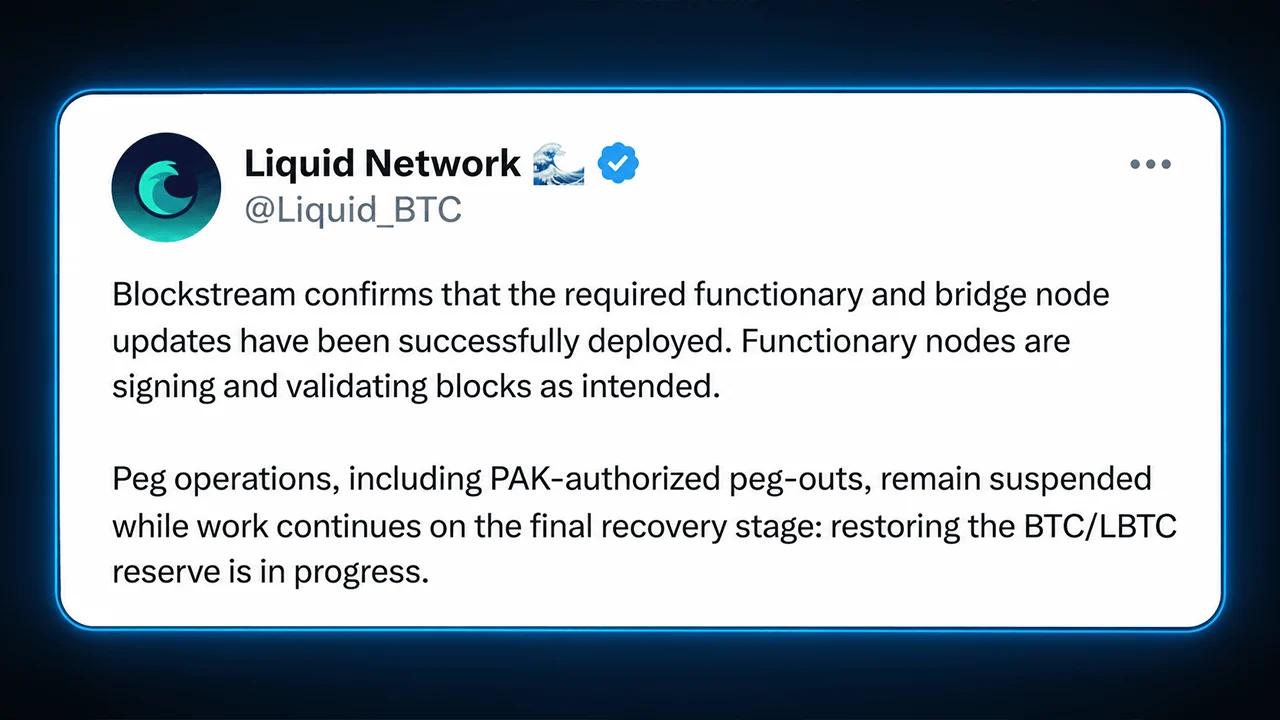
- ব্লকস্ট্রিম বলছে L-BTC-এর ১:১ পেগ কভার করা আছে, কিন্তু ১১ দিন পরও ধারকরা পেগ-আউট ব্যবহার করতে পারছেন না।
- লিকুইড, সিম্বায়োসিস এবং নমিক এখন ৩টি এক্সপ্লয়েটের মুখোমুখি হয়েছে, যা BTC-সমর্থিত প্রকল্পগুলোকে আরও বেশি নজরদারির মধ্যে ফেলেছে।
সেপ্টেম্বর ৬-এর এক্সপ্লয়েটের পর, ড্রেইন হওয়া বিটকয়েনের প্রায় ৮৫% ফেরত দেওয়া হয়েছে, কিন্তু অবশিষ্ট অংশ এখনও প্রোটোকলের আক্রমণকারীদের দখলে রয়েছে। ব্লকস্ট্রিম, লিকুইড নেটওয়ার্কের মেইনটেইনার, বাকি কয়েনগুলোর জন্য টাকা দিতে অস্বীকার করেছে এবং ৫৯৮.৫০ BTC ফেরত চায়। লিকুইড নেটওয়ার্কের L-BTC রিজার্ভে এখনও ঘাটতি রয়েছে, কারণ প্রোটোকল অনুযায়ী সার্কুলেশনে ৪,২৩৪.৭৬ L-BTC আছে, কিন্তু হাতে আছে মাত্র ৩,৬৩২.২৩ BTC।
৫৯৮.৫০ BTC হ্যাকারদের কাছেই থাকায় লিকুইডের পেগ-আউট স্থবিরই রয়ে গেছে
লিকুইড নেটওয়ার্ক পুনরায় চালু হলেও L-BTC পেগ-আউট এখনও বন্ধ, এবং Sideswap প্রকাশ করেছে যে “L-BTC এখনও বিটকয়েনের বিনিময়ে রিডিম করা যাচ্ছে না।” Sideswap আরও যোগ করে যে “Blockstream বলেছে পেগ ১:১ কভার করা হবে এবং পরবর্তী ধাপে পেগ-আউট ফিরবে।” ব্লকস্ট্রিমের প্রতিষ্ঠাতা অ্যাডাম ব্যাক X-এ পোস্ট করেছেন এবং জোর দিয়ে বলেছেন যে ১:১ L-BTC থেকে BTC পেগ কভার করা হবে, এবং তিনি ধারকদের বলেছেন যেন তারা L-BTC ওভার-দ্য-কাউন্টার (OTC) ডিসকাউন্টে বিক্রি না করেন।
এর পর থেকে “পেগ-আউট লাইভ” এমন কোনো আনুষ্ঠানিক পোস্ট আসেনি। হ্যাকাররা অনচেইনে বিপুল সংখ্যক OP_RETURN মেসেজ দেখতে পাচ্ছে, যার মধ্যে এমন এনক্রিপ্টেড বার্তাও রয়েছে যা প্রাইভেট কী না থাকলে দেখা যায় না। ওয়ালেটটি পয়জনিং আক্রমণের শিকারও হয়েছে, যেখানে প্রতারকরা এমন একটি ভুয়া ওয়ালেট ঠিকানা তৈরি করে যা দৃশ্যত মালিকের বৈধ ঠিকানার প্রথম এবং শেষ অক্ষরগুলোর সঙ্গে মিলে যায়।
পয়জন ওয়ালেট তৈরি করা সত্তা বা আক্রমণকারীরা আশা করে যে মালিক পরের বার ফান্ড ট্রান্সফার করার সময় সাম্প্রতিক ট্রানজ্যাকশন লেজার থেকে ভুলবশত স্পুফ করা ঠিকানাটি কপি-পেস্ট করবে, ফলে সম্পদ স্থায়ীভাবে তাদের কাছে চলে যাবে। mempool.space-এর মতো ব্লকচেইন এক্সপ্লোরার দ্বারা চিহ্নিত কথিত পয়জনিং আক্রমণের পাশাপাশি, লিকুইড নেটওয়ার্ক হ্যাকার’s ওয়ালেট-এ পাঠানো নানা ধরনের প্রতারণামূলক বার্তাও রয়েছে।
BTC-সমর্থিত প্রকল্পগুলো ক্রমবর্ধমান আস্থার সমস্যার মুখোমুখি
এরপর কী হবে, তা কারওই নিশ্চিতভাবে জানা নেই। তাছাড়া, লিকুইড নেটওয়ার্ক হ্যাকের পর সিম্বায়োসিসের বিটকয়েন ব্রিজ-এ এক্সপ্লয়েট এবং নমিকের nBTC-এর বিরুদ্ধে একটি আক্রমণও ঘটে। তিনটিই BTC-সমর্থিত টোকেন প্রকল্প, ব্রিজ এবং লেয়ার টু (L2) প্ল্যাটফর্ম নিয়ে মানুষের মনে খারাপ ধারণা তৈরি করেছে। লাইটনিং নেটওয়ার্কের ক্যাপাসিটি আগস্টের শেষে ৩,৮৫০ BTC থেকে কমে বর্তমানে ৩,৭২০ BTC-তে নেমেছে।
লিকুইড হ্যাকার কাহিনি এখনও শেষ হয়নি, কিন্তু এটি একটি অস্বস্তিকর সত্য উন্মোচন করে। BTC-সমর্থিত টোকেন প্রোটোকলগুলো পুরোপুরি ভঙ্গুর মানবিক আস্থা এবং ধীর শাসনব্যবস্থার ওপর নির্ভর করে। ব্লকস্ট্রিমের নতি স্বীকার করতে অস্বীকৃতি L-BTC ধারকদেরকে কার্যত স্থবির অবস্থায় ফেলেছে, যতক্ষণ না কোনো সমাধান বের হয়। এ ধরনের আক্রমণ, আবিষ্কৃত এক্সপ্লয়েট এবং AI-সহায়তায় কনট্র্যাক্ট ড্রেইন যদি চলতেই থাকে, তবে BTC-সমর্থিত প্রকল্প এবং L2-গুলো উদ্ভাবন কম, বরং জিম্মি-আলোচনার মতোই বেশি মনে হতে শুরু করবে।

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।