Ledger 于 2026 年 10 月 10 日星期六证实,一名受影响客户的硬件钱包中存在未经授权的植入程序,这进一步印证了有关东南亚经销商 CryptoBilis 涉及供应链攻击的怀疑。 此前有报道称,数百个地址共计损失了近9340万美元的加密货币。
Ledger 证实受影响用户钱包中存在隐藏的硬件植入物

分享
关键要点:
- Ledger 于 10 月 10 日确认存在未经授权的硬件植入,这进一步加剧了人们对物理篡改的怀疑。
- Yfarmx估计疑似损失达9340万美元,但Ledger尚未核实这一数字。
- 在Ledger与当局合作调查该事件期间,CryptoBilis已暂停硬件钱包销售。
Ledger确认存在物理篡改,加密钱包调查范围扩大
10月10日(周六),Ledger确认一名受影响客户的设备中存在未经授权的硬件植入程序,这一发现为围绕近期与东南亚经销商CryptoBilis相关的钱包资金被清空事件的怀疑提供了有力佐证。 此前有估计称损失金额高达9340万美元,尽管Ledger尚未独立核实这些数据。
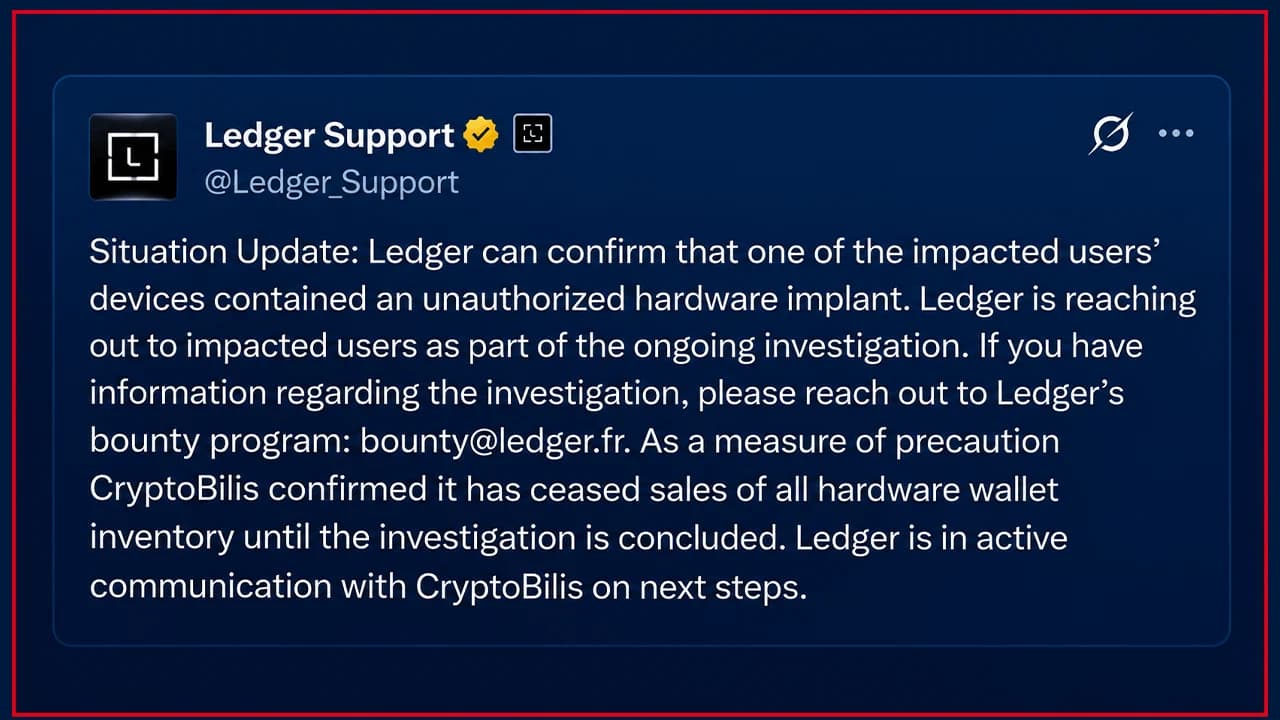
该公司还坚称其安全基础设施依然完好无损,这给调查人员留下了一个相当棘手的问题:一台可能已被入侵的设备,却仍可能看起来是正品。Ledger周六的声明标志着该公司首次确认涉及受影响客户硬件钱包的物理篡改事件。 该制造商宣布,“一名受影响用户的设备中存在未经授权的硬件植入物”,这为调查人员提供了迄今为止最有力的证据,证明存在恶意硬件介入的情况。
在X平台的帖文中,该公司的客服账号解释称,正在“作为持续调查的一部分联系受影响用户”,同时鼓励任何掌握相关信息的人士联系其悬赏计划。 CryptoBilis 也已采取行动,Ledger 报告称该经销商“已暂停销售所有硬件钱包库存,直至调查结束”。 这一确认消息紧随周五关于东南亚地区多起钱包被清空的报道之后,调查人员追踪到了涉及比特币、以太币和稳定币的可疑交易。 独立估算数据差异较大:Yfarmx 估计 471 个地址的疑似损失为 9340 万美元,而 Bitquery 则估计 311 个独立地址的损失约为 9290 万美元。
隐藏硬件引发对钱包安全性的质疑
这一发现也印证了前Mt Gox首席执行官马克·卡佩莱斯(Mark Karpelès)公布的独立调查结果的可信度。他曾记录了一款经过改装的Ledger Nano X,其中藏有隐蔽的电路板、蜂窝通信设备以及据称能够拦截恢复短语的组件。
据称,这一伎俩尤为高明。报道称,该设备并未直接攻击钱包的安全元件,而是监控设置过程中传输至设备显示屏的信息,从而在恢复短语通过蜂窝网络传输前将其捕获。 这种方法可能使一台表面上真实的设备在通过常规验证检查的同时,暗中泄露其所有者的恢复短语。 不过,调查人员尚未证实每台受影响的钱包都装有类似设备。硬件钱包制造商 Ledger 试图将遭篡改的硬件与其底层安全系统区分开来,并表示:“我们没有迹象表明 Ledger 的安全基础设施、系统或服务遭到破坏。”

Ledger在X平台上的帖子引发了大量批评,部分用户对Ledger处理此事的方式颇为不满。该帖下有多名用户质问:“你们会向受害者退款吗?”还有人认为Ledger应对其外包行为负责。 “既然他们是你们官方授权的经销商,这难道不是你们的责任吗?你们有责任赔偿受害者,”另一人在Ledger的X帖子评论区写道。
Ledger向CryptoBilis客户发出最新警告
随着调查势头渐猛,Ledger再次向通过该经销商购买设备的客户重申了建议。该公司建议受影响的购买者“如果尚未进行设置,请不要开始设置”。

对于已经初始化钱包的客户,Ledger建议他们“考虑将资产转移到新的Ledger签名器(使用新的助记词)”。这一区别至关重要,因为在设置过程中捕获的恢复短语,即使在受损硬件断开连接很久之后,仍可能导致资产暴露。
Ledger 还确认正在“开发更先进的防篡改解决方案”,这表明能够规避现有检测机制的物理改装已成为迫在眉睫的安全隐患。
该公司感谢 SEAL 911 协助调查人员,并表示正在与当局合作。与此同时,Ledger 警告客户:“Ledger 绝不会要求您提供 24 词恢复短语。” 尽管事态不断发展,但最大的疑问仍未得到解答。 目前已确认有一台设备遭到入侵,但其他植入设备的数量、它们与已报告损失的关联性,以及责任人的身份仍未查明。这款本应守护秘密的设备显然还被安装了第二套“窃听装置”,调查人员仍在确定可能还有多少其他设备被用于窃听。

随着调查人员对一起可能涉及硬件钱包的供应链攻击展开调查,Ledger的疑似损失已达9340万美元。
立即阅读: Ledger钱包之谜加深,疑似损失达9340万美元

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。