10月4日,Base上一个价值600万美元的加密货币金库被清空,但最奇怪的地方或许在于它的所有者是谁。目前尚无人公开知晓。安全公司追踪到约1,783 wstETH从该金库流出,而链上记录则指向一个匿名的七人签名Safe。 Base平台本身并未遭到黑客攻击,Aave的核心合约也未被指认为责任方,而该保险库的所有者至今仍未现身。
600万美元不翼而飞,由7名神秘签署人控制的加密货币金库中

分享
关键要点:
- 随着损失金额攀升至600万美元以上,Blockaid及数名链上调查人员于10月4日对该Base金库发出了警示。
- Aave 将 1,783 个 aBaswstETH 转换为 wstETH,但其核心合约未被指认为责任方。
- Base的记录显示这是一个“7人中3人同意”的Safe,其所有者至今仍未被确认。
那座无人认领的600万美元金库
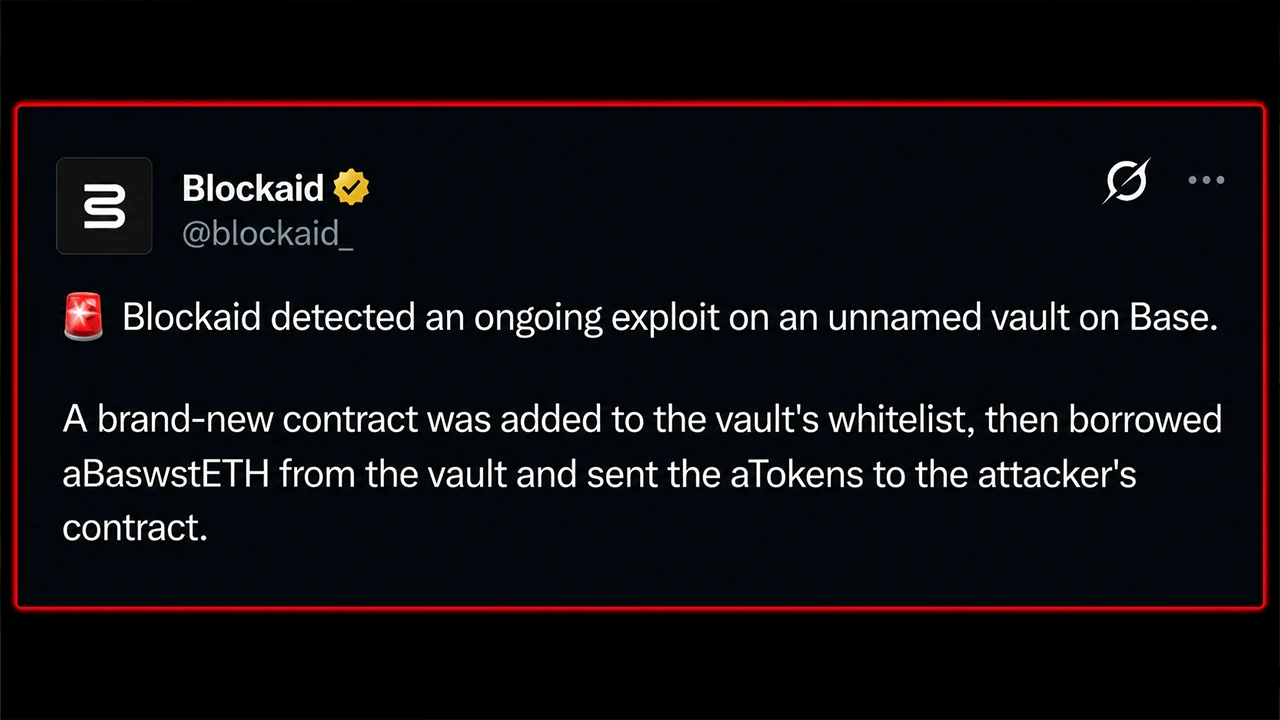
10月4日UTC时间09:21,Blockaid发现Coinbase的以太坊第二层(L2)协议Base上一个金库似乎正在遭遇攻击。当时,已有约202万美元不翼而飞。 大约40分钟后,损失金额已飙升至600万美元以上,安全公司追踪到约1,783 wstETH从该金库中流出。
随后发生了更离奇的一幕。没有任何协议声称拥有该金库。其表面上的控制者是一个“7人中3人同意”的Safe金库,但7名签名人身份至今未明,导致这个价值数百万美元的犯罪现场没有公开已知的所有者。

六笔流出,一个新加入白名单的合约
Peckshield、Certik和Exvul得出的统计结果大致一致。这些安全公司表示,有1,783.067 aBaswstETH从金库中被借出,并通过Base上的Aave赎回为约1,783 wstETH。
通俗来说,最初被提取的代币是 Aave 收据代币,代表存放在 L2 Base 上的包装质押以太币。一个新创建的合约被添加到金库的白名单中,借出了这些收据代币,将其转移到攻击者控制的合约中,并通过 Aave 赎回了底层的 wstETH。
Exvul统计到六笔资金流出。然而,具体的授权失败原因仍未得到确认。安全公司并未表示任何核心合约遭到入侵,且此次事件并非针对Base链本身的黑客攻击。关于钱包遭入侵或特定Aave头寸被攻击的猜测目前仅止于猜测。
一个无名的七人签名保险库
链上记录使得这一谜团更难被忽视。被清空的保险库是一个 Openzeppelin 透明代理,其所有者指向一个约 324 天前创建的 Safe。 该 Safe 需要七个签名中的三个才能执行操作,但它没有公开的协议名称,且追踪该事件的安全公司尚未公开识别出其七个签名者地址中的任何一个。升级权限是独立的,这在金库与其最终控制者之间增加了另一层合约。 目前,链上可见的实际运营所有者是这个匿名的“7人中3人”Safe。被清空的代理地址为 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, 而其 Safe 所有者地址为 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4。 Basescan 和 Arkham Intelligence 确认后者是通过 Safe Proxy Factory 1.4.1 创建的 Safeproxy。 这一区别对于理解调查人员实际掌握的信息至关重要。他们可以看到金库、其所有者合约、七个签名地址以及代币流向。 但他们无法看到这些地址背后的人为组织,也无法确定白名单的变更究竟是源于被盗凭证、白帽黑客、权限设置错误,还是其他未知漏洞。目前尚无公开团队站出来填补这一空白。
尽管系统性风险目前似乎已得到控制,但抛售被盗的wstETH可能会对其锚定机制造成短期压力。剩下的是一幅耐人寻味的画面:约600万美元不翼而飞,链上调查人员能够追踪资金外流背后的运作机制,而七个签名地址则赫然在目。 然而,控制这些地址的人却在这起事件中 conspicuously absent。 此事仍在发展中。目前尚无任何协议声称拥有该金库,也无人发布过关于漏洞或密钥泄露的经证实的报告。随着新信息的出现,我们将补充更多细节。

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。