比特币闪电网络节点软件项目于周四晚间警告称,运行 26.06.7 版及更早版本的 Core Lightning 节点正遭到有针对性的攻击,此时距离安全补丁发布已过去约 10 天。 该团队尚未确定攻击者正在利用哪些漏洞,也未报告任何资金被盗的情况。26.06.8 版本修复了多个安全问题,其中包括一个可能导致资金面临风险的通道关闭漏洞,并建议运营商立即升级。
比特币闪电网络节点成为攻击目标,Core Lightning 发出警告

分享

要点:
- Core Lightning表示,攻击者正将目标锁定在运行26.06.7及更早版本的节点上。
- 26.06.8版本已于9月22日发布,修复了可能威胁资金安全的漏洞。
- Core Lightning 敦促运营商立即升级,目前尚未确认具体损失金额。
Core Lightning 敲响警钟:攻击者正瞄准未打补丁的节点
对于仍在运行旧版软件的用户,Core Lightning 传达的信息非常明确:立即升级。10月1日,这一比特币闪电网络节点实现项目警告称,攻击者正将目标锁定在运行 26.06.7 及更早版本的节点上,这使得 9月22日发布的补丁成为一项紧迫的安全问题。
攻击者具体利用了哪些漏洞目前仍未公开。该项目尚未确认任何攻击成功或资金被盗,但26.06.8版本修复了从拒绝服务问题到可能危及资金安全的通道关闭缺陷等一系列漏洞。
补丁发布早于警报
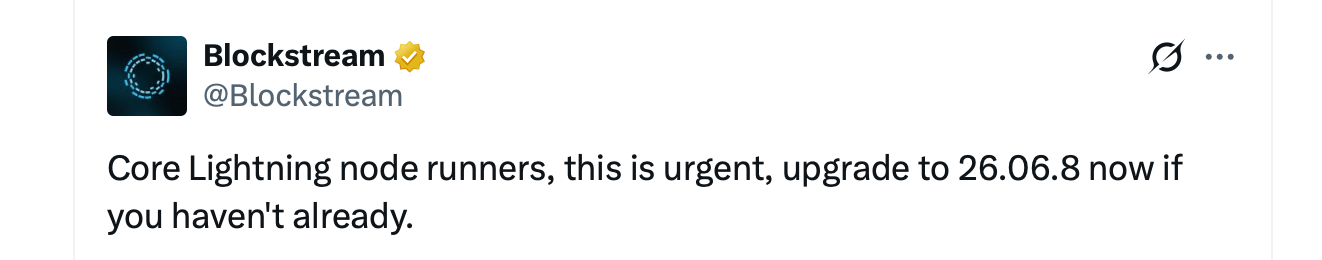
由Elements项目维护的Core Lightning在收到攻击者针对未打补丁节点的报告后,要求节点运营商“尽快”升级至最新版本。加密货币公司Blockstream进一步强化了这一警告,并敦促仍在使用旧版本的运营商安装26.06.8版本。
耐人寻味的是时间线。26.06.8版本于9月22日发布,比攻击警告早了大约10天,而维护人员当时已强烈建议升级。部分测试结果被有意保留,目的是在节点运营商有时间打补丁的同时,让潜在攻击者更难对底层漏洞进行逆向工程分析。 随后,事态开始升温。该版本的公开说明指出了三类漏洞。其中一类可能导致发件人的节点崩溃;另一类可能通过Core Lightning的REST接口耗尽内存;最棘手的一类涉及通道关闭,可能因惩罚机制失效而导致用户资金损失。
当通道关闭出现意外时
此外,闪电网络的惩罚机制设计为:若某对等节点通过广播过时的通道状态进行作弊,则诚实的参与者可申领罚金。26.06版本中存在的一个缺陷可能导致Core Lightning将某些交易误判为普通的协作关闭,从而忽略其背后隐藏的已撤销承诺。
在此情境下,本应识别作弊者的软件可能无法触发相应机制,导致本应被没收的资金仍留在对方手中。该项目尚未透露攻击者是利用了这一特定漏洞、崩溃漏洞、REST问题,还是其他细节尚未完全披露的问题。这一区分至关重要。 这并非比特币本身存在的漏洞。它影响的是 Core Lightning——这是基于比特币构建的扩容网络“闪电网络”的一种实现方案。该安全公告中未提及 LND、Eclair 和 LDK,而普通钱包用户也未必会运行 Core Lightning 节点。他们是否面临风险取决于其钱包背后所依赖的基础设施。
始于8月的安全周期
周四的警告并非突如其来。8月26日,Core Lightning曾披露,他们正在处理一大批由人工智能生成的漏洞报告。其中几份被证实属实,从而促成了协调一致的修复行动。
运营方被告知不要简单地直接关闭节点。相反,Core Lightning建议使用–offline参数重启,这会在切断对等连接的同时,让守护进程继续监视区块链并能够响应强制关闭。而已关闭的节点无法执行这项任务。 26.06.7 版本于 8 月 28 日左右发布,但 9 月 15 日又启动了一项涉及可能影响资金的实验性功能的调查。六天后,26.06.8 版本发布。大约 10 天后,有关正在进行的定向攻击的报告接踵而至。
在线资金使补丁修复工作截然不同
闪电网络节点并非抽屉里积灰的冷钱包。由于节点必须实时路由支付,其通道密钥始终处于在线状态。这使得过时的软件带来的不仅仅是运行时间上的困扰——资金可能就直接存放在攻击者试图攻破的系统中。
目前尚无公开的损失统计数据,且 Core Lightning 也未表示这些攻击已得逞。现阶段,所有仍运行 26.06.7 或更早版本的节点,都仍处于该项目所称的攻击者锁定目标范围内。 运营方被建议安装 26.06.8 或更高版本,验证签名或 Docker 摘要,并在充分了解风险之前保持实验性功能禁用状态。
该补丁已公开发布数日。如今,似乎有人正在敲响那些尚未安装该补丁的“大门”。与此同时,许多人都在猜测,借助人工智能辅助发现,加密行业还将被发现多少漏洞。

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。