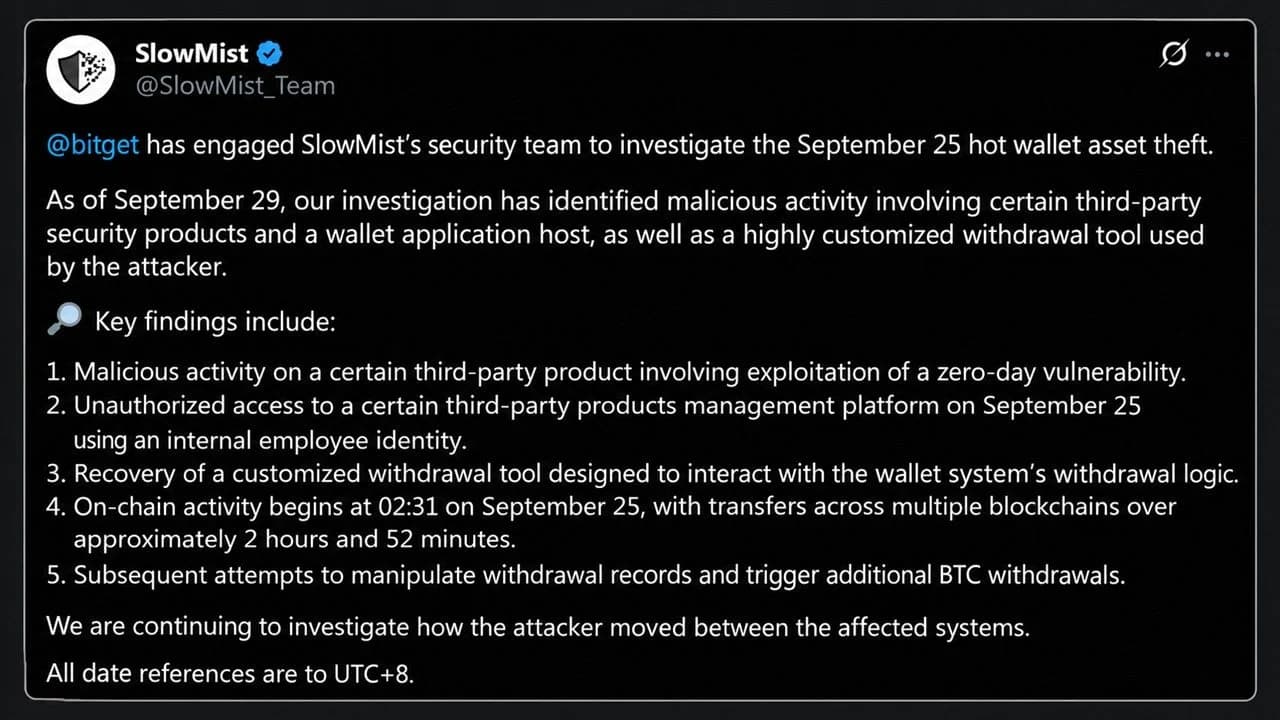
根据Slowmist今日发布的一份调查报告,从Bitget盗取约3.88亿美元的攻击者,早在8月31日——即盗窃事件发生前近四周——就已在被入侵的服务器上运行了恶意代码。
Bitget黑客在盗取3.88亿美元之前,已在该交易所内部潜伏了25天

分享
关键要点:
- Slowmist追踪到,Bitget相关系统中的首次恶意活动发生于8月31日,即盗窃事件发生前的25天。
- 借助一名员工的身份信息和自定义提币工具,攻击者在2小时52分钟内转移了资金。
- Mistrack于9月30日发现疑似来自朝鲜的脚本,这些脚本通过CoW Protocol和Chainflip转移赃款。
安全漏洞自8月起便已存在
Bitget 于 9 月 25 日聘请了这家区块链安全公司,以调查其热钱包遭盗窃事件;截至 9 月 29 日的调查结果,重新梳理了事件的时间线。 现有日志中最早的恶意活动可追溯至8月31日,当时某第三方安全产品(Slowmist称之为“产品A”)的一个节点上的服务,通过一个零日漏洞遭到攻击——这意味着该软件的供应商尚不知晓该漏洞的存在。
攻击者运行了一个隐藏脚本,读取了包含数据库密码的环境变量,并连接到了数据库。9月23日和9月25日,另外两个节点也出现了相同的隐藏脚本活动,报告补充道:
这些发现表明,在资产被转移出去之前,受影响的服务环境就已经遭到入侵。
这与Bitget自身的解释相符——攻击者利用第三方安全产品获取了高级内部凭证。Slowmist补充的则是此前无人知晓的部分,即入侵者已在系统中潜伏了多长时间。
盗窃当夜,分秒记录
该报告以UTC+8时区记录了每个步骤。转换为UTC时间后,9月24日的事件序列如下:
- 16:07 UTC:攻击者利用一名内部员工的身份,进入第二家供应商工具“产品B”的管理平台,并连续三次尝试注入系统命令。
- 17:49 UTC:一款“高度定制的提币工具”(后从攻击者删除的文件中恢复)开始执行盗取操作。该工具伪造了风险控制参数,构建了提币请求,并自行触发了提币流程。
- 18:31 UTC:首笔经确认的链上转账完成,金额为93 TRX;11秒后,紧随其后的是0.84 ETH。
- 21:23 UTC:最后一次汇款完成,距离首次转账约2小时52分钟。
最密集的转账阶段出现在早期,Arkham Intelligence发现,仅18分钟内就有2.28亿美元资金通过七条区块链被转移,其中价值约1.53亿美元的XRP是单笔最大额度的资产。转账开始后,攻击者还试图篡改钱包数据库中的提币记录。 两笔伪造的BTC提现订单返回了错误,日志显示入侵者曾查询订单状态并再次尝试。 虽然私钥并未被窃取,但攻击者通过欺骗内部审批系统,使其批准了看似合法的转账操作。
通过Chainflip的后门
资金仍在流动,Slowmist创始人Cos表示,Mistrack的Trackagent工具监测到疑似朝鲜黑客正结合CoW Protocol和Chainflip来洗钱。 自动化脚本会在 CoW Protocol(一个去中心化交易所(DEX)聚合平台)上提交兑换订单,并将收款方设置为预先配置好的 Chainflip 存款合约。一旦订单结算,资产会直接进入跨链兑换流程,最终以比特币的形式输出。
然而,其中的讽刺意味不言而喻——就在一天前,Chainflip的经纪商曾拒绝了来自同一批攻击者的直接存款,并将资金沿原路退回。 Cos警告称,Chainflip的反洗钱(AML)和“了解你的交易”(KYT)核查措施已落后于黑客——黑客的系统会将资金分散至不同跨链桥,兑换成比特币,进行混币处理,并在某条路径关闭的瞬间立即转向其他路径。
其他通道也被严密封锁。Near Intents 拦截了这笔 5000 万美元洗钱企图中的大部分资金,仅放行 16.6 万美元,并冻结了 50.3 万美元。 早前的资金流曾经由Thorchain、Uniswap、1inch Fusion和Stargate,这重新点燃了Thorchain内部关于中立协议是否应监管被盗资金的旧争论。
Bitget用户还应了解什么
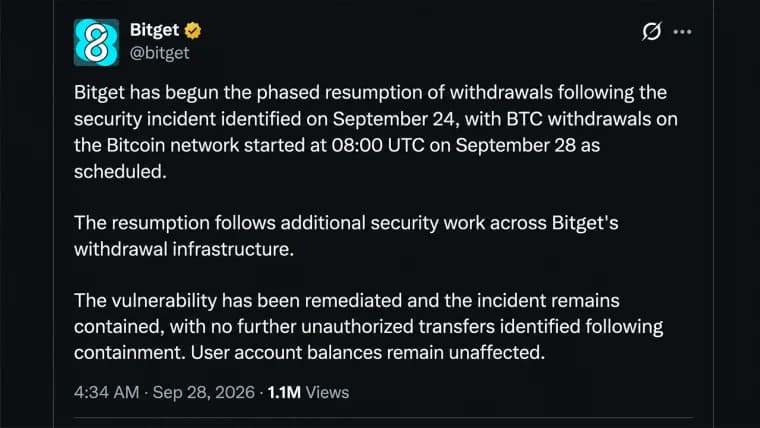
Bitget表示,其持有超过4.64亿美元的用户保障基金将覆盖此次损失。提现服务正分阶段恢复,首先是比特币,随后是以太币、USDT,最后是所有其他资产。
更关键的问题在于Bitget之外:Slowmist并未透露“产品A”和“产品B”背后的供应商,并表示仍在调查攻击者是如何在不同系统间转移的。 据《财富》杂志报道,2025年与朝鲜有关联的组织盗取了创纪录的20亿美元,因此任何目前采用相同安全架构的交易所,都有理由仔细检查自8月底以来的日志记录。

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。