Trong báo cáo mới nhất về máy tính lượng tử, IOSCO ước tính rằng các mạng blockchain, bao gồm cả bitcoin, có thể gặp khó khăn trong việc chuẩn bị sẵn sàng cho một thế giới hậu máy tính lượng tử, vì chúng đòi hỏi các hành động phối hợp để nâng cấp và thay đổi các yếu tố điều hành các mạng phi tập trung này.
IOSCO cảnh báo rủi ro lượng tử với blockchain, Bitcoin tìm giải pháp
TÁC GIẢ
CHIA SẺ
Điểm chính
- IOSCO đã công bố một báo cáo cảnh báo rằng các máy tính lượng tử trong tương lai có thể phá vỡ hệ thống mã hóa tài chính hiện tại.
- Tổ chức này kêu gọi các mạng blockchain đạt được “khả năng thích ứng về mật mã” để ứng phó với các mối đe dọa lượng tử sắp tới.
- Tính phi tập trung khiến việc nâng cấp trở nên khó khăn, khiến các hệ thống blockchain dễ bị tấn công lượng tử trong tương lai.
IOSCO cảnh báo về những thách thức của blockchain trong việc đạt được ‘khả năng thích ứng mã hóa’
Các tổ chức quốc tế hiện đang xem xét những rủi ro mà các hệ thống tài chính phải đối mặt trước tương lai của máy tính lượng tử.
Tổ chức Quốc tế các Ủy ban Chứng khoán (IOSCO), một tổ chức dựa trên thành viên bao gồm các cơ quan quản lý chứng khoán và các tổ chức quốc tế, đã công bố một báo cáo phân tích tác động của máy tính lượng tử đối với thị trường tài chính.
Báo cáo, được công bố vào thứ Năm, nêu bật một số lo ngại về cách các cấu trúc phi tập trung có thể ảnh hưởng đến mức độ sẵn sàng của các dự án blockchain trước sự trỗi dậy của máy tính lượng tử có liên quan đến mật mã (CRQC).
IOSCO nhấn mạnh rằng để giải quyết các lỗ hổng tiềm ẩn trong các dự án này, mỗi dự án cần nỗ lực đạt được “khả năng thích ứng mật mã”, được định nghĩa là “các khả năng cần thiết để thay thế và điều chỉnh các thuật toán mật mã trong các giao thức, ứng dụng, phần mềm, phần cứng, phần mềm nhúng và hạ tầng, đồng thời duy trì an ninh và hoạt động liên tục.”
Tuy nhiên, báo cáo cũng thừa nhận rằng trong một môi trường phi tập trung như vậy, việc áp dụng triệt để khái niệm này không hề dễ dàng, vì nó có thể “đòi hỏi những thay đổi có sự phối hợp đối với các quy tắc giao thức và sự chấp nhận từ các bên tham gia phi tập trung, khiến quá trình chuyển đổi mật mã trở nên phức tạp hơn”.
“Việc chuyển đổi sang mật mã hậu lượng tử có thể đặc biệt khó khăn đối với các hệ thống blockchain vì mật mã được nhúng trong kiến trúc cốt lõi của chúng, và việc triển khai đòi hỏi sự phối hợp hành động trên các mạng phi tập trung”, báo cáo nêu rõ.
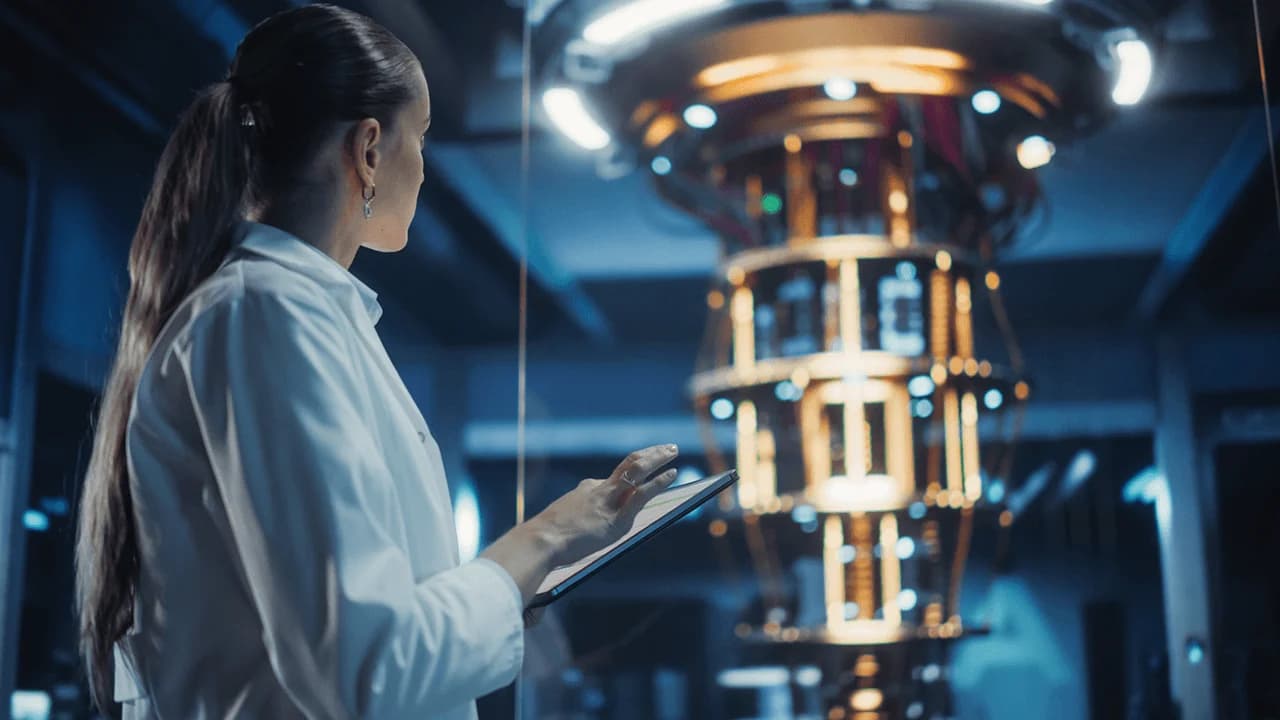
IOSCO nhấn mạnh rằng khả năng tính toán lượng tử hiện nay vẫn chưa đủ để giải quyết các vấn đề thực tế ở quy mô ngành có thể ảnh hưởng đến các hệ thống được bảo mật bằng mật mã. Mặc dù vậy, tổ chức này cũng nhấn mạnh rằng một CRQC, có khả năng “phá vỡ các hệ thống mật mã được sử dụng rộng rãi trong khung thời gian thực tế,” có thể xuất hiện trong khoảng thời gian 2030–2035.
“Điều này tạo ra sự cấp bách trong ngắn hạn đối với việc chuyển đổi sang mật mã hậu lượng tử, xét đến thời gian cần thiết để chuyển đổi các hệ thống và tính nhạy cảm lâu dài của dữ liệu,” IOSCO đánh giá.
Các giải pháp tiềm năng xuất hiện
Mặc dù bitcoin vẫn chưa tích hợp mật mã hậu lượng tử, các công ty và nhà nghiên cứu đang nâng cao nhận thức về những vấn đề khi bước vào tương lai lượng tử mà không có các biện pháp đối phó hiệu quả.
Tháng trước, công ty máy tính lượng tử Alice & Bob đã công bố nghiên cứu mới đưa ra giả thuyết rằng các cuộc tấn công lượng tử có thể cần ít tài nguyên hơn so với ước tính trước đây, tính toán rằng một máy tính lượng tử 29.588 qubit có thể giải quyết một bài toán mã hóa đường cong elip 256 bit chỉ trong 61,8 phút.
Mặc dù chỉ mang tính lý thuyết, khả năng xảy ra cuộc tấn công này đã thu hút sự quan ngại của các gã khổng lồ tài chính như Fidelity, công ty này nhấn mạnh rằng “các hệ thống đủ mạnh có thể cuối cùng sẽ làm suy yếu tính bảo mật của khóa riêng” và đã đề xuất các giải pháp cho vấn đề này.
Các nhà phát triển Bitcoin đang xem xét một số đề xuất nhằm bảo vệ mạng lưới trước các cuộc tấn công máy tính lượng tử trong tương lai, mỗi đề xuất tập trung vào các khía cạnh khác nhau của mối đe dọa. BIP-360 đề xuất một loại đầu ra Pay-to-Merkle-Root (P2MR) mới, loại bỏ cơ chế chi tiêu theo đường dẫn khóa dễ bị tấn công của Taproot, từ đó giảm thiểu việc lộ khóa công khai đồng thời tạo nền tảng cho các chữ ký chống lượng tử trong tương lai.
BIP-361, do Jameson Lopp đồng tác giả, phác thảo lộ trình chuyển đổi theo từng giai đoạn sang các địa chỉ chống lượng tử. Điều này cuối cùng sẽ hạn chế việc chi tiêu từ các địa chỉ cũ, có thể khiến số Bitcoin chưa được chuyển đổi trở nên không thể truy cập được trừ khi chủ sở hữu đáp ứng các yêu cầu khôi phục mới. Còn SHRINCS, được phát triển bởi các nhà nghiên cứu và cộng tác viên của Blockstream, đề xuất các chữ ký chống lượng tử dựa trên hệ mật mã SHA-256 hiện có của Bitcoin. Một phân tích bảo mật mới được công bố đã củng cố đề xuất này, mặc dù vẫn còn những lo ngại về an toàn ví, kích thước giao dịch lớn hơn và phí có thể cao hơn.
Trong khi đó, Quỹ Ethereum đã thành lập một nhóm vào đầu năm nay để phát triển giải pháp đối phó với mối đe dọa lượng tử, với kế hoạch triển khai mã hóa hậu lượng tử trên mạng lưới vào năm 2029.
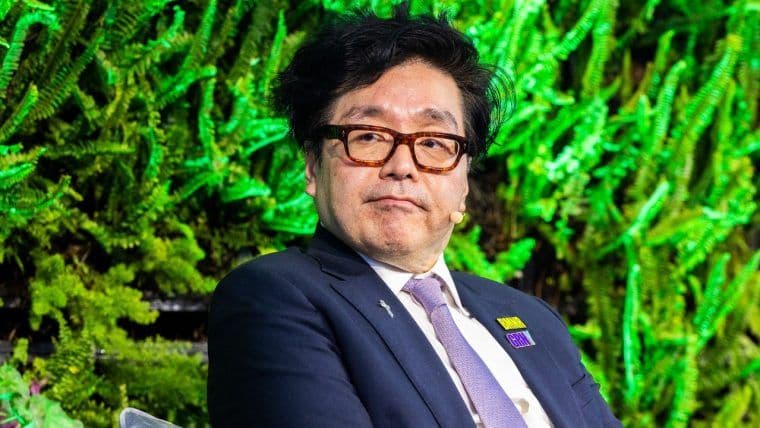
Chủ tịch Bitmine, ông Tom Lee, đã cảnh báo rằng bitcoin thiếu sự đồng thuận về cách ứng phó với các mối đe dọa từ máy tính lượng tử trong tương lai, khác với các mạng lưới đối thủ khác.
Đọc ngay: Tom Lee của Bitmine cảnh báo Bitcoin chưa có kế hoạch ứng phó với công nghệ lượng tử trước năm 2028

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.
Về tác giả
TÁC GIẢSergio Goschenko
Sergio là một nhà báo về tiền mã hóa sống tại Venezuela với hơn 2.000 bài viết đã được xuất bản, được trích dẫn trong hàng chục bài báo và báo cáo.