Bitcoin Core đã công bố ba lỗ hổng bảo mật vào ngày 10 tháng 11 năm 2026, bao gồm một lỗ hổng mức độ nghiêm trọng cao có khả năng làm gián đoạn hoạt động khai thác và hai lỗ hổng khác ảnh hưởng đến quá trình xử lý khối và kết nối Tor. Mặc dù các nhà phát triển đã khắc phục các vấn đề này vào tháng 10 năm 2025, nhưng các chi tiết kỹ thuật vẫn được giữ bí mật cho đến nay.
Bitcoin Core công bố lỗ hổng nghiêm trọng cao, có thể làm tê liệt nút khai thác
TÁC GIẢ

CHIA SẺ
Điểm chính
- Bitcoin Core đã công bố ba lỗ hổng bảo mật đã được vá trước đó trong tuần này, bao gồm một lỗ hổng có khả năng làm gián đoạn hoạt động khai thác.
- Lỗ hổng nghiêm trọng nhất có thể khiến các nút bị ảnh hưởng không thể tạo ra các mẫu khối hợp lệ sau khi chuỗi khối được tổ chức lại.
- Hàng nghìn nút có nguy cơ bị ảnh hưởng bởi một lỗ hổng cấu hình Tor khác, mặc dù các cài đặt mặc định không bị ảnh hưởng.
Lỗi Bitcoin Core có thể khiến hoạt động khai thác bị ngừng trệ như thế nào?
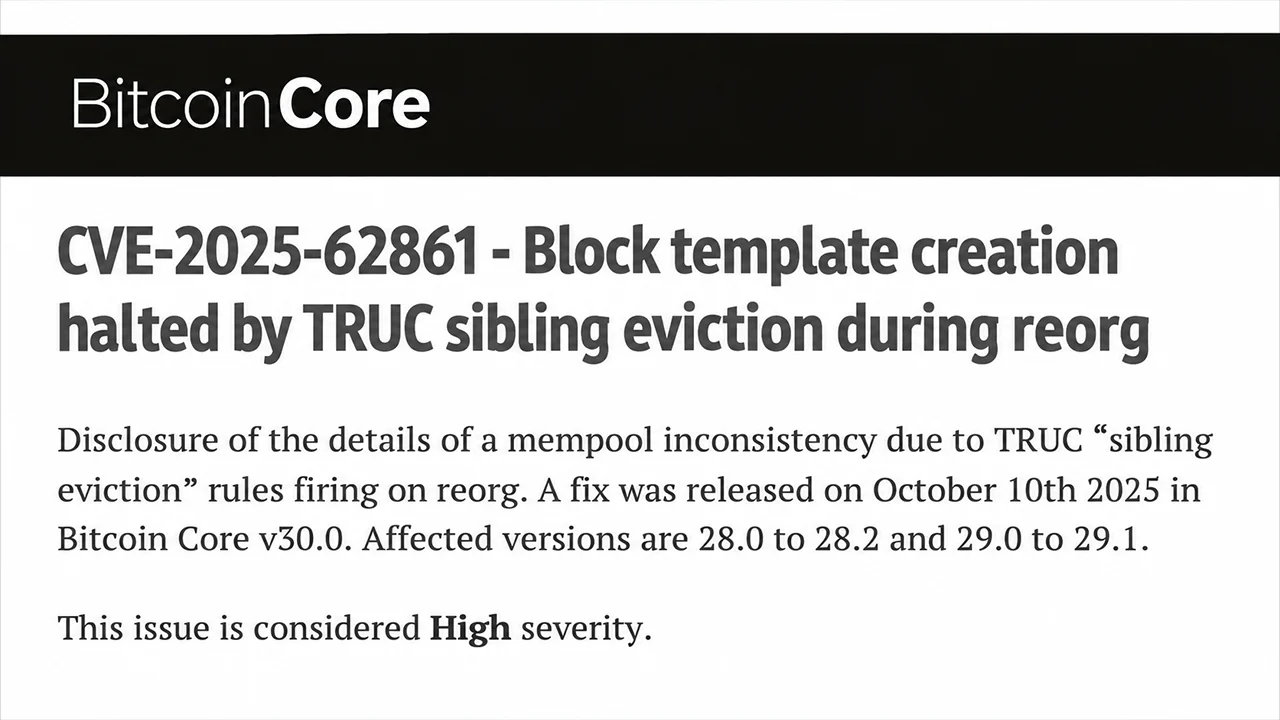
Lỗ hổng nghiêm trọng nhất, được xác định là CVE-2025-62861, ảnh hưởng đến các phiên bản Bitcoin Core từ 28.0 đến 28.2 và từ 29.0 đến 29.1. Được phân loại là mức độ nghiêm trọng cao, lỗ hổng này liên quan đến việc xử lý giao dịch trong quá trình tái tổ chức blockchain, có khả năng khiến các nút khai thác không thể xây dựng các mẫu khối hợp lệ.
Tâm điểm của vấn đề là các giao dịch phiên bản 3, thường được gọi là giao dịch TRUC, hoạt động dưới các hạn chế đặc biệt của mempool. Trong quá trình tái tổ chức chuỗi, Bitcoin Core có thể loại bỏ sai các giao dịch trong khi vẫn giữ lại các giao dịch phụ thuộc, dẫn đến sự không nhất quán trong bể giao dịch của nó.
Đối với các thợ đào, hậu quả của lỗi này đặc biệt nghiêm trọng. Các nút bị ảnh hưởng có thể không qua được quá trình xác thực mẫu khối, khiến chúng không thể tạo ra công việc khai thác mới cho đến khi được khởi động lại. Thiết bị khai thác có thể tiếp tục tính toán các mẫu đã lỗi thời, dẫn đến nguy cơ mất phí giao dịch và giảm hiệu quả hoạt động.
Nhà nghiên cứu bảo mật Niklas Goegge đã báo cáo lỗ hổng này vào ngày 26 tháng 9 năm 2025. Sau đó, nhà phát triển Greg Sanders đã đưa ra bản sửa lỗi, được hợp nhất vào ngày 2 tháng 10, nhằm ngăn chặn hành vi loại bỏ giao dịch gây vấn đề trong quá trình tái tổ chức.
Biện pháp khắc phục này đã xuất hiện trong phần mềm Bitcoin Core 30.0, 29.2 và 28.3 trong suốt tháng 10 năm 2025. Tuy nhiên, khoảng 9% các nút có thể truy cập vẫn tiếp tục quảng bá các phiên bản dễ bị tấn công vào khoảng thời gian công bố thông tin.
Hai lỗ hổng bảo mật khác của Bitcoin Core là gì?
Lỗ hổng thứ hai, CVE-2025-62859, được phân loại ở mức độ nghiêm trọng trung bình và liên quan đến các khối nhỏ gọn được tạo ra với mục đích xấu. Kẻ tấn công có thể khai thác việc xử lý không đúng cách các chứng cứ giao dịch đã bị thay đổi để liên tục trì hoãn việc tải xuống các khối. Trong một số điều kiện mạng cụ thể, bao gồm các kết nối ngang hàng băng thông cao bị xâm nhập, sự can thiệp này có thể tiếp diễn vô thời hạn.
Nhà nghiên cứu Eugene Siegel đã phát hiện ra lỗ hổng này vào tháng 4 năm 2025. Gregory Sanders đã phát triển bản vá, được tích hợp vào các phiên bản Bitcoin Core 30.0 và 29.2.
Trong khi đó, CVE-2025-62860 đã phơi bày một vấn đề hoàn toàn khác liên quan đến các kết nối Tor đến và quyền truy cập của các nút tin cậy. Khi các nhà điều hành cấu hình tùy chọn -whitelist của Bitcoin Core để bao gồm địa chỉ của daemon Tor của họ, các kết nối đến có thể vô tình thừa hưởng các đặc quyền dành cho các nút tin cậy.
Những ngoại lệ này làm suy yếu một số biện pháp bảo vệ chống từ chối dịch vụ và bảo vệ quyền riêng tư. Bitcoin Core cho biết hàng nghìn nút mainnet có thể truy cập được có khả năng bị ảnh hưởng, mặc dù các cấu hình tiêu chuẩn vẫn an toàn.
Tại sao Bitcoin Core lại chờ đến tháng 11 mới tiết lộ các lỗ hổng này?
Các thông báo ngày 10 tháng 11 tuân theo lịch trình công bố đã được thiết lập của Bitcoin Core. Các nhà phát triển đã giữ kín các chi tiết kỹ thuật cho đến khi dòng phiên bản chính dễ bị tấn công cuối cùng, 29.x, hết hạn hỗ trợ vào ngày 27 tháng 10 năm 2026. Khác với ba thông báo về lỗ hổng được hỗ trợ bởi trí tuệ nhân tạo (AI) được công bố vào ngày 28 tháng 10, các vấn đề này tuân theo quy trình cấm công bố thông tin truyền thống.
Điều quan trọng là, không có lỗ hổng nào cho phép đánh cắp Bitcoin, tạo ra đồng tiền trái phép hoặc gây thất bại trong quá trình đồng thuận, và không có báo cáo nào về việc khai thác lỗ hổng. Lỗ hổng liên quan đến khai thác yêu cầu các điều kiện tái tổ chức cụ thể, có nghĩa là hậu quả của nó chỉ giới hạn ở các nhà khai thác bị ảnh hưởng chứ không ảnh hưởng đến chính Bitcoin.
Đối với các thợ đào Bitcoin và quản trị viên nút, sự phân biệt này rất quan trọng. Việc bảo trì phần mềm vẫn là điều cần thiết ngay cả khi các lỗ hổng không thể gây tổn hại đến tài sản. Sự việc này minh họa cách những lỗi xử lý giao dịch tưởng chừng như không đáng kể có thể gây ra các vấn đề vận hành cụ thể mà không đe dọa đến sự đồng thuận cơ bản của mạng lưới.
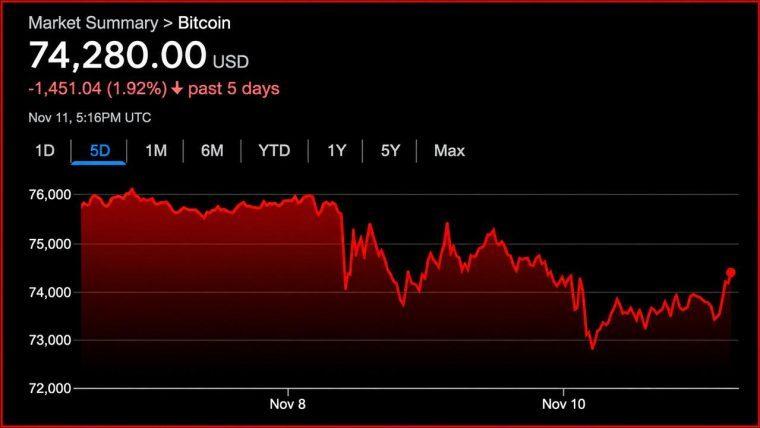
Giá BTC đã phục hồi vượt mốc 74.000 USD sau khi chỉ số CPI được công bố, trong bối cảnh dòng vốn rút khỏi các quỹ ETF vượt quá 1 tỷ USD. Các chuyên gia đặt câu hỏi liệu dòng…
Đọc ngay: Bitcoin lấy lại 74.000 USD sau bán tháo do CPI gây biến động

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.
Về tác giả
TÁC GIẢJamie RedmanNews Lead
Jamie Redman là Trưởng nhóm Tin tức tại Bitcoin.com News và là một nhà báo công nghệ tài chính có trụ sở tại Massachusetts.