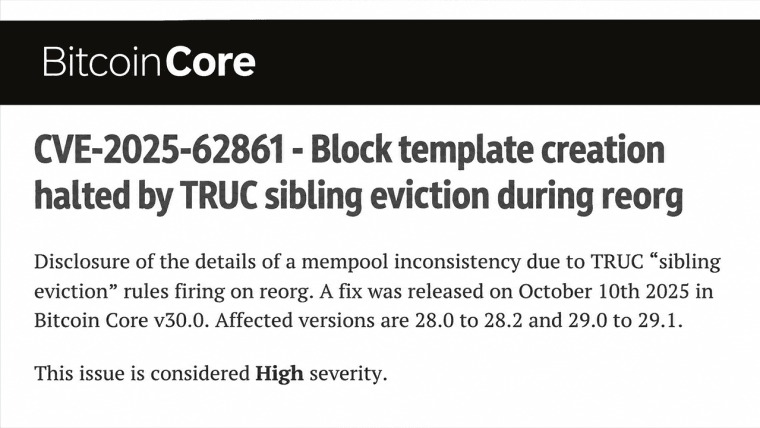
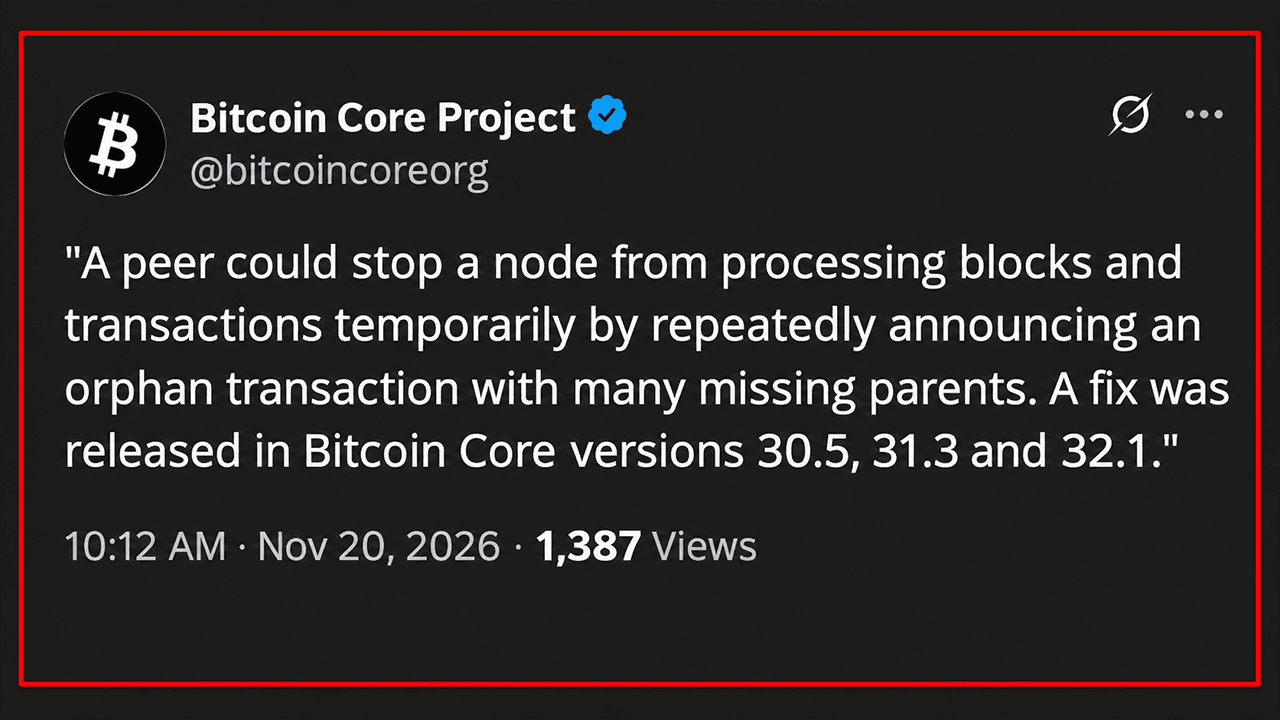
Vào thứ Sáu, ngày 20 tháng 11 năm 2026, Bitcoin Core đã công bố một lỗ hổng bảo mật ở mức độ trung bình, cho phép các nút mạng độc hại tạm thời làm tê liệt các nút thông qua việc liên tục gửi thông báo giao dịch. Lỗ hổng này, được phát hiện thông qua nghiên cứu bảo mật có sự hỗ trợ của trí tuệ nhân tạo, cho thấy cách thức phát hiện lỗ hổng tự động đang thay đổi diện mạo an ninh phần mềm tiền điện tử.
AI phát hiện lỗ hổng Bitcoin Core có thể làm nút mạng tạm ngừng
TÁC GIẢ

CHIA SẺ
Điểm chính
- Một lỗ hổng bảo mật mới được tiết lộ của Bitcoin Core đặt ra những câu hỏi mới về khả năng phục hồi của cơ sở hạ tầng mạng quan trọng.
- Trí tuệ nhân tạo đang phát hiện ra những lỗ hổng bảo mật mà các phương pháp kiểm tra phần mềm truyền thống đã bỏ sót trong nhiều năm.
- Sự tinh vi ngày càng tăng của nghiên cứu lỗ hổng tự động đang buộc các nhà phát triển tiền điện tử phải xem xét lại tốc độ xử lý các mối đe dọa bảo mật.
Lỗ hổng này, được ghi nhận với mã CVE-2026-117348 và có tên là “Node stall through duplicate orphan announcements” (Làm tê liệt nút thông qua các thông báo mồ côi trùng lặp), có thể ngăn các nút Bitcoin bị ảnh hưởng xử lý các khối và giao dịch đến trong hơn một chục giây cho mỗi tin nhắn độc hại.
Theo thông báo chính thức từ Bitcoin Core, vấn đề này ảnh hưởng đến các phiên bản từ 29.0 đến 29.5, từ 30.0 đến 30.4 và từ 31.0 đến 31.2. Các bản cập nhật khắc phục đã có sẵn trong các phiên bản 30.5, 31.3 và 32.1, trong khi nhánh 29.x đã ngừng phát triển sẽ không nhận được bất kỳ bản vá nào nữa.
Cách một trình quét AI phát hiện lỗ hổng làm chậm nút của Bitcoin Core
Nhóm phát triển phần mềm có tên Bitcoin Core duy trì một khu vực lưu trữ tạm thời được gọi là “orphanage”, nơi các giao dịch chờ đợi các giao dịch cha mẹ còn thiếu. Khi một thành viên khác trong mạng thông báo một trong những giao dịch này, phần mềm sẽ kiểm tra các phụ thuộc của nó để xác định thông tin nào còn thiếu cần được yêu cầu.
Lỗ hổng này khai thác một điểm thiếu hiệu quả bị bỏ qua trong quy trình đó. Các thông điệp danh sách giao dịch Bitcoin có thể chứa tới 50.000 mục, nhưng phần mềm lại không loại bỏ các thông báo giao dịch trùng lặp. Kẻ tấn công có thể liên tục tham chiếu đến một giao dịch mồ côi có hàng nghìn giao dịch cha còn thiếu, buộc nút nhận phải thực hiện các kiểm tra tốn nhiều tài nguyên tính toán đó hàng nghìn lần.
Mỗi thông điệp bị thao túng có thể làm đình trệ quá trình xử lý trong hơn 12 giây, khiến nút bị nhắm mục tiêu tạm thời không thể xử lý các khối đến hoặc các giao tiếp mạng khác.
Phát hiện này bắt nguồn từ Dự án Loupe, một sáng kiến bảo mật dựa trên mô hình ngôn ngữ lớn (LLM) tự động do Elias Rohrer tại Spiral – bộ phận phát triển Bitcoin mã nguồn mở của Block – phát triển. Nhà phát triển Bitcoin Core, Gregory Sanders, sau đó đã xác nhận phát hiện này và báo cáo lên đội ngũ bảo mật của dự án.
Dự án Loupe đã báo cáo lỗ hổng này vào ngày 8 tháng 7. Một nhà nghiên cứu độc lập có biệt danh là Stutxo đã gửi một báo cáo riêng vào ngày 4 tháng 8, cùng ngày Sanders mở yêu cầu pull để khắc phục. Các nhà phát triển đã hợp nhất bản sửa lỗi vào ngày 6 tháng 8, và Bitcoin Core 32.1 đã tích hợp bản sửa lỗi này vào ngày 27 tháng 10.
Việc công bố vào ngày 20 tháng 11 đi kèm với các bản phát hành cập nhật cho các nhánh cũ vẫn được duy trì. Bản sửa lỗi đảm bảo mỗi thông báo giao dịch duy nhất chỉ được xử lý một lần cho mỗi tin nhắn danh mục.
Mặc dù lỗ hổng này cho phép thực hiện các cuộc tấn công từ chối dịch vụ tạm thời, nhưng thông báo này không xác định bất kỳ cơ chế nào để đánh cắp bitcoin hoặc gây thiệt hại vĩnh viễn cho các nút.
Nghiên cứu An ninh Trí tuệ Nhân tạo (AI) Phơi bày Những Lỗ hổng Lâu năm trong Blockchain
Thông báo này được đưa ra trong bối cảnh một năm đặc biệt đối với nghiên cứu lỗ hổng có sự hỗ trợ của AI trên toàn bộ cơ sở hạ tầng tiền điện tử.
Vào tháng 2, một cuộc đánh giá được hỗ trợ bởi AI đã phát hiện ra một lỗ hổng nghiêm trọng trong quá trình xác minh chữ ký của bản sửa đổi Batch được đề xuất trên XRP Ledger trước khi kích hoạt. Một cuộc điều tra khác đã phát hiện ra một lỗ hổng có mức độ nghiêm trọng cao trong Nethermind, một client thực thi Ethereum, có thể ảnh hưởng đến hoạt động của các validator.
Đến cuối tháng 5, nhà nghiên cứu Taylor Hornby đã sử dụng hệ thống kiểm toán hỗ trợ bởi AI để phát hiện một lỗ hổng tồn tại 4 năm trong giao thức bảo mật Orchard của Zcash. Lỗ hổng này có thể cho phép tạo ra ZEC giả mạo mà không bị phát hiện, mặc dù các nhà phát triển đã khắc phục nó trước khi công bố công khai.
Tháng 8 mang đến một minh chứng ấn tượng khác. 16 nhà phát triển tình nguyện tham gia một sáng kiến bảo mật Bitcoin đã phát hiện ra 4.962 vấn đề trên 390 dự án chỉ trong khoảng một ngày, bao gồm 85 trường hợp ban đầu được phân loại là nghiêm trọng.
Tuy nhiên, việc phát hiện tự động đã gây ra nhiều phức tạp đáng kể. Các nhà duy trì phải đối mặt với hàng nghìn báo cáo cần xác minh thủ công, trong khi các mối lo ngại bảo mật chính đáng phải cạnh tranh với các kết quả dương tính giả và các phát hiện thiếu cơ sở xác thực.
Các nhà phát triển Core Lightning cũng phải đối mặt với một lượng lớn báo cáo lỗ hổng do AI tạo ra, cuối cùng xác định được các vấn đề bảo mật thực sự cần các bản phát hành sửa lỗi.
Tác động của vấn đề này vượt ra ngoài phạm vi nghiên cứu phòng thủ. Các chuyên gia bảo mật đã bày tỏ lo ngại rằng các tác nhân độc hại có thể sử dụng công nghệ tương tự để phát hiện điểm yếu trong phần mềm cũ, tiềm ẩn nguy cơ rút ngắn tuổi thọ hữu ích của các cuộc kiểm toán bảo mật truyền thống.
Bitcoin Core Tăng Tốc Độ Công Bố Khi AI Thay Đổi Nghiên Cứu Bảo Mật
Nhận thức được sự phát triển này, Bitcoin Core đã sửa đổi chính sách công bố lỗ hổng vào tháng 10. Các vấn đề được phân loại là dễ phát hiện, bao gồm các điểm yếu có thể xác định thông qua phân tích hỗ trợ bởi mô hình ngôn ngữ lớn (LLM) tương đối đơn giản, nay sẽ được công bố công khai nhanh chóng cùng với các bản phát hành khắc phục.
CVE-2026-117348 minh họa cách tiếp cận này trong thực tế.
Sự việc này cũng phơi bày một nghịch lý an ninh khó giải quyết. Trí tuệ nhân tạo có thể xác định các lỗ hổng bị bỏ qua nhanh hơn so với nghiên cứu truyền thống, nhưng khả năng tiếp cận ngày càng rộng rãi của nó có thể mang lại cho kẻ tấn công những khả năng tương đương. Đối với cơ sở hạ tầng tiền điện tử mã nguồn mở, thách thức cốt lõi ngày càng không chỉ là phát hiện các lỗ hổng, mà còn là xác thực và khắc phục chúng trước khi kẻ thù khai thác cùng một thông tin đó.
Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.
Về tác giả
TÁC GIẢJamie RedmanNews Lead
Jamie Redman là Trưởng nhóm Tin tức tại Bitcoin.com News và là một nhà báo công nghệ tài chính có trụ sở tại Massachusetts.