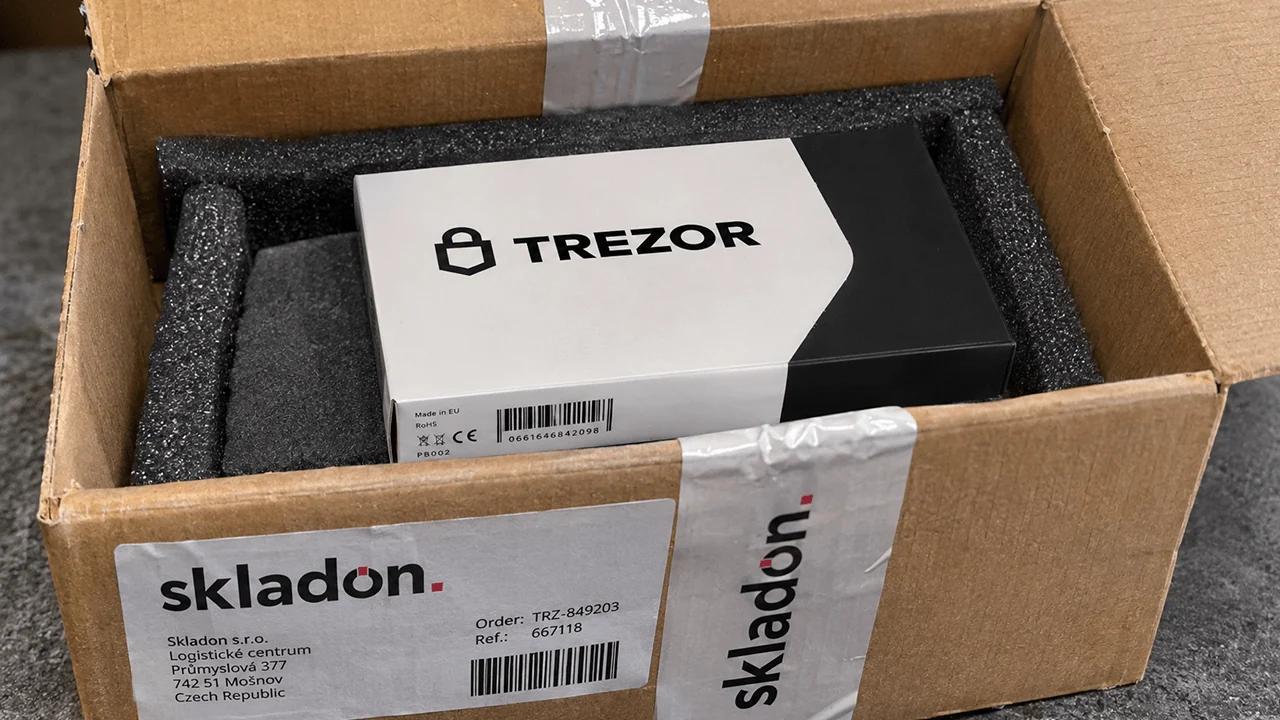
Nhà sản xuất ví phần cứng Trezor đã tiết lộ vào thứ Hai, ngày 16 tháng 11 năm 2026, rằng một vụ vi phạm an ninh tại đối tác vận chuyển Skladon đã làm lộ thông tin cá nhân liên quan đến khoảng 27.000 đơn hàng của khách hàng, có thể khiến các chủ sở hữu tiền điện tử dễ bị tấn công bởi các chiêu lừa đảo lừa đảo nhắm mục tiêu và các mối đe dọa an ninh vật lý.
Tin tặc tấn công đối tác vận chuyển Trezor, lộ dữ liệu cá nhân người mua ví
TÁC GIẢ

CHIA SẺ
Điểm chính
- Theo báo cáo, các kẻ tấn công đã lấy cắp tên, địa chỉ, số điện thoại, email và thông tin mua hàng từ khoảng 27.000 đơn hàng của Trezor.
- Trezor xác nhận các thiết bị ví, cụm từ khôi phục và hệ thống nội bộ của họ không bị xâm phạm.
- Công ty đang rút ngắn thời gian lưu trữ dữ liệu và triển khai dịch vụ nhận hàng ẩn danh tại 18 quốc gia châu Âu.
Trezor Xác Nhận Vụ Rò Rỉ Dữ Liệu tại Skladon, Cảnh Báo Về Các Chiêu Trò Lừa Đảo Có Chủ Đích
Vụ xâm nhập trái phép xảy ra vào ngày 7 tháng 11, mặc dù Skladon chỉ thông báo cho nhà sản xuất ví phần cứng vào ngày 15 tháng 11. Trezor đã công khai tiết lộ sự cố này vào ngày hôm sau, đồng thời giải thích rằng cuộc điều tra vẫn đang được tiến hành.
Các hồ sơ bị xâm phạm bao gồm các đơn hàng được đặt trong khoảng thời gian từ ngày 9 tháng 8 đến ngày 7 tháng 11 năm 2026. Thông tin bị lộ bao gồm họ tên đầy đủ của khách hàng, số điện thoại, địa chỉ giao hàng, địa chỉ email, ngày mua hàng, tên sản phẩm và giá cả. Do Skladon có hoạt động vận chuyển quốc tế nên vụ việc này ảnh hưởng đến nhiều quốc gia, mặc dù khách hàng tại Mỹ không bị ảnh hưởng.
Tin tức này xuất hiện sau vụ rò rỉ dữ liệu trước đó của Trezor liên quan đến đối tác bên thứ ba, Shipmonk. Điều quan trọng là Trezor đã nhấn mạnh rằng vụ xâm nhập mới nhất này không xâm nhập vào cơ sở hạ tầng của họ cũng như không làm lộ các ví tiền điện tử của khách hàng. Các cụm từ khôi phục, mã PIN và cụm mật khẩu không bị lộ vì cả Trezor lẫn Skladon đều không nắm giữ thông tin đó.
Tuy nhiên, thông tin bị đánh cắp vẫn gây ra những lo ngại nghiêm trọng về quyền riêng tư và tiềm ẩn nguy cơ lừa đảo danh tính cũng như các cuộc tấn công wrench. Những kẻ tội phạm nắm giữ thông tin mua hàng chính xác có thể giả mạo nhân viên công ty, tạo ra các yêu cầu hỗ trợ thuyết phục hoặc xác định những cá nhân có khả năng sở hữu tiền điện tử.
Một số khách hàng đã báo cáo về các cuộc gọi điện thoại đáng ngờ sau sự cố. Trezor cảnh báo rằng các thông tin liên lạc lừa đảo có thể được gửi qua email, tin nhắn văn bản, thư truyền thống hoặc các cuộc gọi không mong muốn.
“Hãy coi bất kỳ cuộc gọi, tin nhắn, email hoặc thư bất ngờ nào liên quan đến đơn hàng của bạn là đáng ngờ, và hãy cảnh giác với các rủi ro tiềm ẩn đối với an toàn cá nhân của bạn,” Trezor cảnh báo trong thông báo trên X.
Các khách hàng bị ảnh hưởng mà vẫn có thể xác định danh tính đã nhận được thông báo qua email. Tuy nhiên, một nhóm nhỏ hơn đã mua thiết bị trong khoảng thời gian từ ngày 9 đến ngày 14 tháng 8 không thể được liên hệ trực tiếp vì hồ sơ của họ đã được ẩn danh trước đó.
Nhà sản xuất ví phần cứng này khuyến cáo khách hàng chỉ liên hệ với bộ phận hỗ trợ thông qua trang web chính thức và tuyệt đối không tiết lộ bản sao lưu ví. Bất kỳ ai nhận được các mối đe dọa thể chất đáng tin cậy nên liên hệ với cơ quan thực thi pháp luật địa phương.
Dịch vụ Nhận hàng Ẩn danh ra mắt khi Trezor tăng cường các biện pháp bảo vệ quyền riêng tư
Cùng với thông báo này, Trezor đã nhấn mạnh dịch vụ “Nhận hàng ẩn danh” (Anonymous Pickup), được phát triển từ đầu năm 2026 và hiện đã có mặt tại 18 quốc gia châu Âu. Dịch vụ này cho phép khách hàng mua ví phần cứng bằng biệt danh và địa chỉ email, đồng thời nhận đơn hàng tại các tủ khóa bưu kiện hoặc điểm nhận hàng được chỉ định mà không cần tiết lộ địa chỉ cư trú hoặc số điện thoại.
Các gói hàng được gửi trong bao bì không có nhãn hiệu, trong khi mã nhận hàng giúp việc nhận hàng trở nên thuận tiện. Tại Đức, có một quy định điều chỉnh yêu cầu xuất trình giấy tờ tùy thân, mặc dù vẫn không cần cung cấp địa chỉ nhà. “Dịch vụ nhận hàng ẩn danh hiện đã có mặt tại hầu hết các nước châu Âu,” Trezor viết trên X.
Nhà sản xuất ví phần cứng này bổ sung:
“Không cần tên thật, địa chỉ nhà hay số điện thoại. Chỉ cần một địa chỉ email hợp lệ là đủ để đặt mua ví và nhận hàng một cách riêng tư tại điểm nhận hàng bạn chọn.”
Trezor cũng đang rút ngắn thời gian lưu trữ thông tin khách hàng từ 90 ngày xuống còn 45 ngày và yêu cầu các đối tác vận chuyển áp dụng các tiêu chuẩn tương đương. Công ty có kế hoạch rút ngắn thời gian này thêm nữa và đang rà soát các yêu cầu bảo mật đối với bên thứ ba.
Sự cố mới nhất này diễn ra sau một vụ rò rỉ dữ liệu khác vào năm 2026 liên quan đến Brevo, một trong những nhà cung cấp dịch vụ email của Trezor, khiến các địa chỉ nhận bản tin bị lộ, làm nổi bật những lỗ hổng bảo mật lặp đi lặp lại ở các nhà cung cấp dịch vụ bên ngoài. Công ty đã thông báo cho cơ quan bảo vệ dữ liệu có thẩm quyền và hứa hẹn sẽ cung cấp thêm thông tin cập nhật khi các nhà điều tra xác định được phạm vi đầy đủ của vụ vi phạm.
Mặc dù tài sản kỹ thuật số của khách hàng vẫn được bảo vệ, sự cố mới nhất của Trezor đã phơi bày một điểm yếu dai dẳng trong việc tự quản lý tiền điện tử: Ví phần cứng có thể bảo mật khóa riêng tư, nhưng hồ sơ vận chuyển vẫn có thể liên kết chủ sở hữu với các địa chỉ vật lý có thể xác định được. Không ai muốn nhận lời mời chào hay bị những kẻ xấu ghé thăm, và đó chính xác là những gì thông tin này thu hút.
Một số người dùng không hài lòng với thông báo của Trezor. “Tại sao tôi lại nhận được dịch vụ từ bên thứ ba khi đặt hàng từ trang web CHÍNH THỨC?” một người đã hỏi công ty trong chuỗi bình luận về vụ việc. “Các công ty có quy mô và phạm vi toàn cầu như chúng tôi không thể hoạt động hiệu quả nếu không có các nhà cung cấp dịch vụ bên thứ ba,” Trezor trả lời trên tài khoản X.
Nhà sản xuất ví này bổ sung:
“Mục tiêu của chúng tôi là xử lý càng nhiều công việc nội bộ càng tốt, nhưng việc tự mình đảm nhận mọi khâu trong hoạt động kinh doanh là không thực tế. Skladon là một trong những đối tác giao hàng cho Trezor, và họ chỉ lưu giữ những thông tin cần thiết để chuyển gói hàng đến tay bạn.”

Coinone tiết lộ vụ rò rỉ dữ liệu khách hàng liên quan đến thông tin nhạy cảm, trong bối cảnh một sự cố an ninh tiền điện tử khác lại làm dấy lên những lo ngại mới.
Đọc ngay: Rò rỉ dữ liệu Coinone lộ mật khẩu, thông tin nhạy cảm khách hàng

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.
Về tác giả
TÁC GIẢJamie RedmanNews Lead
Jamie Redman là Trưởng nhóm Tin tức tại Bitcoin.com News và là một nhà báo công nghệ tài chính có trụ sở tại Massachusetts.