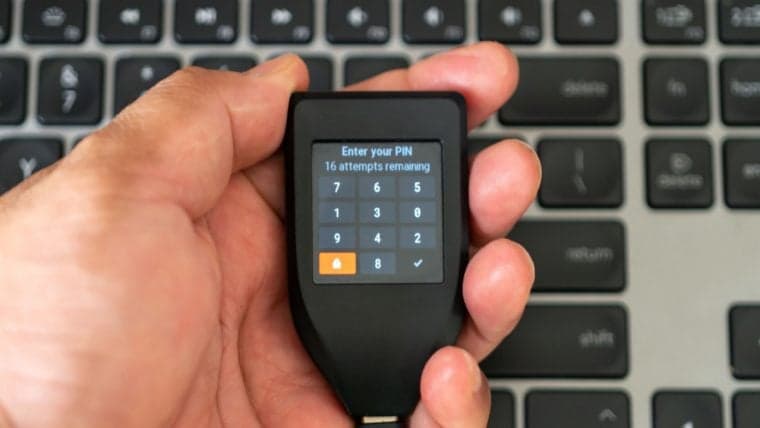
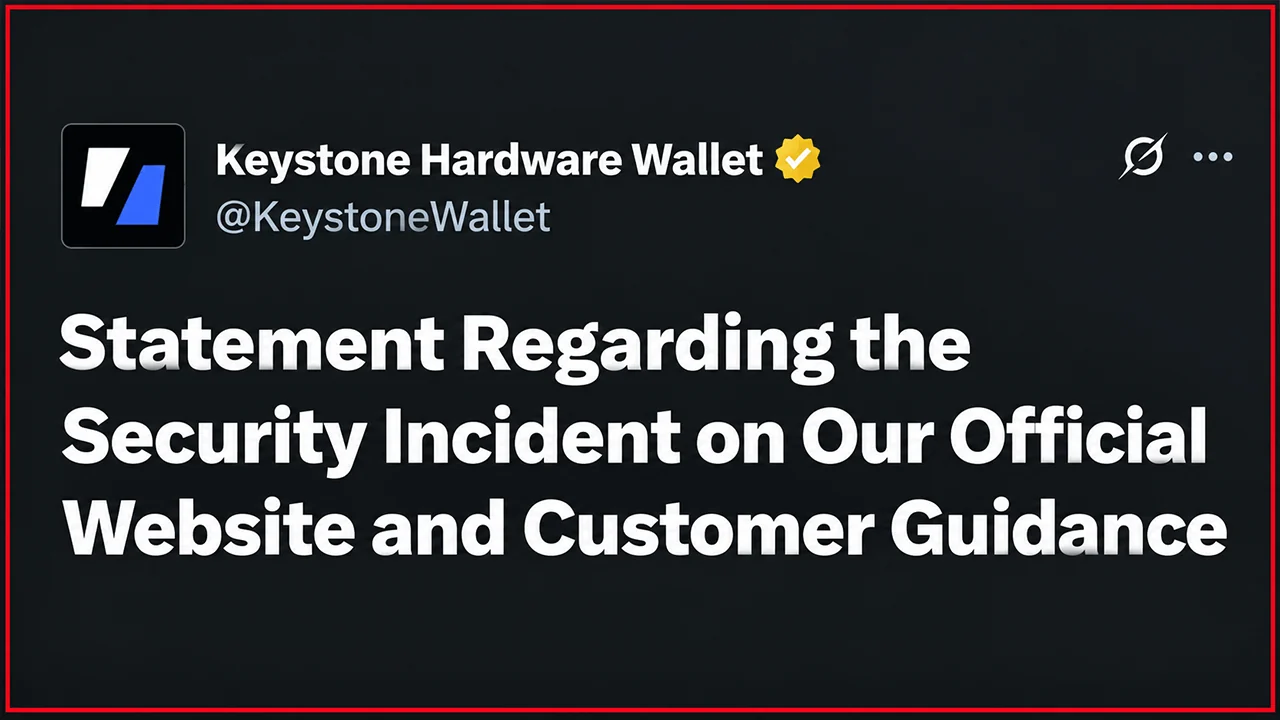
Vụ vi phạm an ninh trên trang web của Keystone vừa có diễn biến đáng lo ngại hơn rất nhiều. Các hacker đã chiếm được khóa xác thực thiết bị, buộc nhà sản xuất ví phần cứng này phải tiêu hủy 18.835 thiết bị, tạm dừng việc giao hàng và đối mặt với nguy cơ rò rỉ thông tin cá nhân của gần 26.000 khách hàng.
Sự cố an ninh Keystone nghiêm trọng: 18.835 ví cứng tiền số có nguy cơ bị phá hủy
TÁC GIẢ

CHIA SẺ
Điểm chính
- Keystone sẽ tiêu hủy 18.835 ví phần cứng sau khi các kẻ tấn công đánh cắp khóa xác thực thiết bị của công ty.
- Keystone xác nhận 25.964 hồ sơ người mua chứa thông tin cá nhân đã bị lộ trong vụ vi phạm này.
- Công ty đã tạm dừng việc giao hàng và cảnh báo rằng các thiết bị giả mạo có thể vượt qua quá trình xác thực.
Khóa xác thực bị đánh cắp buộc Keystone phải tiêu hủy 18.835 ví
Vụ việc ban đầu dường như chỉ là một vụ rò rỉ thông tin khách hàng nhưng đã phát triển thành một vấn đề bảo mật nghiêm trọng hơn đáng kể. Vào ngày 26 tháng 10 năm 2026, Keystone tiết lộ rằng những kẻ tấn công cũng đã lấy được khóa xác thực được sử dụng để xác định xem ví phần cứng của họ có phải là hàng chính hãng hay không.
Công ty đã truy vết vụ xâm nhập đến một lỗ hổng trong công cụ giám sát dữ liệu của bên thứ ba, cho phép kẻ tấn công nâng cao quyền truy cập của chúng. Keystone đã phát hiện hoạt động đáng ngờ vào ngày 20 tháng 10, vô hiệu hóa các chức năng dễ bị tấn công trên trang web và tiến hành điều tra pháp y.
Khóa WebAuth bị đánh cắp gây ra một vấn đề đặc biệt nghiêm trọng. Kẻ tấn công sở hữu khóa này có thể sản xuất các thiết bị giả mạo có khả năng vượt qua các kiểm tra xác thực của Keystone, tiềm ẩn nguy cơ khiến người mua không nghi ngờ bị mất tài sản.
Keystone giải thích rằng khóa này được nhúng vĩnh viễn trong quá trình sản xuất và không thể ghi đè hoặc xóa bỏ. Do đó, nhà sản xuất ví phần cứng này có kế hoạch tiêu hủy toàn bộ 18.835 thiết bị trong kho hiện có chứa khóa bị xâm phạm. Các ví mới được sản xuất sẽ được trang bị một khóa xác thực thay thế. Trong khi đó, Keystone đã tạm dừng việc giao hàng cho các đơn đặt hàng đang chờ xử lý trên trang web và chuyển sang chế độ đặt hàng trước cho đến khi lô sản phẩm thay thế sẵn sàng.
Gần 26.000 hồ sơ người mua bị lộ do hệ thống xóa dữ liệu gặp sự cố
Cuộc điều tra cũng phơi bày một sự cố nghiêm trọng trong việc quản lý dữ liệu khách hàng của Keystone. Trong số 51.083 hồ sơ người mua trên Shopify được kiểm tra, có 25.964 hồ sơ vẫn lưu giữ thông tin cá nhân, bao gồm tên, địa chỉ giao hàng, thông tin liên hệ và lịch sử mua hàng từ năm 2024 đến năm 2026. Keystone thừa nhận rằng hệ thống xóa tự động của họ đã gặp trục trặc, khiến thông tin khách hàng vẫn được lưu trữ vượt quá chính sách lưu giữ 180 ngày.
"Chúng tôi đã không thực hiện được cam kết xóa dữ liệu khách hàng đúng hạn, và chúng tôi nhận trách nhiệm về sự cố này," công ty tuyên bố.
Các nhà điều tra cũng xác định được 12.873 hồ sơ thanh toán chưa hoàn tất chứa thông tin khách hàng có khả năng nhạy cảm. Keystone đã đưa các hồ sơ này vào báo cáo phản hồi và khởi xướng các yêu cầu xóa dữ liệu bổ sung. Nhà sản xuất này đã rút ngắn thời hạn lưu trữ xuống còn 90 ngày và dự kiến các yêu cầu xóa dữ liệu người mua quá hạn được gửi vào ngày 24 tháng 10 sẽ được hoàn tất vào ngày 3 tháng 11. Báo cáo phân tích sau sự cố mới nhất của Keystone được công bố sau khi Foundation, một nhà sản xuất ví phần cứng đến từ Boston cũng gặp phải sự cố rò rỉ dữ liệu khách hàng, tiết lộ thông tin này.
Chủ sở hữu ví hiện tại nhận được hướng dẫn bảo mật mới
Keystone khẳng định rằng các cụm từ khôi phục, khóa riêng tư, thông tin đăng nhập ví và thông tin thanh toán không bị lộ. Khách hàng không được yêu cầu chuyển tiền điện tử của mình chỉ vì sự cố này. Công ty cho biết các thiết bị được giao trước ngày 20 tháng 10 vẫn an toàn để sử dụng nếu vượt qua quá trình xác thực. Các thiết bị nhận được sau đó sử dụng khóa bị xâm phạm cần phải trải qua quá trình xác minh bổ sung thông qua bộ phận hỗ trợ khách hàng, ngay cả khi quá trình xác thực thành công.
Keystone cũng cảnh báo khách hàng về các tin nhắn thu hồi giả mạo yêu cầu trả lại thiết bị. Công ty đã nộp các báo cáo tuân thủ quy định tại EU, Vương quốc Anh và các khu vực pháp lý khác, đồng thời có kế hoạch giới thiệu các công cụ tra cứu sự cố rò rỉ và tiến hành các cuộc kiểm toán bảo mật tiếp theo. Đối với một nhà sản xuất bán các thiết bị được thiết kế để loại bỏ sự phụ thuộc vào bên thứ ba, việc mất khóa dùng để thiết lập sự tin cậy vào chính phần cứng của mình lại tạo ra một mâu thuẫn đặc biệt khó giải quyết.

Electrum 4.8.3 đã khắc phục một lỗ hổng trong ví Bitcoin, lỗ hổng này cho phép các máy chủ độc hại chiếm quyền điều khiển việc tăng phí giao dịch và lừa người dùng ký xác nhận các giao dịch…
Đọc ngay: Tấn công ví Electrum giấu đánh cắp Bitcoin bằng chiêu tăng phí

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.