Một máy chủ ví Bitcoin độc hại có thể âm thầm thay thế một giao dịch thanh toán hợp pháp bằng giao dịch của kẻ trộm, sau đó chờ chủ sở hữu xác nhận vụ trộm. Bản vá bảo mật mới nhất của Electrum đã khắc phục lỗ hổng này sau khi các kẻ tấn công lợi dụng lỗ hổng đó để đánh cắp tiền.
Tấn công ví Electrum giấu đánh cắp Bitcoin bằng chiêu tăng phí
TÁC GIẢ

CHIA SẺ
Điểm chính
- Electrum 4.8.3 khắc phục một lỗ hổng nghiêm trọng cho phép các máy chủ độc hại thay thế các giao dịch Bitcoin.
- Electrum đã xác nhận các báo cáo về một người dùng bị mất tiền sau khi tăng phí giao dịch.
- Người dùng Electrum nên cập nhật ngay lập tức và xác minh địa chỉ đích trước khi ký giao dịch.
Các máy chủ độc hại biến việc tăng phí Bitcoin thành hành vi trộm cắp
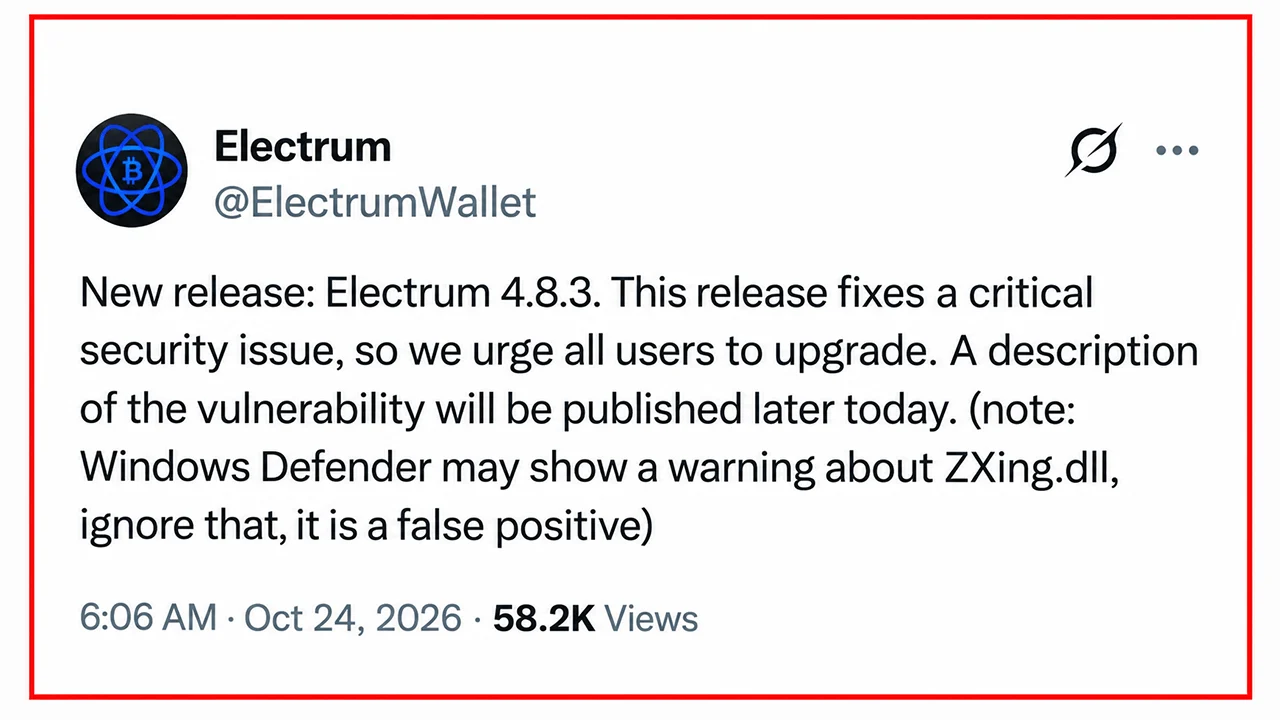
Electrum đã phát hành phiên bản 4.8.3 vào thứ Bảy, cảnh báo người dùng nên nâng cấp ngay lập tức sau khi các nhà phát triển phát hiện ra rằng các máy chủ độc hại đang khai thác một lỗ hổng nghiêm trọng ảnh hưởng đến tất cả các phiên bản trước đó. Lỗ hổng này, được ghi lại trong thông báo GitHub GHSA-6jp4-8v48-cc5v, khai thác cách ví Bitcoin nhẹ xử lý các giao dịch chưa được xác nhận.
Electrum dựa vào các máy chủ bên ngoài để lấy lịch sử giao dịch, ước tính phí và phát sóng các khoản thanh toán. Mặc dù nó tự kiểm tra các giao dịch đã được xác nhận, nhưng các phiên bản cũ hơn đã chấp nhận một số giao dịch chưa được xác nhận mà không xác minh chữ ký của chúng. Những kẻ tấn công đã biến sự khác biệt đó thành một cái bẫy.
Một máy chủ bị xâm nhập có thể chặn một khoản thanh toán hợp pháp, ngăn chặn việc phát sóng khoản thanh toán đó và thay thế bằng một giao dịch gian lận chuyển tiền đến một địa chỉ bitcoin do kẻ tấn công kiểm soát. Giao dịch thay thế này mang chữ ký không hợp lệ, nhưng Electrum vẫn hiển thị nó như một khoản thanh toán đang chờ xử lý bình thường.
Bốn ký tự trùng khớp giúp che giấu cuộc tấn công
Chiêu trò này trở nên nguy hiểm khi người dùng cố gắng tăng phí giao dịch thông qua tính năng Replace-By-Fee (RBF). Thay vì tăng phí cho giao dịch ban đầu, nạn nhân có thể vô tình ký vào giao dịch bị thay thế, từ đó cho phép chuyển bitcoin của chính họ sang kẻ tấn công.
Chiêu lừa đảo còn đi xa hơn. Kẻ tấn công tạo ra các địa chỉ nhận có bốn ký tự cuối trùng khớp với địa chỉ đích dự định, khiến việc so sánh địa chỉ nhanh chóng ít có khả năng phát hiện ra sự thay thế. Một giao dịch lừa đảo thậm chí còn có phí bằng không, dường như nhằm khuyến khích nạn nhân thực hiện chính việc điều chỉnh phí cần thiết để hoàn tất vụ trộm.
Các nhà phát triển đã nhận được hai báo cáo riêng tư. Vào ngày 11 tháng 10, người dùng dannydeezy đã báo cáo về việc thay thế giao dịch, mặc dù cơ chế tăng phí chưa được hiểu rõ hoàn toàn. Vào ngày 18 tháng 10, Raju-K12 báo cáo đã mất tiền sau khi chấp thuận việc tăng phí. Báo cáo thứ hai đã chứng minh rằng cuộc tấn công này không chỉ đơn thuần là lý thuyết.
Electrum 4.8.3 Chặn Tình Trạng Thay Thế Giao Dịch
Bản vá, được triển khai thông qua commit 90fe308, yêu cầu Electrum xác minh chữ ký cho các giao dịch chưa được xác nhận sử dụng đồng tiền thuộc ví. Các giao dịch gian lận có chữ ký không hợp lệ sẽ bị từ chối trước khi được ghi vào lịch sử giao dịch cục bộ của ví. Người dùng đang sử dụng các phiên bản trước 4.8.3 nên tải bản cập nhật duy nhất từ electrum.org và xác minh chữ ký mật mã của nó.
Cho đến khi nâng cấp, người dùng nên kiểm tra kỹ lưỡng mọi địa chỉ đích và số tiền thanh toán trước khi ký, kể cả khi điều chỉnh phí. Những người chỉ kết nối với các máy chủ Electrum tự lưu trữ đáng tin cậy sẽ không bị ảnh hưởng bởi cuộc tấn công dựa trên máy chủ cụ thể này.
Sự cố này bộc lộ một mâu thuẫn đáng chú ý: Một ví được thiết kế để bảo vệ khóa riêng tư vẫn có thể bị thao túng để yêu cầu một chữ ký hoàn toàn hợp lệ cho một khoản thanh toán mà chủ sở hữu của nó không bao giờ có ý định thực hiện.

Vụ vi phạm an ninh xảy ra vào ngày 24 tháng 10 tại Keystone đã làm lộ thông tin khách hàng, góp phần vào chuỗi sự cố an ninh liên quan đến ví phần cứng trong năm 2026.
Đọc ngay: Rò rỉ dữ liệu Keystone Wallet khiến địa chỉ người mua lọt tay lừa đảo

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.