Một lỗ hổng bảo mật tại Web3Auth đã buộc Keplr, nhà cung cấp ví Cosmos, phải tạm ngừng tính năng đăng nhập qua Google và Apple sau khi các khóa riêng tư bị lộ, dẫn đến hàng loạt giao dịch trái phép. Các nhà điều tra blockchain đã truy vết được các khoản chuyển tiền trị giá hơn 6 triệu USD, mặc dù các hoạt động thu hồi khiến việc xác định tổng số tiền bị đánh cắp thực tế trở nên phức tạp.
Lộ bảo mật ví Keplr gây giao dịch chuyển tiền 6 triệu USD trên Cosmos
TÁC GIẢ

CHIA SẺ
Điểm chính
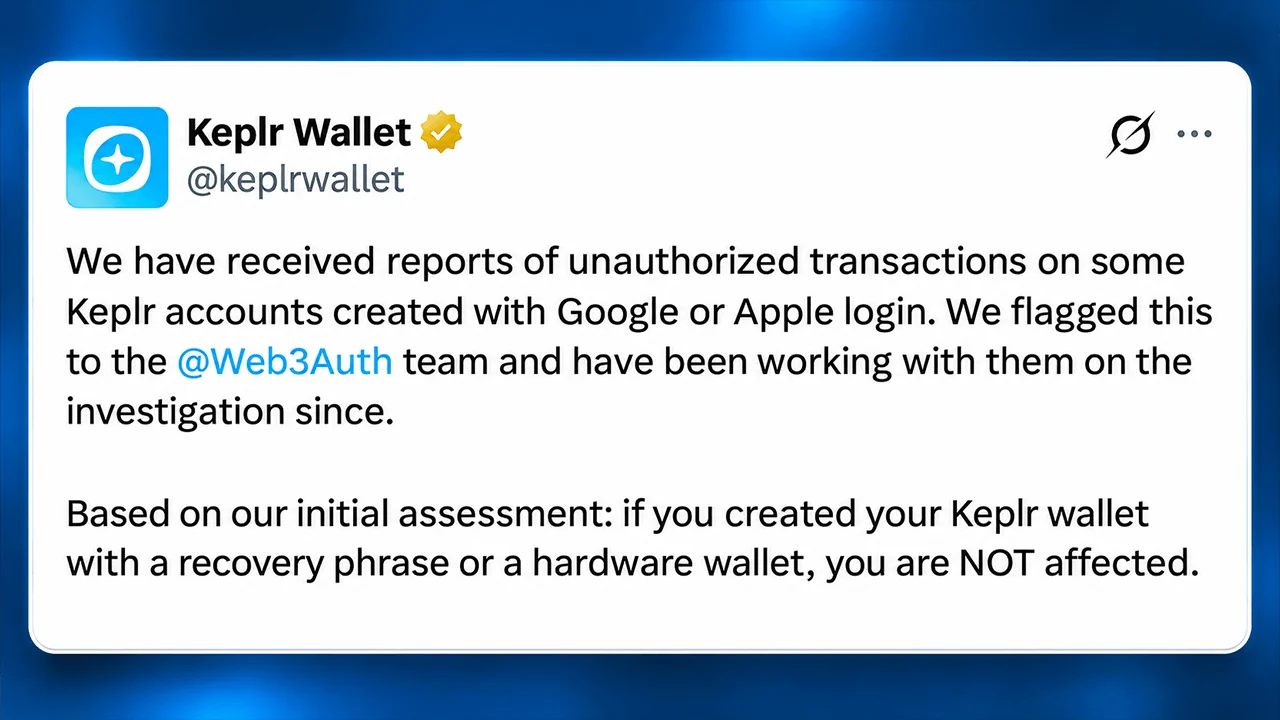
- Keplr đã tạm ngừng tính năng đăng nhập qua Google và Apple vào ngày 7 tháng 11 sau một sự cố bảo mật liên quan đến nhà cung cấp xác thực bên thứ ba Web3Auth.
- Bitquery đã xác định được khoảng 6,01 triệu USD trong các giao dịch chuyển tiền qua ví trên nhiều mạng Cosmos, nhưng một số giao dịch liên quan đến các nỗ lực khôi phục bảo vệ.
- Các tài khoản ví phần cứng và cụm từ khôi phục vẫn không bị ảnh hưởng, trong khi Web3Auth và Keplr đang nỗ lực bảo mật các ví đăng nhập qua mạng xã hội dễ bị tấn công.
Lỗ hổng bảo mật của Web3Auth khiến các tài khoản đăng nhập qua mạng xã hội của Keplr bị lộ
Vấn đề bắt đầu vào thứ Sáu, ngày 6 tháng 11, khi Web3Auth tiết lộ một vấn đề bảo mật ảnh hưởng đến cơ sở hạ tầng được các dịch vụ bên thứ ba sử dụng. Đến sáng sớm thứ Bảy, Keplr đã báo cáo các giao dịch trái phép liên quan đến các tài khoản được tạo thông qua xác thực Google và Apple, khiến nhà cung cấp ví này phải vô hiệu hóa cả hai phương thức đăng nhập.
Josh Lee, đồng sáng lập Chainapsis – công ty đứng sau Keplr – sau đó đã làm rõ rằng lỗ hổng này xuất phát từ Web3Auth chứ không phải phần mềm của chính Keplr. Các ước tính ban đầu cho thấy khoảng 20% tài khoản đăng nhập qua mạng xã hội bị ảnh hưởng, mặc dù chỉ có một phần nhỏ trong số đó được báo cáo là đã bị khai thác.
Sự khác biệt này rất quan trọng vì tính năng đăng nhập qua mạng xã hội của Keplr dựa vào cơ sở hạ tầng khóa của bên thứ ba thay vì các cụm từ khôi phục do người dùng kiểm soát theo cách truyền thống. Sự tiện lợi này giúp đơn giản hóa quá trình tham gia vào thị trường tiền điện tử nhưng lại tạo ra sự phụ thuộc mà các giải pháp ví phần cứng truyền thống và cụm từ hạt giống không có.
Công ty phân tích blockchain Bitquery đã kiểm tra các giao dịch diễn ra từ ngày 6 đến 7 tháng 11, phát hiện hoạt động rút cạn ví diễn ra trên diện rộng trên các nền tảng Cosmos Hub, Osmosis, Celestia, Akash, Noble, Dydx, Babylon và Injective.
Theo ước tính từ cuộc điều tra, các địa chỉ thu thập đã nhận được tài sản trị giá ít nhất 6,01 triệu USD, dựa trên mức định giá được ghi nhận vào ngày 7/11. Cosmos Hub chiếm khoảng 3,50 triệu USD, tiếp theo là Osmosis với 1,04 triệu USD và Injective với 615.000 USD.
Tại sao ước tính vụ trộm $6 triệu của Keplr lại phức tạp
Phân tích của Bitquery đã thống kê được khoảng 44.700 khóa riêng biệt liên quan đến vụ việc, với 86% số ví bị ảnh hưởng trên bảy mạng lưới liên kết đã thực hiện các giao dịch chuyển tiền sau cảnh báo ban đầu của Keplr. Mức tổn thất trung bình của mỗi ví chỉ là 1,34 USD, mặc dù giao dịch chuyển tiền lớn nhất lên tới gần 325.000 USD.
Các nhà điều tra cũng ghi nhận khoảng 1,96 triệu ATOM đang được staking đã được chuyển đi mà không tuân thủ khoảng thời gian 21 ngày thông thường để giải phóng staking. Các giao dịch này sử dụng cơ chế staking linh hoạt, chuyển đổi các vị thế thành token cổ phần có thể chuyển nhượng đồng thời chuyển hướng khoảng $251.000 tiền thưởng staking.
Tuy nhiên, các thông tin tiết lộ sau đó đã đưa ra một tình tiết phức tạp quan trọng. Keplr và Web3Auth xác nhận rằng các hoạt động phục hồi do chuyên gia an ninh (white-hat) thực hiện đang sử dụng đường dẫn truy cập bị lộ để chuyển các tài sản dễ bị tấn công vào nơi lưu giữ an toàn.
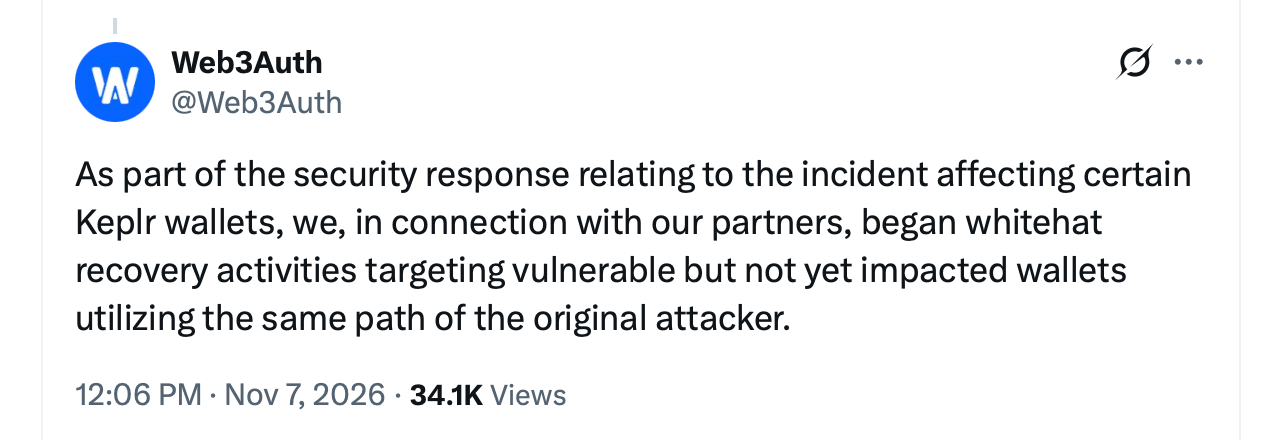
Vào Chủ nhật, ngày 8 tháng 11, Keplr đã xác định các địa chỉ phục hồi trùng khớp với một số ví thu thập được Bitquery kiểm tra. Do đó, con số 6,01 triệu USD chỉ đại diện cho các giao dịch được quan sát thấy, chứ không phải là số liệu đã được xác minh về số tiền bị đánh cắp không thể thu hồi.
| Mạng blockchain | Địa chỉ phục hồi đã được xác minh |
|---|---|
| Cosmos Hub | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| Osmosis | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| Celestia | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| Akash | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| Noble | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| Injective | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| Babylon | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| Axelar | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| Saga | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| Agoric | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| EVM | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
Keplr và Web3Auth bắt đầu các nỗ lực khôi phục
Web3Auth khẳng định rằng các khoản tiền được chuyển qua các hoạt động bảo vệ của họ vẫn an toàn. Trong khi đó, Keplr cảnh báo rằng một số người dùng bị ảnh hưởng có thể gặp phải tình trạng số dư bất ngờ trống rỗng do tài sản của họ đã được di chuyển để bảo quản an toàn.
Các công ty chưa tiết lộ nguyên nhân kỹ thuật chính xác của lỗ hổng, xác định con số tổn thất cụ thể hoặc công bố lịch trình bồi thường toàn diện.
Người dùng đã tạo tài khoản thông qua các công ty công nghệ toàn cầu như Google hoặc Apple nên tránh nạp thêm tài sản, chuyển số tài sản thanh khoản còn lại vào các ví đã được bảo mật mới và bỏ qua các đề nghị khôi phục không được yêu cầu. Tài sản đang được staking có thể cần thêm thời gian xử lý.
Hiện tại, sự cố này phơi bày một mâu thuẫn đáng lo ngại trong thiết kế ví tiền điện tử. Việc đơn giản hóa việc quản lý khóa riêng có thể giúp các ứng dụng blockchain trở nên dễ tiếp cận hơn, nhưng việc ủy thác xác thực lại tạo ra một điểm yếu tiềm ẩn khác. Cho đến khi các giao dịch chuyển khoản bảo vệ được đối chiếu với các giao dịch rút tiền gian lận, vụ việc an ninh trị giá hàng triệu đô la mới nhất của ngành này vẫn là một bí ẩn về mặt kế toán cũng như một tình huống khẩn cấp về mặt kỹ thuật.

Vụ rò rỉ dữ liệu của Gnosis Pay đã làm lộ thông tin khách hàng, bao gồm địa chỉ nhà, số thẻ và các ví tiền điện tử được liên kết, gây ra lo ngại.
Đọc ngay: Rò rỉ dữ liệu Gnosis Pay làm lộ thông tin nhạy cảm khách hàng

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.
Về tác giả
TÁC GIẢJamie RedmanNews Lead
Jamie Redman là Trưởng nhóm Tin tức tại Bitcoin.com News và là một nhà báo công nghệ tài chính có trụ sở tại Massachusetts.