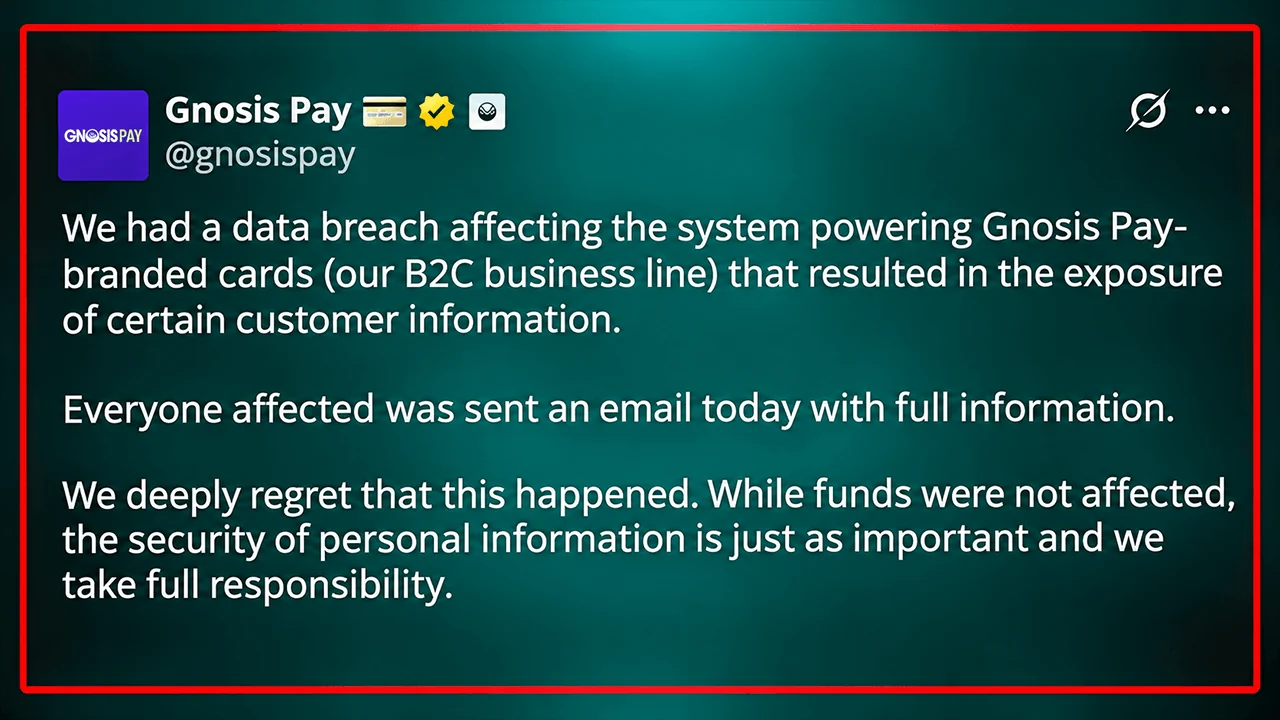
Gnosis Pay đã xác nhận vụ rò rỉ dữ liệu vào thứ Sáu, ngày 6 tháng 11 năm 2026, sau khi hệ thống thẻ tiêu dùng cũ của công ty bị truy cập trái phép, dẫn đến việc thông tin khách hàng bị lộ. Một người dùng bị ảnh hưởng cho biết tên, địa chỉ nhà, số thẻ và các ví tiền điện tử được liên kết của anh ta đã bị lộ, mặc dù công ty khẳng định số tiền của khách hàng vẫn an toàn.
Rò rỉ dữ liệu Gnosis Pay làm lộ thông tin nhạy cảm khách hàng
TÁC GIẢ

CHIA SẺ
Điểm chính
- Gnosis Pay đã phát hiện hành vi truy cập trái phép vào ngày 3 tháng 11 năm 2026 và công bố vụ vi phạm dữ liệu vào ngày 6 tháng 11, đồng thời triển khai các biện pháp ngăn chặn trong vòng hai giờ sau khi phát hiện.
- Lefteris Karapetsas, người sáng lập Rotki, cho biết thông tin bị lộ bao gồm tên đầy đủ, địa chỉ nhà, số thẻ và địa chỉ ví tiền điện tử liên kết của ông.
- Hệ thống thẻ tiêu dùng bị ảnh hưởng dự kiến sẽ ngừng hoạt động vào ngày 20 tháng 12 năm 2026, trong khi nền tảng doanh nghiệp của công ty được cho là không bị ảnh hưởng.
Điều gì đã xảy ra với Gnosis Pay?
Nhà cung cấp dịch vụ thanh toán tiền điện tử này đã công bố sự cố ba ngày sau khi hệ thống giám sát phát hiện có truy cập trái phép. Theo bản cập nhật về vụ rò rỉ dữ liệu của Gnosis Pay, vụ xâm nhập đã ảnh hưởng đến cơ sở hạ tầng thẻ dành cho khách hàng cá nhân (B2C) của công ty, chứ không phải nền tảng doanh nghiệp hỗ trợ các chương trình thanh toán nhãn trắng của họ.
"Vào ngày 3 tháng 11 năm 2026, hệ thống giám sát của chúng tôi đã phát hiện truy cập trái phép vào hệ thống vận hành các thẻ mang thương hiệu Gnosis Pay (mảng kinh doanh B2C của chúng tôi), dẫn đến việc lộ thông tin của một số khách hàng," công ty giải thích.
Gnosis Pay nhấn mạnh rằng đội ngũ an ninh của họ đã phản ứng ngay lập tức, triển khai các biện pháp ngăn chặn trong vòng hai giờ sau khi phát hiện. Công ty sau đó đã thay thế các thông tin đăng nhập bị ảnh hưởng và khắc phục lỗ hổng bảo mật gây ra vụ xâm nhập.
"Vụ rò rỉ dữ liệu chỉ giới hạn trong hệ thống vận hành các thẻ mang thương hiệu Gnosis Pay, vốn đã được lên kế hoạch ngừng hoạt động vào ngày 20 tháng 12 năm 2026," Gnosis Pay cho biết. "Nền tảng doanh nghiệp của chúng tôi, vốn vận hành tất cả các chương trình thẻ nhãn trắng của chúng tôi, không bị ảnh hưởng."
Công ty chưa công bố công khai số lượng khách hàng bị ảnh hưởng, cũng như chưa công bố danh sách đầy đủ các thông tin bị rò rỉ. Thay vào đó, các chủ thẻ bị ảnh hưởng đã nhận được thông báo riêng chi tiết về các hồ sơ tài khoản nào đã bị truy cập.
Địa chỉ ví Gnosis Pay bị lộ cùng với tên và địa chỉ nhà
Các hậu quả tiềm ẩn không chỉ giới hạn ở gian lận thẻ thanh toán thông thường. Lefteris Karapetsas, người sáng lập công cụ theo dõi danh mục tiền điện tử Rotki, cho biết thông tin bị rò rỉ của ông bao gồm tên đầy đủ, địa chỉ cư trú, số thẻ và mọi địa chỉ ví tiền điện tử liên kết với tài khoản của ông.
"Thật vô cùng thất vọng. Các bạn đã mất tôi như một người dùng, nhưng ít nhất các bạn cũng có thể bảo vệ dữ liệu của tôi… Thật là đáng tiếc," Karapetsas viết.
Việc tiết lộ này cho thấy một mâu thuẫn khó chịu xung quanh các giao dịch tiền điện tử tự quản lý. Mặc dù khách hàng vẫn giữ quyền kiểm soát tài sản kỹ thuật số của mình, nhưng cơ sở hạ tầng thanh toán tập trung vẫn có thể thu thập thông tin liên kết các cá nhân có thể nhận dạng với các địa chỉ blockchain có thể theo dõi công khai.
Sự kết hợp này tạo cơ hội cho các hành vi lừa đảo nhắm mục tiêu, mạo danh và thậm chí là đe dọa thể chất, đặc biệt khi địa chỉ cư trú đi kèm với thông tin tài chính. Tuy nhiên, các thông tin được tiết lộ hiện tại chưa chứng minh rằng các hồ sơ bị rò rỉ đã bị lợi dụng cho những mục đích đó.
Karapetsas không phải là người duy nhất cảm thấy thất vọng. “Các bạn có thể ngừng hoạt động vào ngày mai để không xảy ra vụ hack thứ ba được không?”, một người dùng X trả lời bài đăng của Gnosis Pay X về chủ đề này. “Tôi nên dùng địa chỉ nào để kiện các bạn cho ra trò?”, một tài khoản X khác hỏi.
Gnosis Pay Áp Dụng Xác Thực 3D Secure Sau Sự Cố Rò Rỉ Dữ Liệu
Gnosis Pay đã áp dụng xác thực 3D Secure bắt buộc cho các giao dịch thanh toán thẻ trực tuyến đồng thời tăng cường giám sát các hoạt động đáng ngờ liên quan đến thẻ và ví điện tử. Các biện pháp bảo vệ này sẽ tiếp tục được áp dụng cho đến khi hệ thống dành cho người tiêu dùng ngừng hoạt động theo lịch trình vào ngày 20 tháng 12.
"Chúng tôi chân thành xin lỗi," công ty tuyên bố. Gnosis Pay bổ sung:
"Chúng tôi hiểu mức độ nghiêm trọng của việc thông tin cá nhân của quý vị bị lộ, và chúng tôi vô cùng hối tiếc vì sự việc này đã xảy ra. Mặc dù số tiền trong tài khoản không bị ảnh hưởng, nhưng chúng tôi nhận thức rõ rằng việc bảo mật thông tin cá nhân cũng quan trọng không kém."
Nhà cung cấp cũng đã thông báo cho các đối tác và tổ chức phát hành thẻ, đồng thời liên hệ với các cơ quan bảo vệ dữ liệu có liên quan. Gnosis Pay cho biết họ đang tiến hành rà soát an ninh toàn diện và bố trí giám sát chuyên sâu để phát hiện các dấu hiệu lạm dụng thông tin bị đánh cắp. Công ty cảnh báo:
"Hãy cảnh giác với bất kỳ email, tin nhắn, cuộc gọi hoặc thư bất thường nào liên quan đến Gnosis Pay, Ứng dụng Đối tác hoặc thẻ của quý vị, ngay cả khi chúng chứa thông tin thực tế của quý vị hoặc chi tiết giao dịch thực tế."
"Không bao giờ chia sẻ cụm từ hạt giống, khóa riêng tư, mã PIN hoặc số thẻ đầy đủ," Gnosis Pay nhấn mạnh, đồng thời khẳng định rằng các đại diện chính thức sẽ không bao giờ yêu cầu thông tin đăng nhập nhạy cảm hoặc hướng dẫn khách hàng chuyển tiền qua các kênh liên lạc không được yêu cầu.
Vụ việc được tiết lộ vào tháng 11 này diễn ra sau một sự cố riêng biệt vào tháng 6 năm 2026 liên quan đến cơ sở hạ tầng của Gnosis, được báo cáo là đã gây ra thiệt hại khoảng 1,5 triệu đến 1,8 triệu USD, số tiền mà Gnosis sau đó đã bồi thường.
Khác với sự cố đó, vụ vi phạm mới nhất chủ yếu đe dọa quyền riêng tư cá nhân hơn là việc quản lý tài sản ngay lập tức. Tuy nhiên, sự khác biệt này mang lại sự an tâm hạn chế khi các hồ sơ danh tính bị lộ có thể liên kết vĩnh viễn các cá nhân với các giao dịch blockchain minh bạch.
Việc ngừng sử dụng cơ sở hạ tầng dễ bị tấn công có thể loại bỏ nguy cơ rò rỉ thông tin trong tương lai qua hệ thống đó, nhưng không thể đảo ngược việc tiết lộ thông tin cá nhân nhạy cảm. Gnosis Pay khẳng định tiền của khách hàng vẫn an toàn, song việc lộ danh tính, địa chỉ cư trú và kết nối ví tiền điện tử vẫn tiềm ẩn những rủi ro về quyền riêng tư mà không thể dễ dàng khắc phục.
Vụ việc của Gnosis Pay diễn ra sau một chuỗi dài các vụ rò rỉ dữ liệu trong ngành tiền điện tử vào năm 2026. Ledger đã để lộ thông tin khách hàng vào tháng 1, tiếp theo là vụ rò rỉ của Safepal ảnh hưởng đến gần 40.000 khách hàng và vụ vi phạm của Trezor liên quan đến khoảng 81.000 người. Keystone đã bị xâm nhập vào tháng 10, làm lộ gần 26.000 hồ sơ người mua, trong khi Chainalysis tiết lộ một vụ vi phạm liên quan đến thông tin đăng nhập và mã thông báo xác thực của người dùng.
Những kẻ tấn công Binance đã chuyển đổi 175 triệu USD altcoin bị đánh cắp thành 2.300 BTC; Elliptic đã theo dõi được 20.000 ví và 65.000 giao dịch.
Đọc ngay: Vụ tấn công Binance: hacker thu thập thêm 2.300 Bitcoin

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.
Về tác giả
TÁC GIẢJamie RedmanNews Lead
Jamie Redman là Trưởng nhóm Tin tức tại Bitcoin.com News và là một nhà báo công nghệ tài chính có trụ sở tại Massachusetts.