Hãng sản xuất ví phần cứng Keystone đã công bố vụ rò rỉ dữ liệu khách hàng vào thứ Bảy, sau khi trang web của công ty bị truy cập trái phép, dẫn đến việc lộ tên, địa chỉ giao hàng, thông tin liên lạc và chi tiết giao dịch. Công ty cho biết các cụm từ khôi phục và khóa riêng vẫn được bảo mật an toàn. Vụ việc này khiến Keystone gia nhập danh sách ngày càng dài các nhà sản xuất ví phần cứng gặp phải vấn đề bảo mật trong năm 2026, bao gồm Ledger, Trezor, Safepal và Coldcard.
Rò rỉ dữ liệu Keystone Wallet khiến địa chỉ người mua lọt tay lừa đảo
TÁC GIẢ

CHIA SẺ
Điểm chính
- Keystone đã công bố vụ vi phạm an ninh xảy ra vào ngày 24 tháng 10, làm lộ thông tin giao hàng và chi tiết giao dịch của khách hàng.
- Keystone khẳng định các khóa riêng tư, cụm từ khôi phục và thông tin thanh toán không bị lộ.
- Coldcard, Ledger, Trezor và Safepal cũng phải đối mặt với các sự cố bảo mật nghiêm trọng vào năm 2026.
Vụ rò rỉ dữ liệu khách hàng của Keystone khiến người mua dễ trở thành mục tiêu của các vụ lừa đảo
Một ví phần cứng được thiết kế để lưu trữ bí mật tiền điện tử ngoại tuyến đã gặp phải một vấn đề bảo mật ở một nơi hoàn toàn khác: cửa hàng trực tuyến của nó. Vào thứ Bảy, Keystone đã tiết lộ vào lúc 1:59 chiều theo giờ miền Đông rằng một bên trái phép đã lấy được thông tin vận chuyển của khách hàng thông qua trang web của công ty, có khả năng cung cấp cho những kẻ lừa đảo các thông tin cá nhân cần thiết để mạo danh công ty.
Keystone khẳng định rằng các cụm từ khôi phục, khóa riêng và thông tin thanh toán không bị xâm phạm, nhưng sự cố này đặt ra một câu hỏi đáng lo ngại về mức độ bảo vệ mà một ví ngoại tuyến có thể cung cấp khi danh tính và địa chỉ của chủ sở hữu bị lộ.
Keystone xác nhận có truy cập trái phép
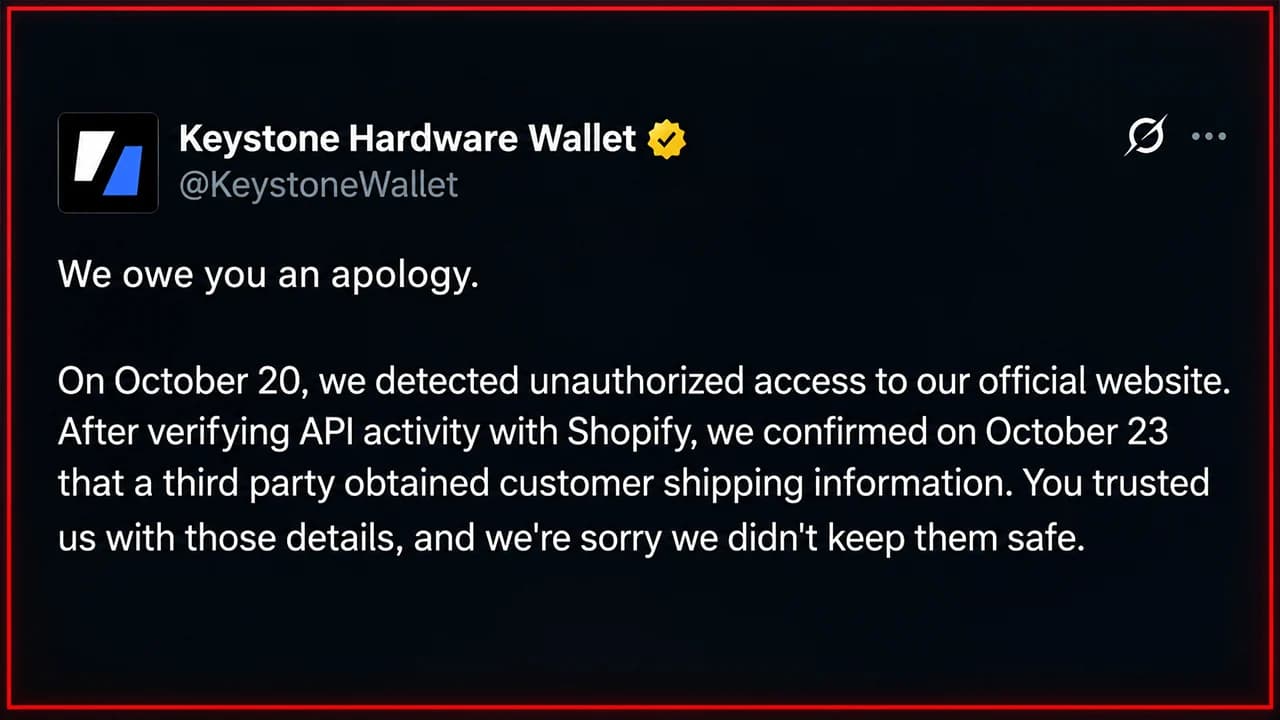
Keystone đã tiết lộ trên X rằng họ đã phát hiện hoạt động truy cập đáng ngờ vào ngày 20 tháng 10 và sau đó đã kiểm tra hoạt động của giao diện lập trình ứng dụng (API) với Shopify, nhà cung cấp dịch vụ thương mại điện tử của họ. Đến ngày 23 tháng 10, công ty đã xác nhận rằng một bên thứ ba trái phép đã lấy được tên khách hàng, thông tin liên lạc, địa chỉ giao hàng và chi tiết mua hàng.
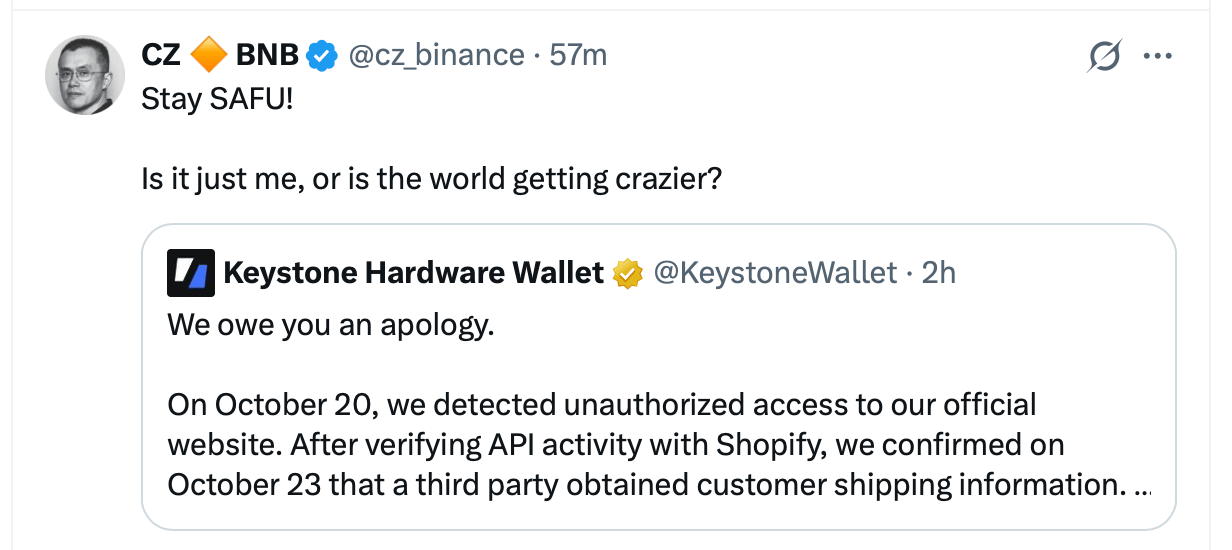
Công ty cho biết họ đã chặn được vụ xâm nhập, vá lỗ hổng bảo mật và bắt đầu thông báo cho các khách hàng bị ảnh hưởng. Tuy nhiên, Keystone chưa tiết lộ có bao nhiêu người mua bị lộ thông tin cũng như cách thức chính xác mà vụ truy cập trái phép này xảy ra.
Kẻ lừa đảo có cơ hội tiềm ẩn
Mối nguy hiểm trước mắt không hẳn là việc ai đó từ xa rút sạch tiền trong ví phần cứng. Mà là việc ai đó sử dụng thông tin khách hàng hợp pháp để tạo ra một trò lừa đảo thuyết phục. Keystone đã cảnh báo khách hàng về các đề nghị hoàn tiền gian lận, thiết bị thay thế và các tin nhắn không mong muốn yêu cầu thông tin nhạy cảm. Công ty nhấn mạnh rằng họ không bao giờ yêu cầu cụm từ khôi phục hoặc khóa riêng tư.
Một người dùng X đã viết về vấn đề này một ngày trước khi Keystone xác nhận vụ tấn công. “Tôi chỉ muốn nâng cao nhận thức ở đây vì tôi tin chắc 99% rằng cơ sở dữ liệu khách hàng của các bạn có thể đã bị rò rỉ. Tôi đã nhận được một cuộc gọi từ một số điện thoại giả mạo của SPVM Montreal, và người đó đã cố gắng lừa tôi bằng kỹ thuật xã hội," tài khoản X OG Degen viết. Khách hàng nên tự xác minh các thông tin liên lạc thông qua trang web chính thức của Keystone thay vì nhấp vào các liên kết bất ngờ.
An ninh ví phần cứng lại gặp sự cố vào năm 2026
Thông báo của Keystone diễn ra sau một năm đầy khó khăn đối với các nhà sản xuất ví phần cứng. Coldcard phải đối mặt với một lỗ hổng nghiêm trọng liên quan đến tính ngẫu nhiên yếu trong quá trình tạo cụm từ khôi phục, dẫn đến thiệt hại ước tính đáng kể, trong khi Ledger phải đối mặt với các báo cáo về thiết bị bị can thiệp được phân phối qua nhà phân phối.
Trezor và Safepal cũng đã tiết lộ các vụ rò rỉ thông tin khách hàng liên quan đến các hệ thống đặt hàng hoặc thực hiện đơn hàng của bên thứ ba. Khác với các sự cố liên quan đến cụm từ khôi phục bị xâm phạm, những vụ rò rỉ này chủ yếu tạo cơ hội cho các hành vi lừa đảo và mạo danh.
Đối với Keystone, các biện pháp bảo mật mật mã được báo cáo là vẫn hoạt động hiệu quả. Câu hỏi đáng lo ngại là liệu thông tin cá nhân của khách hàng có được bảo vệ tương đương hay không.

Ledger tiết lộ các thiết bị gián điệp được cài cắm bí mật, trong khi Mediamarkt ngừng bán ví điện tử giữa bối cảnh xuất hiện các báo cáo về việc can thiệp trái phép và khoản lỗ chưa được…
Đọc ngay: Bê bối cài phần mềm gián điệp Ledger Spy, Mediamarkt dừng bán hàng

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.