Các nhà nghiên cứu đứng sau dự án SHRINCS đã công bố một phân tích bảo mật chi tiết về phương án chữ ký hậu lượng tử được đề xuất cho Bitcoin, giúp phương án này tiến gần hơn đến việc được xem xét áp dụng trên thực tế, đồng thời nêu bật những lo ngại chưa được giải quyết liên quan đến tính an toàn của ví, chi phí giao dịch và độ phức tạp trong triển khai.
Nhà nghiên cứu: Phòng thủ lượng tử Bitcoin có thể đổi giá trị cốt lõi BTC
TÁC GIẢ

CHIA SẺ

Điểm chính
- Các nhà nghiên cứu SHRINCS đã công bố một phân tích bảo mật về phương án chữ ký hậu lượng tử Bitcoin được đề xuất, thiết lập các luận điểm bảo mật chính thức đồng thời thừa nhận những giả định chưa được giải quyết và sự cần thiết của việc kiểm toán độc lập.
- SHRINCS kết hợp các chữ ký có trạng thái nhỏ hơn với phương án dự phòng không trạng thái lớn hơn, nhằm giảm thiểu phí giao dịch và tình trạng tắc nghẽn blockchain. Tuy nhiên, việc tái sử dụng không đúng cách các khóa ký một lần có thể khiến người dùng phải đối mặt với rủi ro bị đánh cắp tài sản nghiêm trọng.
- Những lo ngại ngày càng gia tăng về máy tính lượng tử đối với Bitcoin đang thúc đẩy nghiên cứu về các biện pháp bảo vệ mật mã mới, nhưng SHRINCS vấp phải những chỉ trích về bảo mật ví, độ phức tạp trong triển khai và chi phí giao dịch.
Các nhà nghiên cứu Bitcoin đã công bố một phân tích bảo mật toàn diện về SHRINCS, một đề xuất mật mã hậu lượng tử mới nổi được thiết kế để bảo vệ mạng lưới khỏi các cuộc tấn công bằng máy tính lượng tử trong tương lai mà không phải hy sinh nhiều dung lượng giao dịch như các giải pháp cạnh tranh.
Báo cáo phân tích dài 131 trang, được công bố vào ngày 18 tháng 11, do nhà nghiên cứu Mikhail Kudinov của Blockstream chủ biên, với sự đóng góp của Giám đốc nghiên cứu Jonas Nick và các cộng sự khác. Báo cáo này cung cấp một lập luận bảo mật chính thức cho phương án ký đề xuất, giải quyết một yêu cầu quan trọng còn tồn đọng đối với công nghệ thử nghiệm này.
Các nhà nghiên cứu đã đánh giá SHRINCS trước các đối thủ cổ điển và lượng tử, báo cáo các giới hạn bảo mật khoảng 121,4 đến 122,7 bit trước các cuộc tấn công cổ điển theo khung phân tích của họ. Nghiên cứu này cũng phát triển các giới hạn bảo mật lượng tử, mặc dù một số kết quả phụ thuộc vào các giả thuyết vẫn chưa được chứng minh.
Tài liệu này cảnh báo rõ ràng rằng đề xuất này chưa trải qua một cuộc kiểm toán bảo mật độc lập và chưa sẵn sàng để triển khai.
“Chúng tôi cần tất cả các phản hồi có thể có — từ các kỹ sư, nhà mật mã học, nhà phát triển giao thức,” Kudinov nói, đề cập đến bản dự thảo Đề xuất Cải tiến Bitcoin (BIP), được công bố lần đầu tiên vào tháng 8. “Có rất nhiều điều cần kiểm tra, thử nghiệm, phàn nàn hoặc khen ngợi.”
Chữ ký nhỏ hơn đi kèm với sự đánh đổi về bảo mật
SHRINCS, viết tắt của Shrunken SPHINCS, sử dụng SHA-256 — hàm băm mật mã đã được thiết lập và là thành phần cốt lõi của Bitcoin — thay vì áp dụng các giả định toán học khác nhau làm nền tảng cho một số phương án hậu lượng tử thay thế.
Thiết kế này kết hợp hai phương pháp ký dưới một khóa công khai duy nhất. Cơ chế chính có trạng thái của nó tạo ra các chữ ký có kích thước từ 548 đến 4.619 byte, trong khi cơ chế dự phòng không có trạng thái tạo ra các chữ ký có kích thước 5.777 byte.
Cả hai đều lớn hơn đáng kể so với chữ ký Schnorr 64 byte hiện có của Bitcoin, nhưng tùy chọn có trạng thái hiệu quả hơn có thể giúp hạn chế tình trạng tắc nghẽn blockchain và phí giao dịch cao hơn liên quan đến quá trình chuyển đổi sang mật mã chống lượng tử.
Tuy nhiên, chữ ký có trạng thái tiềm ẩn một lỗ hổng nghiêm trọng nếu phần mềm ví tái sử dụng sai cách một khóa ký một lần cho các giao dịch khác nhau. Sai lầm này có thể cho phép kẻ tấn công làm giả chữ ký và đánh cắp tài sản.
“Người dùng tuyệt đối không được hành động theo cách khiến sự cố nghiêm trọng này xảy ra,” Nick chia sẻ với Giám đốc Quỹ MARA, Isabel Foxen Duke, trong một cuộc phỏng vấn video được công bố vào thứ Năm. “Các nhà phát triển ví cần xử lý thành phần có trạng thái này một cách chính xác.”
SHRINCS cố gắng giảm thiểu nguy cơ đó bằng cách yêu cầu các ví ghi lại vĩnh viễn mỗi thao tác ký trước khi tạo ra chữ ký. Nếu trạng thái ký trở nên không đáng tin cậy, bao gồm cả khi ví được khôi phục từ cụm từ hạt giống, thì phần mềm phải chuyển sang sử dụng các chữ ký không trạng thái có kích thước lớn hơn.
Cách tiếp cận này bảo vệ chống lại việc tái sử dụng khóa không an toàn, nhưng có thể làm tăng chi phí giao dịch cho người dùng khi khôi phục ví hoặc sử dụng nhiều thiết bị.
“Chúng tôi không biết thị trường phí sẽ như thế nào khi chúng ta có những chữ ký rất lớn này,” Nick nói. “Và không chỉ là thị trường phí, mà còn là việc ít giao dịch hơn được chứa trong một khối, nghĩa là ít người hơn có thể sử dụng Bitcoin. Và tôi nghĩ điều này thay đổi giá trị cốt lõi của Bitcoin.”
Thiết kế này đã vấp phải nhiều chỉ trích. Trong một bài đánh giá vào tháng 8, các nhà nghiên cứu tại Project Eleven lập luận rằng việc ưu tiên hiệu quả của blockchain có thể chuyển giao những rủi ro bảo mật không thể chấp nhận được cho người dùng ví. Họ đề xuất xem xét một giải pháp thay thế hoàn toàn không phụ thuộc trạng thái song song với việc thay đổi dung lượng khối của Bitcoin.
Giám đốc Công nghệ của Ledger, Charles Guillemet, cũng đã bày tỏ lo ngại về khả năng tương thích của ví, hiệu suất phần cứng và khó khăn trong việc tái tạo các tính năng hiện có của Bitcoin, bao gồm một số cơ chế đa chữ ký và phương pháp dẫn xuất khóa công khai.
Đếm ngược lượng tử của Bitcoin
Nghiên cứu này được công bố trong bối cảnh sự chú ý ngày càng gia tăng về mối đe dọa tiềm tàng mà các máy tính lượng tử đủ mạnh có thể gây ra đối với hệ thống mã hóa đường cong elip của Bitcoin.
Như Bitcoin.com News đã đưa tin vào tháng 10, các nhà nghiên cứu của Google đã trình diễn một kỹ thuật tính toán lượng tử gọi là “magic state cultivation”, giúp giảm một số lỗi xuống 40 lần, đánh dấu bước tiến hướng tới tính toán lượng tử đáng tin cậy hơn.
Một nghiên cứu trước đó của Google ước tính rằng khoảng 6,9 triệu BTC có thể tiềm ẩn nguy cơ bị tấn công lượng tử trong tương lai do các khóa công khai liên quan đã bị lộ. Hiện chưa có máy tính lượng tử nào chứng minh được khả năng phá vỡ hệ thống mã hóa của Bitcoin, tuy nhiên các nhà nghiên cứu cảnh báo điều này có thể xảy ra chỉ trong vài năm tới.
Trong khi đó, các nhà phát triển Bitcoin đang tranh luận về cách chuyển đổi các khoản nắm giữ hiện tại sang các địa chỉ chống lượng tử.
Một đề xuất gây tranh cãi đặc biệt, BIP-361, sẽ ngăn chặn việc chi tiêu từ các địa chỉ cũ dễ bị tấn công nếu chúng không được chuyển đổi trong giai đoạn chuyển đổi kéo dài nhiều năm được đề xuất. Các nhà phê bình cảnh báo rằng cách tiếp cận này có thể khiến các đồng coin thuộc sở hữu của những người nắm giữ không hoạt động bị mắc kẹt vĩnh viễn.
SHRINCS giải quyết một khía cạnh khác của vấn đề: cung cấp một phương pháp mật mã thực tiễn để xác thực giao dịch khi Bitcoin hỗ trợ chữ ký chống lượng tử. Việc áp dụng nó vẫn đòi hỏi các thay đổi giao thức bổ sung, thử nghiệm kỹ lưỡng và sự đồng thuận rộng rãi từ cộng đồng nhà phát triển.
Phân tích bảo mật mới này thể hiện bước tiến hướng tới mục tiêu đó, nhưng các tác giả thừa nhận rằng vẫn còn một số giả định toán học chưa được giải quyết. Cần có thêm quá trình đánh giá ngang hàng, thử nghiệm triển khai và xem xét hành vi thực tế của ví trước khi phương án này có thể được coi là phù hợp với Bitcoin.
Hiện tại, nghiên cứu này nhấn mạnh thách thức cốt lõi mà quá trình chuyển đổi hậu lượng tử của Bitcoin đang phải đối mặt: bảo vệ người dùng khỏi các mối đe dọa mật mã trong tương lai mà không tạo ra các lỗ hổng mới nguy hiểm hoặc làm suy yếu khả năng xử lý giao dịch của mạng.
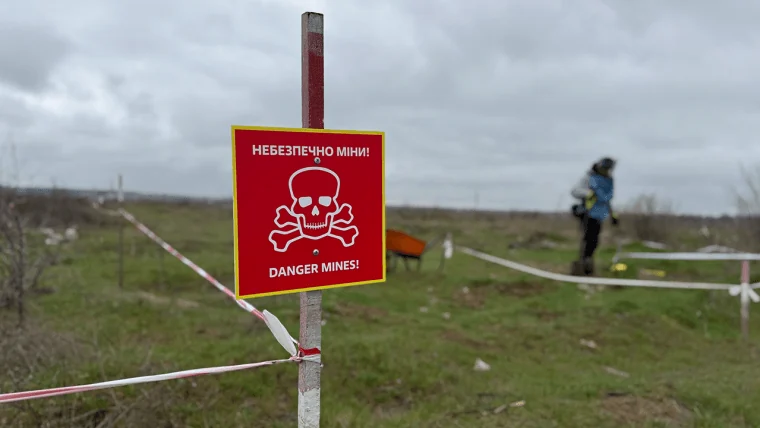
Cory Fields đề xuất sử dụng “mìn lượng tử” và các phiên đấu giá tài sản thế chấp nhằm trừng phạt những kẻ tấn công lượng tử trong tương lai nhắm vào BTC.
Đọc ngay: Nhà phát triển Bitcoin đề xuất “mìn lượng tử” bẫy kẻ trộm BTC tương lai

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.
Về tác giả
TÁC GIẢAndrew Hayward
Andrew là Tổng biên tập của Bitcoin.com News.