Một nghiên cứu mới từ công ty máy tính lượng tử Alice & Bob cho thấy việc phá vỡ hệ thống mã hóa bảo vệ mạng Bitcoin có thể đòi hỏi ít tài nguyên máy tính lượng tử hơn nhiều so với những gì người ta từng nghĩ, điều này càng làm tăng tính cấp bách cho các nỗ lực chuẩn bị cho đồng tiền mã hóa này hướng tới một tương lai hậu lượng tử.
Nghiên cứu lượng tử: 30.000 qubit có thể bẻ khóa Bitcoin trong 1 giờ
TÁC GIẢ

CHIA SẺ
Điểm chính
- Alice & Bob ước tính rằng một máy tính lượng tử chỉ với 29.588 qubit vật lý có thể bẻ khóa hệ thống mã hóa đường cong elip của Bitcoin trong khoảng một giờ.
- Nghiên cứu mới từ Alice & Bob, Google và Quantinuum cho thấy các cuộc tấn công lượng tử có thể cần ít tài nguyên hơn đáng kể, khiến các mối đe dọa mật mã có khả năng trở thành hiện thực sớm hơn.
- Hàng triệu BTC có thể dễ bị tấn công do các khóa công khai bị lộ, gia tăng áp lực phải phát triển các biện pháp bảo vệ chống lại máy tính lượng tử trước khi các máy tính đủ mạnh xuất hiện.
Mối đe dọa 'Q-Day' của Bitcoin đang đến gần
Công ty có trụ sở tại Paris và Boston đã thông báo vào thứ Năm rằng các nhà nghiên cứu của họ ước tính một máy tính lượng tử chịu lỗi được trang bị khoảng 29.588 qubit vật lý có thể giải quyết một bài toán mã hóa đường cong elip 256-bit chỉ trong 61,8 phút. Bài toán toán học này là nền tảng cho các chữ ký số được sử dụng để xác thực các giao dịch Bitcoin.
Các phát hiện, được trình bày chi tiết trong một bài báo nghiên cứu mới, cũng cho thấy rằng 22.593 qubit vật lý có thể phá vỡ mã hóa RSA-2048 trong khoảng 3,14 ngày, giảm đáng kể so với các ước tính trước đó. Năm 2019, các nhà nghiên cứu dự đoán rằng việc phân tích nhân tử RSA-2048 sẽ cần khoảng 20 triệu qubit vật lý, trong khi ước tính được điều chỉnh từ Google Quantum AI vào năm ngoái đã đưa con số này xuống dưới một triệu.
Alice & Bob cho biết các tính toán mới nhất của họ thiết lập một tiêu chuẩn mới trong việc tối ưu hóa sự kết hợp giữa yêu cầu phần cứng lượng tử và thời gian xử lý.
Nghiên cứu này dựa trên một công nghệ siêu dẫn chuyên dụng được gọi là "cat qubits", được thiết kế để giảm thiểu một số lỗi lượng tử ở cấp độ phần cứng. Các nhà nghiên cứu đã kết hợp phương pháp này với các mã sửa lỗi hiệu quả hơn và những cải tiến đối với các phép toán cần thiết cho thuật toán Shor – phương pháp tính toán lượng tử có khả năng phá vỡ hệ thống mã hóa khóa công khai được sử dụng rộng rãi.
Công ty nhấn mạnh rằng những phát hiện này chỉ là các ước tính tài nguyên mang tính lý thuyết, chứ không phải bằng chứng cho thấy các máy tính lượng tử hiện có có thể bẻ khóa Bitcoin. Việc chế tạo các máy móc có khả năng thực hiện các phép tính này một cách đáng tin cậy vẫn là một thách thức kỹ thuật lớn.
Đối với Bitcoin, tác động chủ yếu tập trung vào hệ thống chữ ký số đường cong elip của nó, cho phép người dùng chứng minh quyền sở hữu tài sản. Một máy tính lượng tử đủ mạnh có thể tính toán được khóa riêng từ các khóa công khai đã bị lộ, cho phép kẻ tấn công tạo ra các chữ ký trái phép và đánh cắp tiền điện tử.
Cuộc tấn công ước tính kéo dài một giờ của Alice & Bob vẫn sẽ vượt quá khoảng thời gian trung bình giữa các khối của Bitcoin (khoảng 10 phút), hạn chế tính khả thi ngay lập tức của việc tấn công các giao dịch thông thường trong khi chúng đang chờ xác nhận. Tuy nhiên, các đồng tiền liên quan đến các khóa công khai đã bị lộ có thể phải đối mặt với mối đe dọa nghiêm trọng hơn vì kẻ tấn công không nhất thiết phải hoàn thành phép tính trước khi khối tiếp theo được tạo ra.
Tốc độ đang gia tăng
Thông báo này được đưa ra sau một loạt diễn biến gần đây cho thấy các rào cản kỹ thuật đối với các cuộc tấn công lượng tử đang dần giảm bớt.
Như Bitcoin.com News đã đưa tin hồi đầu tháng này, Google Quantum AI đã trình diễn một kỹ thuật giảm sai số gọi là “magic state cultivation”, giúp cải thiện độ tin cậy của các trạng thái lượng tử chuyên dụng cần thiết cho các phép tính phức tạp lên gấp 40 lần. Một nghiên cứu riêng của Google được công bố vào tháng 3 cho thấy rằng một máy lượng tử tiên tiến về mặt lý thuyết có thể phá vỡ các chữ ký đường cong elip của Bitcoin bằng cách sử dụng ít hơn 500.000 qubit vật lý, với một cấu hình được đề xuất có thể hoàn thành cuộc tấn công trong khoảng chín phút.
Trong khi đó, công ty tính toán lượng tử Quantinuum đã thông báo vào ngày 19 tháng 10 rằng hệ thống Helios của họ đã đạt độ chính xác logic 99,9995%, tương đương với khoảng năm lỗi trên một triệu phép tính. Công ty mô tả thành tựu này là bước đệm hỗ trợ tham vọng của họ trong việc cung cấp một máy tính lượng tử chịu lỗi có giá trị thương mại vào năm 2029.
Các tính toán của Alice & Bob thể hiện một loại tiến bộ khác, chứng minh cách các lựa chọn kiến trúc và cải tiến trong thuật toán có thể giảm đáng kể lượng thiết bị cần thiết để tấn công các hệ thống mật mã hiện có.
"Các ước tính về nguồn lực cần thiết để chạy thuật toán đã liên tục giảm xuống khi lĩnh vực này phát triển các phương pháp tốt hơn về sửa lỗi và thiết kế thuật toán," CEO Théau Peronnin của Alice & Bob cho biết trong một tuyên bố.
Công ty dự kiến sự cải tiến về phần cứng lượng tử và việc giảm yêu cầu tính toán có thể hội tụ vào đầu thập niên 2030, mặc dù đây vẫn chỉ là dự báo chứ chưa phải là mốc thời gian đã được xác định.
Kết quả nghiên cứu này gia tăng áp lực lên các nhà phát triển Bitcoin trong việc nghiên cứu các phương án chữ ký chống lượng tử trước khi các máy tính lượng tử như vậy trở nên khả dụng. Các ước tính trước đây cho thấy khoảng 6,9 triệu BTC có thể đối mặt với rủi ro tiềm ẩn vì các khóa công khai tương ứng đã bị lộ.
Việc thay thế công nghệ chữ ký hiện tại của Bitcoin sẽ gây ra nhiều phức tạp đáng kể, bao gồm yêu cầu dữ liệu giao dịch lớn hơn, các vấn đề tương thích với ví hiện có, và câu hỏi hóc búa về cách bảo vệ các đồng coin được lưu trữ trong các địa chỉ không hoạt động hoặc không thể truy cập.
Alice & Bob kêu gọi các tổ chức bắt đầu áp dụng các biện pháp bảo vệ mật mã hậu lượng tử thay vì chờ đợi một cuộc tấn công lượng tử thực sự xảy ra.
Đối với Bitcoin, nơi các thay đổi đòi hỏi sự xem xét kỹ thuật sâu rộng và sự phối hợp mạng lưới trên diện rộng, các ước tính ngày càng giảm có thể khiến việc chuẩn bị trở nên ngày càng quan trọng, ngay cả khi việc xuất hiện thực tế của một máy tính lượng tử có khả năng giải mã mật mã vẫn còn chưa chắc chắn.
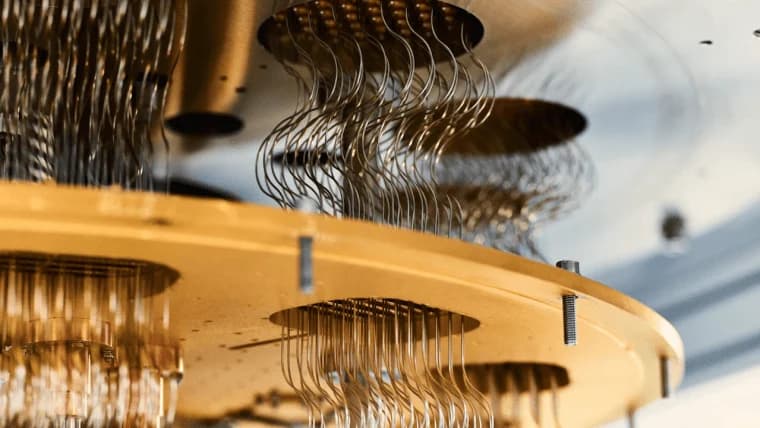
Google đã công bố một bước đột phá lớn trong lĩnh vực tính toán lượng tử, điều này có thể khiến mối đe dọa đối với hệ thống mã hóa của bitcoin trở nên cấp bách hơn bao giờ hết.
Đọc ngay: Google ca ngợi đột phá lượng tử “kỳ diệu”, Bitcoin lo “Q-Day”

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.
Về tác giả
TÁC GIẢAndrew Hayward
Andrew là Tổng biên tập của Bitcoin.com News.