Колишній інженер з інфраструктури промислової компанії, що базується в Нью-Джерсі, був засуджений до 32 місяців ув’язнення у федеральній в’язниці після того, як визнав, що вчинив саботаж проти комп’ютерних систем свого роботодавця — і вимагав приблизно 750 000 доларів у біткойнах за припинення атаки.
Інженер, який влаштував саботаж проти свого роботодавця з метою отримання викупу в біткойнах, отримав тюремне ув’язнення
АВТОР
ПОДІЛИТИСЯ

Основні висновки
- Деніел Райн був засуджений до 32 місяців ув’язнення за саботаж комп’ютерних систем свого колишнього роботодавця та спробу вимагання грошей у компанії.
- Прокурори заявили, що він, скориставшись своїми привілейованими правами доступу, видалив облікові записи адміністраторів, змінив паролі та вимкнув сервери.
- Райн вимагав близько 20 біткойнів, вартість яких на той час становила приблизно 750 000 доларів, в обмін на припинення атаки.
59-річний Деніел Райн із Канзас-Сіті, штат Міссурі, був засуджений 28 вересня у федеральному суді в Трентоні після того, як раніше визнав себе винним у вимаганні з погрозою пошкодити захищений комп’ютер та у навмисному пошкодженні захищеного комп’ютера, як повідомляє Прокуратура округу Нью-Джерсі.
Райн працював інженером з основної інфраструктури в неназваній промисловій компанії, що надавало йому адміністративні привілеї щодо її комп’ютерних систем. У кримінальній скарзі ФБР, поданій у 2024 році, описано методичні спроби зловживання цим доступом. Слідчі заявили, що Райн створив у мережі компанії приховану віртуальну машину, захищену паролем «TheFr0zenCrew!», і використовував її для віддаленого доступу до облікового запису адміністратора.
За словами прокурорів, 25 листопада 2023 року Райн запланував серію автоматизованих завдань, які мали виконатися пізніше того ж дня. Ці команди мали видалити 13 облікових записів адміністраторів домену, змінити паролі 301 облікового запису користувачів, змінити паролі локальних адміністраторів на 254 серверах, а також змінити облікові дані, пов’язані з понад 3 200 робочими станціями співробітників.
Інші заплановані завдання мали вимкнути сервери та комп’ютери компанії. Слідчі заявили, що ці дії в сукупності були спрямовані на те, щоб позбавити компанію доступу до власних систем та даних.
Докази вказували на внутрішню загрозу
У скарзі детально описано ознаки підготовки. За кілька днів до атаки пошукові запити, здійснені з прихованої віртуальної машини, включали такі запити, як «як змінити паролі адміністратора з командного рядка», «як видалити обліковий запис домену» та «як віддалено вимкнути комп’ютер». Слідчі зазначили, що подібні пошукові запити були виявлені на службовому ноутбуці Райна.
Близько 16:00 25 листопада мережеві адміністратори виявили, що їхні облікові записи було видалено. Приблизно через 44 хвилини співробітники отримали електронний лист із вимаганням, у якому стверджувалося, що всі облікові записи ІТ-адміністраторів було видалено, а резервні копії — стерто. Відправник погрожував щодня протягом 10 днів вимикати ще по 40 серверів, якщо компанія не сплатить приблизно 20 біткойнів до 2 грудня — на той час це становило близько 750 000 доларів, а зараз оцінюється майже в 1,67 мільйона доларів.
Зрештою слідчі встановили зв’язок між прихованою віртуальною машиною та обліковим записом Райна й його службовим ноутбуком. Вони також з’ясували, що паролем, який захищав електронну адресу, з якої надсилали листи з вимогою викупу, було «TheFr0zenCrew!» — той самий пароль, що використовувався для прихованої віртуальної машини.
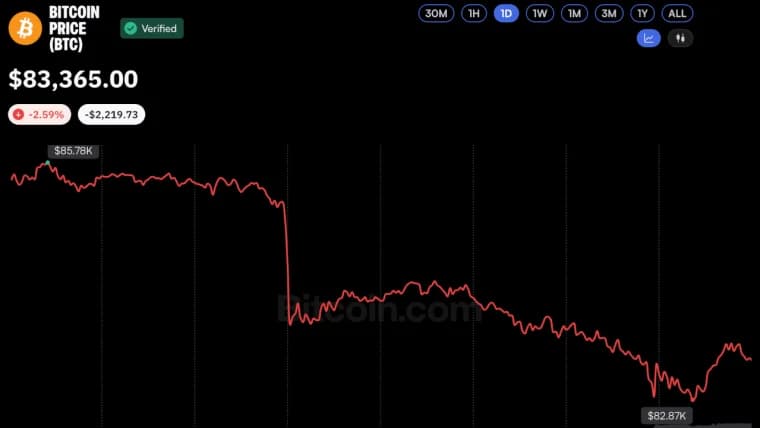
Ціна біткойна впала нижче 83 000 доларів, а загальний обсяг ліквідацій на криптовалютному ринку зріс майже до 700 мільйонів доларів. Bitfinex ділиться своїм останнім прогнозом щодо ринку.
Читати: Ціна біткойна втратила жовтневі прибутки: чому 81 300 доларів тепер є критичним рівнем

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.