Зловмисники отримали несанкціонований доступ до поштової інфраструктури компанії Foundation і розіслали підроблені повідомлення про відкликання апаратних гаманців, у яких містилися справжні імена, адреси та дані про покупки клієнтів. Компанія заявляє, що вигнала зловмисників протягом десяти хвилин після отримання повідомлень від користувачів, але витік персональних даних викликає тривожні питання.
Фонд виробника апаратних гаманців зіткнувся з витоком даних клієнтів
АВТОР

ПОДІЛИТИСЯ
Основні висновки
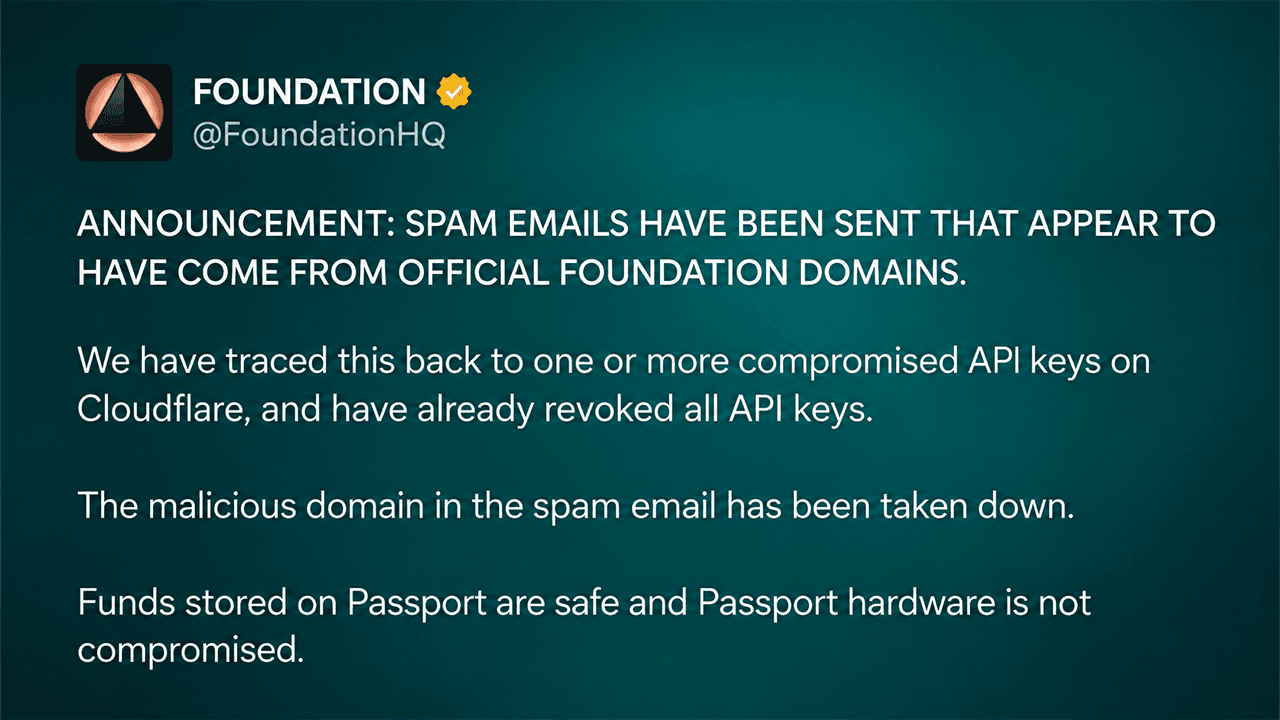
- Компанія Foundation заявляє, що злом ключів API Cloudflare дозволив зловмисникам розсилати фішингові листи від імені компанії.
- Foundation заявляє, що зупинила зловмисників протягом десяти хвилин після отримання повідомлень від користувачів, і кошти на рахунках Passport залишаються в безпеці.
- Нещодавній витік даних клієнтів Keystone посилює зростаючі побоювання щодо фішингу, пов'язаного з апаратними гаманцями.
Скомпрометовані ключі API перетворили офіційні електронні листи на фішингову приманку
Виробник апаратних гаманців Foundation, що базується в Бостоні, повідомив про інцидент пізно ввечері 25 жовтня, пояснивши, що зламані ключі API Cloudflare дозволили зловмисникам надсилати повідомлення, які, на перший погляд, надходили з офіційних доменів компанії.
У листах власників Passport попереджали про терміновий відкликання продукції, стверджуючи, що через скомпрометовані компоненти дисплея їхні біткойни наражаються на ризик крадіжки. Одержувачів перенаправляли на підроблений веб-сайт, схожий на супутній додаток Foundation Envoy, де зловмисники намагалися отримати фрази відновлення або переконати жертв переказати кошти.
У першому повідомленні компанії зазначалося: «Кошти, що зберігаються на Passport, у безпеці, а апаратне забезпечення Passport не зазнало зломів». Компанія Foundation анулювала свої ключі API Cloudflare, вимкнула шкідливий домен та заблокувала подальші несанкціоновані електронні листи. Генеральний директор Зак Герберт зазначив, що компанія вжила заходів протягом 10 хвилин після отримання повідомлень від користувачів.
Адреси клієнтів викривають глибшу проблему безпеки
Атака набула ще більш тривожного характеру, коли одержувачі виявили, що деякі фішингові повідомлення містили точну особисту інформацію, зокрема домашні адреси, номери телефонів та дані про попередні покупки.
Герберт визнав, що «частина нашої серверної інфраструктури була зламана через вразливість у самостійно розміщеному додатку». Згодом він визначив цей додаток як Cal.com і вказав, що зловмисники, ймовірно, отримали доступ до поштової скриньки служби підтримки клієнтів Foundation.
«Ми з’ясуємо, що саме сталося, і завтра повідомимо більше подробиць. Мені дуже шкода», — написав Герберт на X.
Серед інших можливих джерел — раніше витік даних клієнтів та нещодавні покупки через магазин Foundation на Shopify. Компанія не встановила повного масштабу витоку та не повідомила, скільки людей отримали шкідливі повідомлення.
Як повідомляється, електронні листи отримали навіть колишні претенденти на роботу та особи, які зверталися до Foundation кілька років тому. Деякі клієнти, які раніше вимагали видалення даних, також запитували, чому їхня інформація з’явилася в цій кампанії.
Апаратні гаманці залишаються безпечними, незважаючи на зростання кількості фішингових загроз
Запевнення Foundation розмежовують компрометацію її комунікаційної інфраструктури від фактичного порушення безпеки апаратних гаманців Passport, зокрема пристроїв Founder’s Edition, Core та Prime. Цей інцидент стався після того, як компанія Keystone повідомила про несанкціонований доступ до веб-сайту, що торкнувся імен клієнтів, адрес доставки та інформації про замовлення. Ця компанія також запевнила, що приватні ключі та фрази відновлення не були розкриті.
Користувачам Foundation слід ігнорувати небажані повідомлення про відкликання, перевіряти оголошення через офіційні канали та ніколи не вводити фрази відновлення на веб-сайтах. Кожен, хто розкрив фразу відновлення, повинен переказати кошти на новостворений гаманець, використовуючи надійний пристрій.
Герберт вибачився та пообіцяв опублікувати детальний звіт про інцидент. Наразі невирішеним питанням є не те, чи вийшло з ладу апаратне забезпечення Passport, а те, як зловмисникам вдалося отримати достатньо інформації про клієнтів, щоб зробити шахрайське попередження схожим на справжнє.

У версії Electrum 4.8.3 виправлено вразливість гаманця Bitcoin, яка дозволяла зловмисним серверам перехоплювати підвищення комісій та обманом змушувати користувачів підписувати транзакції, що призводили до крадіжки коштів.
Читати: Атака на гаманець Electrum маскувала крадіжку біткоїнів під комісію

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.