Виробник апаратних гаманців Keystone у суботу повідомив про витік даних клієнтів, який стався внаслідок несанкціонованого доступу до його веб-сайту, в результаті чого стали доступними імена, адреси доставки, контактна інформація та дані про покупки. Компанія запевняє, що фрази відновлення та приватні ключі залишаються в безпеці. Цей інцидент додає Keystone до дедалі довшого списку виробників апаратних гаманців, які стикаються з проблемами безпеки у 2026 році, серед яких Ledger, Trezor, Safepal та Coldcard.
Витік даних гаманця Keystone: адреси покупців доступні шахраям
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Keystone повідомила про витік даних, що стався 24 жовтня, в результаті якого були оприлюднені дані про доставку клієнтів та деталі покупок.
- Keystone заявляє, що приватні ключі, фрази відновлення та платіжна інформація не були скомпрометовані.
- У 2026 році серйозні інциденти з безпекою також сталися у компаніях Coldcard, Ledger, Trezor та Safepal.
Витік даних клієнтів Keystone наражає покупців на цілеспрямовані шахрайські атаки
Апаратний гаманець, призначений для зберігання криптовалютних секретів в офлайн-режимі, зіткнувся з проблемою безпеки в зовсім іншому місці: у своєму інтернет-магазині. У суботу о 13:59 за східним часом компанія Keystone повідомила, що сторонні особи отримали доступ до інформації про доставку клієнтів через її веб-сайт, що потенційно надає шахраям особисті дані, необхідні для видавання себе за представників компанії.
Keystone наполягає, що фрази відновлення, приватні ключі та платіжна інформація не були скомпрометовані, але цей інцидент піднімає незручне питання про те, наскільки ефективним є захист офлайн-гаманця, коли особисті дані та адреса його власника стають відомими.
Keystone підтверджує несанкціонований доступ
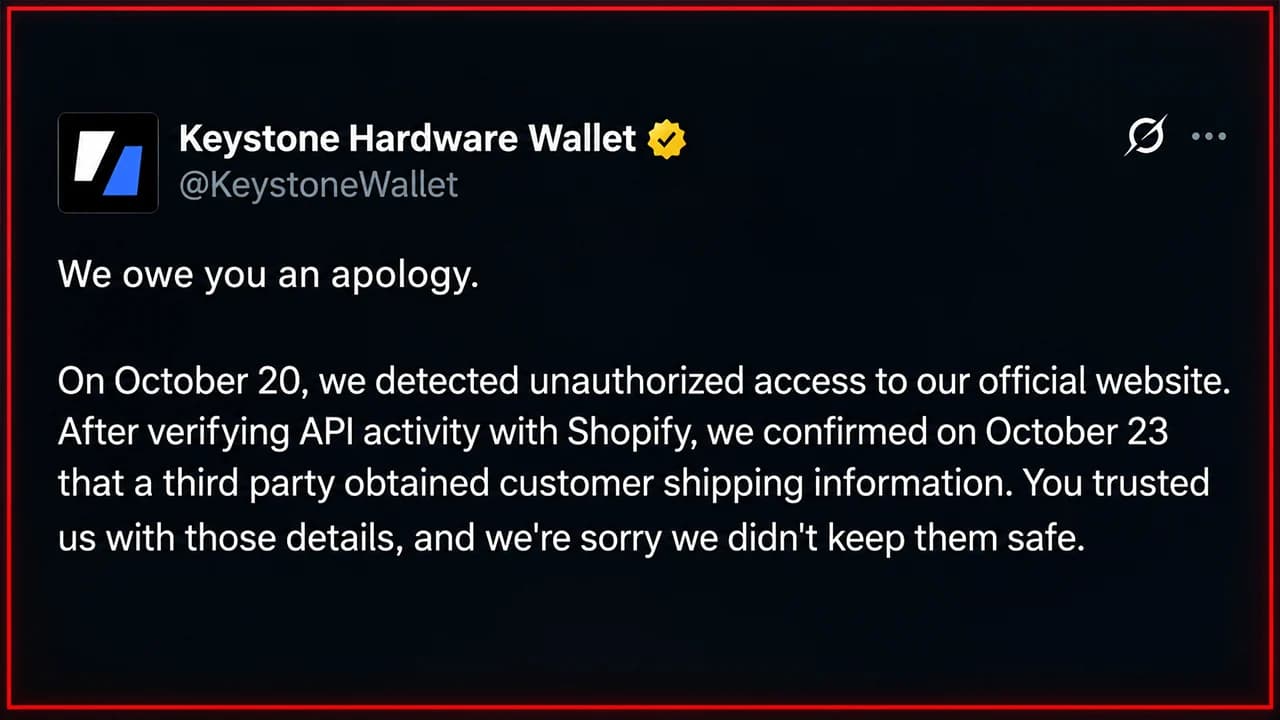
Компанія Keystone повідомила в X, що 20 жовтня виявила підозрілий доступ, після чого перевірила активність інтерфейсу прикладного програмування (API) у Shopify, свого постачальника послуг електронної комерції. До 23 жовтня компанія підтвердила, що сторонній зловмисник отримав імена клієнтів, контактну інформацію, адреси доставки та деталі покупок.
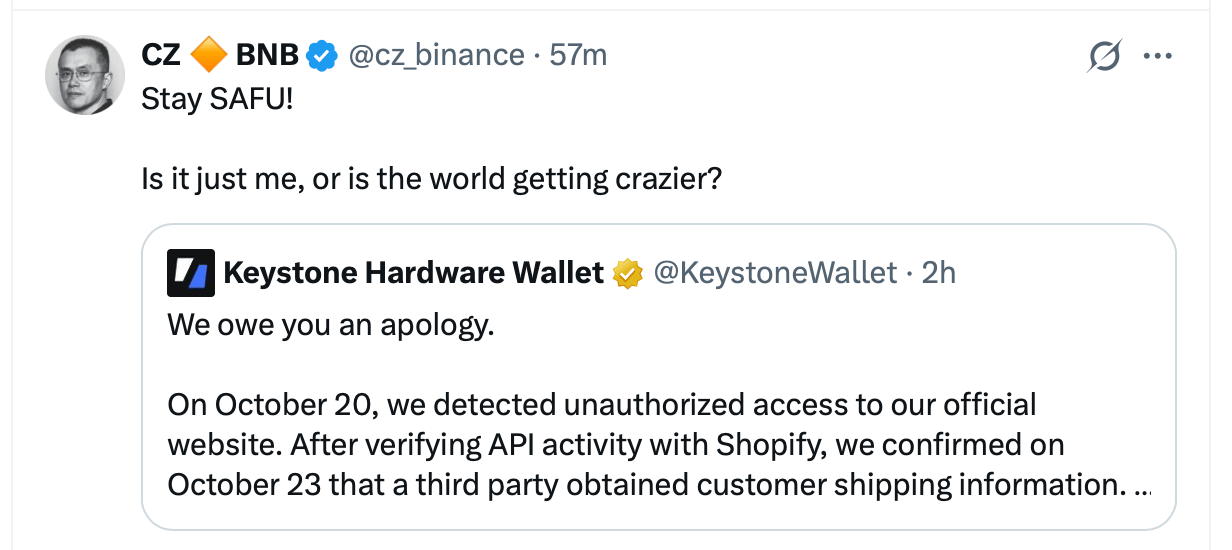
Компанія заявляє, що заблокувала вторгнення, усунула вразливість і почала повідомляти постраждалих клієнтів. Однак Keystone не повідомила, скільки покупців зазнали витоку даних, а також як саме відбувся несанкціонований доступ.
Шахраї отримують потенційну можливість
Безпосередня небезпека полягає не обов’язково в тому, що хтось дистанційно спустошить апаратний гаманець. Вона полягає в тому, що хтось може використати справжню інформацію про клієнтів для створення переконливого шахрайського сценарію. Keystone попередила клієнтів про шахрайські пропозиції щодо повернення коштів, заміни пристроїв та небажані повідомлення з проханням надати конфіденційну інформацію. Компанія наголосила, що ніколи не запитує фрази відновлення або приватні ключі.
Один користувач X написав про цю проблему за день до того, як Keystone підтвердила атаку. «Просто хочу попередити всіх, бо на 99% переконаний, що ваша база даних клієнтів, можливо, зазнала витоку. Мені зателефонували з підробленого номера SPVM у Монреалі, і той чоловік намагався обдурити мене за допомогою соціальної інженерії», — написав користувач X під ніком OG Degen. Клієнтам слід самостійно перевіряти повідомлення через офіційний веб-сайт Keystone, а не переходити за несподіваними посиланнями.
Безпека апаратних гаманців зазнала чергового удару у 2026 році
Оприлюднення інформації компанією Keystone відбулося після складного року для виробників апаратних гаманців. Компанія Coldcard зіткнулася з серйозною помилкою, пов’язаною зі слабкою випадковістю генерації початкових фраз, що призвело до значних оціночних збитків, тоді як компанія Ledger зіткнулася з повідомленнями про підроблені пристрої, що розповсюджувалися через посередника.
Компанії Trezor і Safepal також повідомили про витоки інформації про клієнтів, пов’язані з використанням сторонніх систем виконання замовлень або обробки замовлень. На відміну від інцидентів, пов’язаних із компрометацією фраз відновлення, ці витоки насамперед створили можливості для фішингу та підробки особи.
Що стосується Keystone, то, за повідомленнями, криптографічні засоби захисту витримали випробування. Тривожним питанням залишається те, чи отримала особиста інформація клієнтів аналогічний рівень захисту.

Компанія Ledger викриває приховані шпигунські імпланти, а Mediamarkt припиняє продаж гаманців на тлі повідомлень про втручання та непідтверджених збитків у розмірі 93 млн доларів.
Читати: Mediamarkt призупинив продажі імплантату «Ledger Spy» через скандал

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.