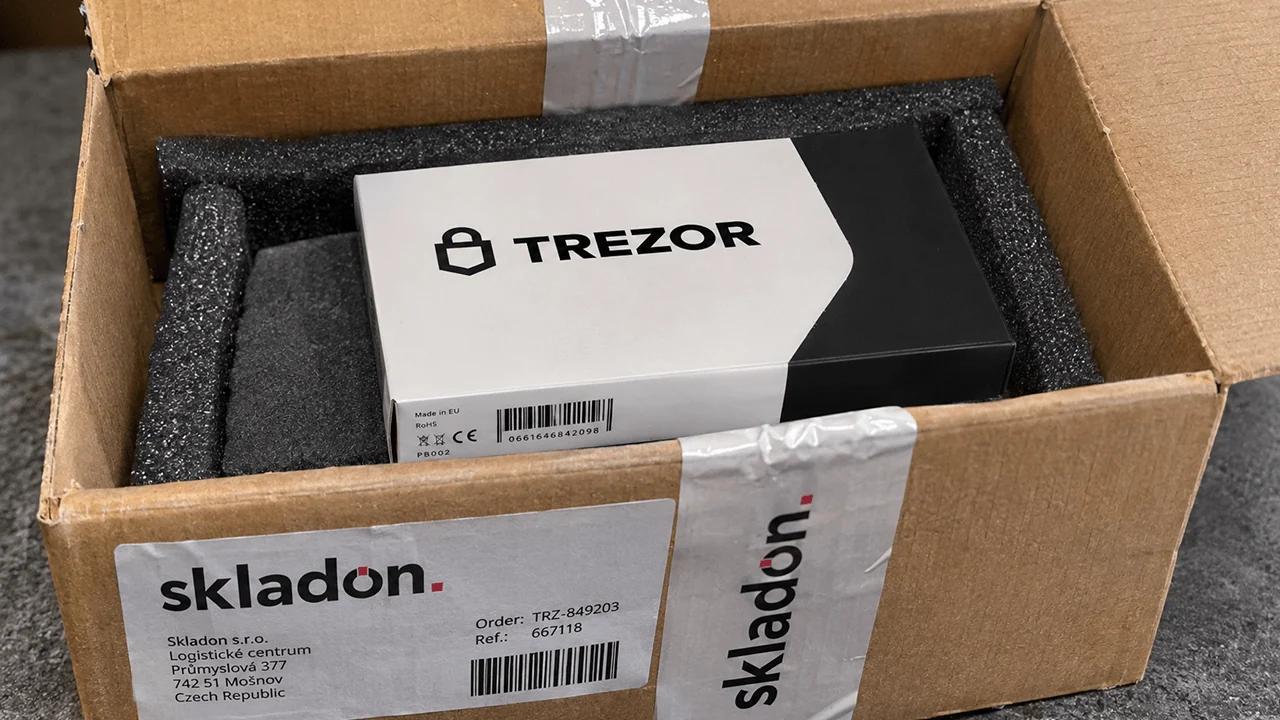
Виробник апаратних гаманців Trezor повідомив у понеділок, 16 листопада 2026 року, що внаслідок порушення безпеки у його партнера з доставки Skladon були викриті особисті дані, пов’язані з приблизно 27 000 замовлень клієнтів, що потенційно ставить власників криптовалюти під загрозу цілеспрямованих фішингових атак та фізичних загроз безпеці.
Хакери атакували партнера Trezor з доставки, зливши дані покупців гаманців
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- За повідомленнями, зловмисники викрали імена, адреси, номери телефонів, електронні адреси та інформацію про покупки з приблизно 27 000 замовлень Trezor.
- Компанія Trezor підтвердила, що її гаманці, фрази відновлення та внутрішні системи не зазнали компрометації.
- Компанія скорочує термін зберігання даних та запроваджує анонімне отримання замовлень у 18 європейських країнах.
Trezor підтверджує витік даних у Skladon та попереджає про цілеспрямовані шахрайські атаки
Несанкціоноване вторгнення сталося 7 листопада, хоча компанія Skladon повідомила виробника апаратних гаманців лише 15 листопада. Наступного дня Trezor публічно оприлюднив інформацію про інцидент, пояснивши, що розслідування триває.
Скомпрометовані записи стосуються замовлень, розміщених у період з 9 серпня по 7 листопада 2026 року. Серед викраденої інформації — повні імена клієнтів, номери телефонів, адреси доставки, адреси електронної пошти, дати покупок, назви товарів та ціни. Оскільки Skladon здійснює міжнародні доставки, інцидент охоплює кілька країн, хоча клієнти зі США не постраждали.
Ця новина з’явилася після попереднього випадку витоку даних у Trezor, пов’язаного зі стороннім партнером — компанією Shipmonk. Важливо, що компанія Trezor наголосила: під час останнього вторгнення не було проникнення в її інфраструктуру, а криптовалютні гаманці клієнтів не зазнали шкоди. Фрази відновлення, PIN-коди та парольні фрази не були викрадені, оскільки ані Trezor, ані Skladon не володіють цією інформацією.
Проте викрадена інформація викликає серйозні занепокоєння щодо конфіденційності та створює ризик фішингу та атак типу «wrench». Злочинці, озброєні справжніми даними про покупки, можуть видавати себе за представників компанії, створювати переконливі запити до служби підтримки або виявляти осіб, які потенційно володіють криптовалютою.
Деякі клієнти вже повідомили про підозрілі телефонні дзвінки після інциденту. Trezor попередив, що шахрайські повідомлення можуть надходити через електронну пошту, SMS, звичайну пошту або небажані дзвінки.
«Ставтеся до будь-якого несподіваного дзвінка, SMS, електронного листа або листа щодо вашого замовлення як до підозрілого та будьте пильні щодо потенційних ризиків для вашої фізичної безпеки», — попередив Trezor у своєму повідомленні на X.
Постраждалі клієнти, особисті дані яких залишаються ідентифікованими, отримали повідомлення електронною поштою. Однак із меншою групою клієнтів, які придбали пристрої в період з 9 по 14 серпня, неможливо зв’язатися безпосередньо, оскільки їхні дані були раніше знеособлені.
Виробник апаратних гаманців порадив клієнтам звертатися до служби підтримки виключно через офіційний веб-сайт і ніколи не розголошувати резервні копії гаманців. Усі, хто отримує реальні фізичні погрози, повинні звернутися до місцевих правоохоронних органів.
Поява послуги «Anonymous Pickup» на тлі посилення Trezor заходів захисту приватності
Поряд із оприлюдненням інформації компанія Trezor звернула увагу на свою послугу Анонімне отримання, розроблену з початку 2026 року і доступну наразі у 18 європейських країнах. Ця послуга дозволяє клієнтам купувати апаратні гаманці, використовуючи псевдонім та адресу електронної пошти, і забирати свої замовлення з призначених поштових скриньок або пунктів видачі, не розкриваючи адреси проживання чи номери телефонів.
Посилки надходять у упаковці без логотипу, а коди для отримання полегшують їх отримання. У Німеччині діє модифікована схема, що вимагає ідентифікації, хоча вказати домашню адресу не потрібно. «Анонімне отримання тепер доступне у більшості країн Європи», — написав Trezor на X.
Виробник апаратних гаманців додав:
«Не потрібно вказувати справжнє ім’я, домашню адресу чи номер телефону. Для замовлення гаманця та його конфіденційного отримання у вибраному пункті видачі достатньо лише дійсної електронної адреси».
Trezor також скорочує термін зберігання інформації про клієнтів з 90 до 45 днів і вимагає від партнерів з доставки дотримання аналогічних стандартів. Компанія планує подальше скорочення та переглядає вимоги до безпеки сторонніх постачальників послуг.
Цей останній інцидент стався після попереднього витоку даних у 2026 році, пов’язаного з одним із постачальників електронної пошти Trezor — компанією Brevo, — під час якого були оприлюднені адреси розсилки новин, що підкреслило постійні вразливості серед зовнішніх постачальників послуг. Компанія повідомила відповідний орган з захисту даних і пообіцяла надати додаткову інформацію, коли слідчі встановлять повний масштаб порушення.
Хоча цифрові активи клієнтів залишаються захищеними, останній інцидент із Trezor викриває стійку слабкість у самостійному зберіганні криптовалюти: апаратні гаманці можуть захищати приватні ключі, але дані про доставку все одно можуть пов’язувати їхніх власників із фізичними адресами, за якими їх можна ідентифікувати. Ніхто не хоче отримувати небажані пропозиції та візити від зловмисників, а саме це і приваблює така інформація.
Деякі користувачі залишилися незадоволені повідомленням Trezor. «Чому я отримую послуги сторонніх постачальників, хоча роблю замовлення на ОФІЦІЙНОМУ веб-сайті?» — запитав один із користувачів у темі, присвяченій розкриттю інформації. «Компанії нашого розміру та з глобальним охопленням не можуть ефективно працювати без сторонніх постачальників послуг», — відповіла Trezor на акаунт у X.
Виробник гаманців додав:
«Наша мета — якомога більше процесів здійснювати внутрішньо, але самостійно виконувати кожну частину бізнесу нереально. Skladon — один із партнерів, який доставляє замовлення Trezor, і вони зберігають лише те, що необхідно для доставки вашої посилки».

Coinone повідомила про витік даних клієнтів, що містять конфіденційну інформацію, у той час як черговий інцидент, пов’язаний із безпекою криптовалют, викликає нові побоювання.
Читати: Витік даних Coinone: стали доступними паролі й дані клієнтів

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРJamie RedmanNews Lead
Джеймі Редман — керівник новин у Bitcoin.com News і журналіст у сфері фінансових технологій, що базується в Массачусетсі.