Компанія Trezor повідомила про виявлення трьох підроблених гаманців Safe 5, скорочення кількості дистриб’юторів приблизно на 80% та оновлення прошивки, що блокує виявлені імпланти. Покупцям CryptoBilis все ж слід перевести кошти на нові гаманці, а пристрої, придбані починаючи з березня, підлягають заміні.
Trezor підтвердила шпигунські модулі у 3 гаманцях і -80% дистриб’юторів
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Компанія Trezor заявила, що не отримувала повідомлень про втрату коштів клієнтів через ці імпланти.
- Прошивка версії 2.13.1 не може захистити фрази відновлення, записані до її встановлення.
- Право на заміну поширюється на пристрої CryptoBilis, придбані починаючи з березня.
Trezor детально розповідає про зміни у прошивці та перелік дистриб’юторів
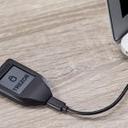
12 листопада виробник апаратних гаманців Trezor повідомив, що три пристрої Safe 5, придбані у CryptoBilis — колишнього авторизованого дистриб’ютора в Південно-Східній Азії, — містили несанкціоновані апаратні імпланти. У дописі в блозі, присвяченому розслідуванню, компанія детально описала оновлення прошивки та введення більш суворих заходів контролю за дистрибуцією. За словами компанії, версія 2.13.1, випущена 11 листопада, запобігає перехопленню інформації виявленими імплантатами завдяки оновленню програмного забезпечення, яке керує пристроєм.
Усі три уражені пристрої були придбані в період з 20 серпня по 23 вересня безпосередньо у CryptoBilis або через її магазини на Tokopedia та Shopee. Trezor дослідила перший виявлений імплант у Safe 5 у своїй лабораторії та ідентифікувала ще два за фотографіями власників. Сорок вісім клієнтів звернулися до компанії, яка перевіряла їхні пристрої у своїй лабораторії або за допомогою наданих ними фотографій.
Компанія заявила:
«Ми скоротили нашу мережу дистриб’юторів приблизно на 80%».
Плани щодо скорочення мережі дистриб’юторів з’явилися в жовтні, і зараз Trezor характеризує виключених партнерів як надійних, які не становлять безпосередньої загрози. Решта продавців повинні відповідати більш суворим вимогам щодо постачання, зберігання та доступу до пристроїв.
Приховані плати перехоплювали секретні дані гаманців
Усередині Safe 5 несанкціонований імплант розташований між екраном та головною платою — основною друкованою платою пристрою, що з’єднує електронні компоненти. Згідно з аналізом Trezor, він копіює відображену інформацію, не змінюючи прошивку або Secure Element — спеціальний захисний чіп. Додаткова плата записує слова для відновлення під час створення або відновлення гаманця, а також відображувані парольні фрази — додаткові секретні дані, що використовуються для доступу до окремих гаманців.
Імплант шифрує отримані дані та надсилає їх через мобільну мережу на сервер, яким керують зловмисники. У разі відсутності сигналу він зберігає дані та продовжує спроби, доки передача не відбудеться. У Trezor зазначили, що імплант працює так само, як і ті, що були виявлені в деяких пристроях Ledger. У випадку з Ledger зловмисники придбали оригінальні пристрої, модифікували їх і знову виставили на продаж через посередників у Південно-Східній Азії.
У жовтні компанія Ledger підтвердила наявність несанкціонованого апаратного імплантату в гаманці одного з постраждалих клієнтів. Виявлені компанією Trezor факти обмежувалися пристроями Safe 5, придбаними у CryptoBilis. Перевірка пристроїв інших регіональних посередників не виявила слідів втручання, і компанія не повідомила про підтверджені випадки імплантатів в інших моделях.
Покупцям CryptoBilis все ще потрібні нові гаманці
Хоча оновлення блокує перехоплення даних виявленими імплантатами, резервні копії гаманців, що були раніше скомпрометовані, залишаються вразливими. Trezor продовжує радити покупцям CryptoBilis переказувати кошти на новостворені гаманці, оскільки заміна апаратного забезпечення з подальшим використанням тієї самої фрази відновлення не усуває цю вразливість. Власникам пристроїв, щодо яких є підозри у втручанні, було рекомендовано зберегти їх та утриматися від налаштування або використання до отримання вказівок від служби підтримки.
Право на заміну поширюється на всі моделі, придбані у CryptoBilis починаючи з березня. Обмеження щодо доставки можуть зумовити необхідність вибору іншої моделі з відшкодуванням різниці в ціні, доставку в іншу країну або повернення коштів. Клієнтів попросили організувати заміну через офіційну службу підтримки Trezor, а покупцям, які мають сумніви, також рекомендували перевірити походження свого пристрою.
Trezor попередив, що шахраї можуть видавати себе за співробітників, які пропонують заміну або повернення коштів, і ще раз наголосив, що компанія ніколи не запитує фрази відновлення. Компанія продовжує співпрацювати з SEAL 911 — службою екстреного реагування Security Alliance на інциденти, пов’язані з криптовалютами. Вона також пообіцяла винагороду клієнту, який першим повідомив про імплант.

Дізнайтеся, чому Trezor є незамінним для справжнього володіння біткойнами, а також про ризики, пов’язані з довірою бірж щодо ваших цифрових активів.
Читати: Trezor: Якщо у вас немає ключів, ви не є власником біткойнів

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРKevin Helms
Кевін Гелмс — журналіст у сфері криптовалют, який спеціалізується на біткоїні, регулюванні блокчейну та глобальних ринках цифрових активів.