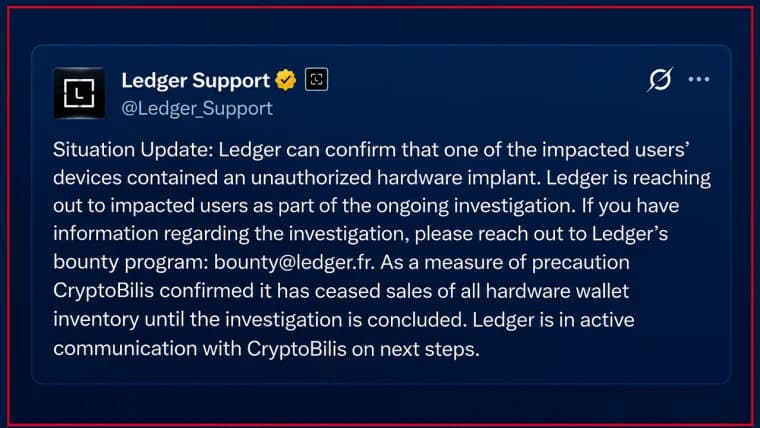
Виробник апаратних гаманців для криптовалют Trezor попередив клієнтів про пристрій, який, ймовірно, зазнав вторгнення і продавався через колишнього офіційного дистриб’ютора, пов’язаного з нещодавнім скандалом щодо безпеки гаманців Ledger, що викликало побоювання, що ця витончена атака могла зачепити декількох виробників.
Trezor: після інциденту Ledger на $93 млн можливий злом апаратних гаманців
АВТОР

ПОДІЛИТИСЯ
Основні висновки
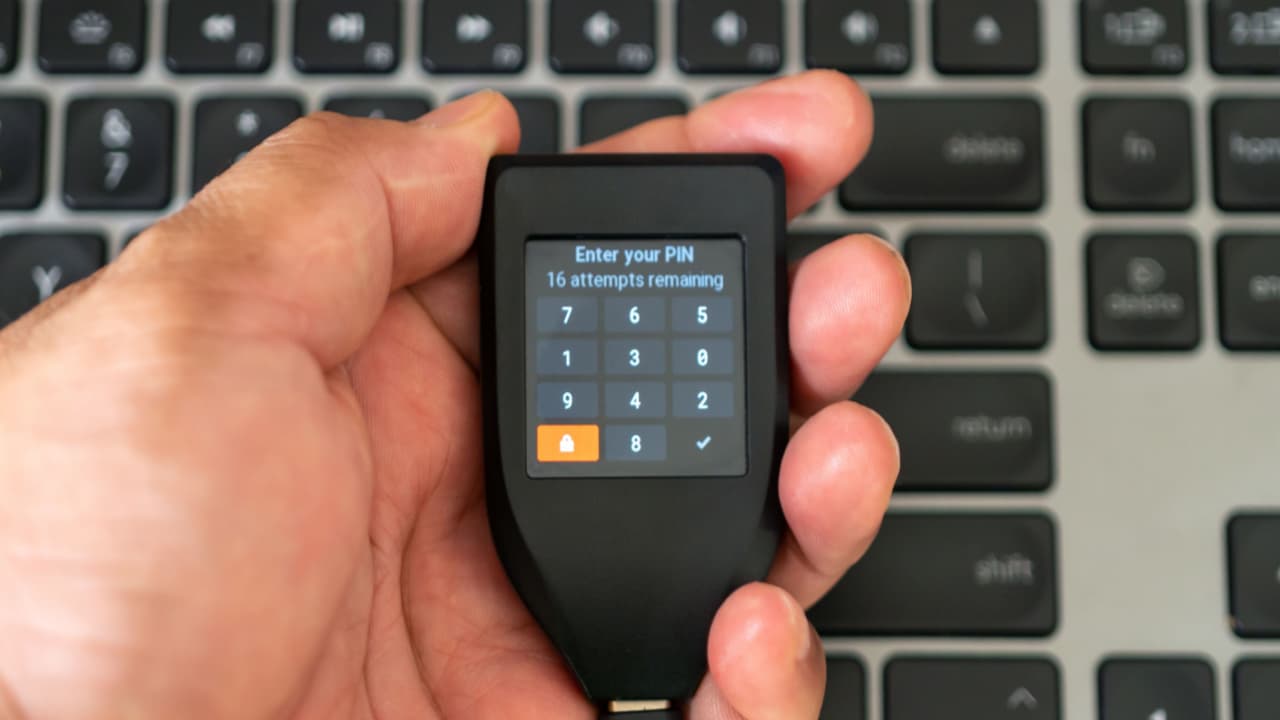
- Компанія Trezor повідомила про підозру на наявність шкідливого апаратного імплантату в гаманці Safe 5, придбаному у колишнього офіційного дистриб’ютора CryptoBilis, що потенційно може призвести до витоку фраз відновлення користувачів.
- Це відкриття стало наслідком скандалу з безпекою гаманців Ledger на суму 93 мільйони доларів, пов’язаного зі скомпрометованими пристроями, що розповсюджувалися через CryptoBilis, що змусило Trezor суттєво скоротити свою мережу дистриб’юторів.
- Компанія Trezor закликала клієнтів, які придбали пристрої у CryptoBilis з березня 2026 року, перенести свої кошти на нові гаманці з новими фразами відновлення, поки триває розслідування.
У п’ятничному повідомленні компанія Trezor зазначила, що її команда з безпеки отримала достовірне повідомлення про шкідливий апаратний імплант у гаманці Trezor Safe 5, придбаному у CryptoBilis — колишнього авторизованого дистриб’ютора в Південно-Східній Азії, який також був причетний до інциденту з Ledger.
Уражений пристрій було придбано в серпні через індонезійську платформу електронної комерції Tokopedia, а клієнт повідомив про виявлення Trezor 28 жовтня.
За даними Trezor, імплант складається з додаткової друкованої плати, встановленої між основною платою гаманця та екраном, оснащеної модулем стільникового зв’язку та антеною. Пристрій, як стверджується, фіксує інформацію, що відображається на екрані, зокрема фразу відновлення гаманця, та передає її через мобільну мережу під час підключення до джерела живлення.
Компанія Trezor заявила, що переглянула фотографії та опитала клієнта, але ще не провела фізичного огляду пристрою. Компанія вважає це повідомлення достовірним, очікуючи на лабораторну перевірку.
За словами компанії, про викрадення коштів у клієнтів Trezor у зв’язку з підозрою на злом не повідомлялося.
Виявлення Trezor стало продовженням історії з Ledger
Це відкриття стало наслідком серйозного інциденту з безпекою, пов’язаного з конкурентом — виробником апаратних гаманців Ledger, який 9 жовтня розпочав розслідування щодо збитків клієнтів після того, як з’явилися повідомлення про те, що пристрої, розповсюджені через CryptoBilis, були фізично модифіковані.
Згодом Ledger підтвердила, що деякі пристрої були скомпрометовані в результаті складної атаки на ланцюжок постачання, а збитки користувачів у криптовалюті, за повідомленнями, оцінюються в 93 мільйони доларів.
Як раніше повідомляв Bitcoin.com News, компанія Trezor відреагувала на скандал з Ledger, оголосивши про плани різкого скорочення мережі авторизованих дистриб'юторів з 1 січня 2027 року з метою посилення контролю над розповсюдженням своїх пристроїв.
На той час Trezor стверджувала, що не має доказів компрометації пристроїв під власним брендом. Однак компанія вже 9 жовтня анулювала авторизацію CryptoBilis і розпочала розслідування щодо продуктів, які потенційно могли бути уражені.
Ledger пов’язав цю масштабну операцію з високоорганізованою злочинною групою, яка, за повідомленнями, витратила мільйони доларів на організацію атаки. Виробник також зазначив, що перевірив зразки зі своїх власних запасів, але не виявив уражених пристроїв.
Trezor не встановив, чи підозрювана атака на його пристрої була здійснена тими самими зловмисниками, що й у випадку з Ledger.
Компанія закликає всіх, хто придбав пристрій Trezor у CryptoBilis з березня 2026 року, негайно перенести свою криптовалюту в новий гаманець із щойно згенерованою фразою відновлення. Просте відновлення існуючої фрази відновлення потенційно скомпрометованого гаманця на іншому пристрої не усуне ризик.
Клієнтам, які ще не ініціалізували свої пристрої, не рекомендується їх використовувати. Trezor зазначив, що постраждалі покупці мають право на заміну пристрою, який буде надіслано безпосередньо компанією, або на ваучер, що покриває вартість нового гаманця.
Компанія наголосила, що її попередження стосується всіх моделей Trezor, придбаних через CryptoBilis, хоча про підозру на імплантат повідомлялося лише щодо одного пристрою Safe 5.
Trezor зазначила, що не отримувала подібних повідомлень щодо інших дистриб’юторів і координує свої дії з компанією Ledger та дослідниками у сфері безпеки в міру продовження розслідування.
Як повідомляється, злодії, які викрали криптогаманець Ledger, викрали 4,9 млн доларів у шахраїв, що займаються фейковими завданнями, у той час як криза з апаратним забезпеченням поглибилася, набувши нового повороту.
Читати: Злодіям, що крадуть криптогаманці, загрожують крадіжки у них самих

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРAndrew Hayward
Ендрю є керівним редактором Bitcoin.com News.