На тлі скандалу навколо апаратного гаманця Ledger, який викликав підозри щодо того, що сторонній роздрібний продавець розповсюджував підроблені пристрої, конкурент — виробник апаратних гаманців Trezor — оголосив, що з 1 січня 2027 року анулює ліцензії окремих дистриб’юторів.
Trezor скорочує мережу дистриб'юторів після інциденту Ledger на $93 млн
АВТОР

ПОДІЛИТИСЯ

Основні висновки
- Trezor скорочує мережу авторизованих дистриб'юторів з 1 січня 2027 року, мотивуючи це бажанням мати менше партнерів та більший контроль над тим, як його апаратні гаманці потрапляють до споживачів.
- Це рішення було прийнято після інциденту з безпекою, що стався 9 жовтня у компанії Ledger, під час якого зловмисники, як стверджується, підробили пристрої, що продавалися через стороннього дистриб’ютора, що призвело до збитків, які, за оцінками, становлять 93 мільйони доларів.
- Компанія Trezor стверджує, що немає доказів того, що її власні пристрої були скомпрометовані, і описує реорганізацію мережі дистриб'юторів як запобіжний захід на тлі зростаючої занепокоєності щодо безпеки ланцюга постачання апаратних гаманців.
Trezor посилює контроль над своєю дистриб'юторською мережею після інциденту з безпекою у Ledger
Головний комерційний директор Trezor Денні Сандерс повідомив про рішення компанії скоротити програму авторизованих дистриб'юторів, опублікувавши в X офіційний лист, розісланий обраним партнерам. Цей крок має на меті посилити контроль над ланцюгом постачання та забезпечити можливість ретельного відстеження шляху кожного пристрою від виробника до клієнта.
«Нещодавня атака на ланцюг постачання іншого бренду апаратних гаманців підтвердила те, що ми завжди знали. Апаратний гаманець настільки безпечний, наскільки безпечним є шлях, яким він проходить до свого власника, і кожен пристрій, який проходить через руки, які ми не можемо належним чином перевірити, ставить під загрозу чиїсь заощадження», — йдеться у листі Trezor до дистриб’юторів.
У листі також зазначається:
«Тому ми прийняли важке рішення значно скоротити нашу мережу дистриб’юторів — настільки, щоб ми могли ретельно перевіряти кожного партнера, що залишиться».
Інцидент із Ledger на суму 93 мільйони доларів кидає тінь на безпеку апаратних гаманців
Рішення Trezor стало наслідком порушення безпеки Ledger, яке стало відомо 9 жовтня 2026 року. Згідно з повідомленнями, зловмисники організували складну атаку на фізичний ланцюжок постачання, нібито впаюючи приховані апаратні імплантати в пристрої, що розповсюджувалися через стороннього дистриб’ютора, при цьому збитки, за оцінками, сягнули 93 мільйонів доларів.
У листі Trezor підтверджується, що партнерські відносини з конкретними дистриб’юторами офіційно припиняться 1 січня 2027 року, при цьому наголошується, що це рішення не свідчить про будь-яке порушення безпеки систем або апаратних пристроїв компанії. «Дозвольте висловитися дуже чітко: немає жодного доказу того, що пристрої Trezor були скомпрометовані. Це превентивний крок, зроблений з надзвичайною обережністю», — пояснюється в листі компанії.
Рік невдач у сфері безпеки
Для виробників апаратних гаманців цей рік видався жахливим: сталося майже десяток інцидентів, пов’язаних із витоками даних, розкриттям інформації про введення лазерних помилок, помилкою ентропії прошивки, а тепер ще й останнім інцидентом у ланцюгу постачання. Крім того, у серпні компанія Trezor зазнала витоку даних, пов’язаного зі стороннім постачальником логістичних послуг, внаслідок чого були оприлюднені особисті дані десятків тисяч клієнтів.
Що стосується безпеки ланцюга постачання, Trezor визнає, що забезпечення цілісності своєї дистрибуційної мережі залишається постійним викликом.
«Забезпечення безпеки ланцюга поставок — це безперервний процес, тому ми підвищуємо вимоги до кожного партнера, який продовжує співпрацювати з Trezor, запроваджуючи оновлену правову базу та більш ретельні перевірки щодо джерел постачання, зберігання та поводження з пристроями. Ми вимагаємо більшої відповідальності від усіх учасників ланцюга, включаючи нас самих», — йдеться у листі компанії.
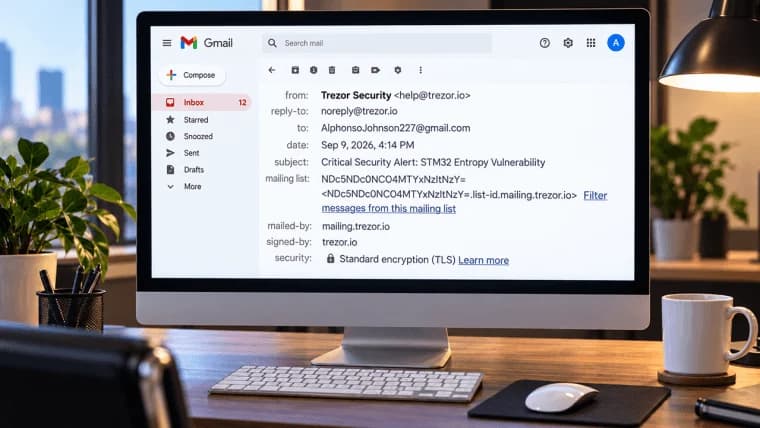
Компанії Trezor, Bitbox та Cointracking попередили користувачів після того, як внаслідок зломu спільного провайдера електронної пошти почалися фішингові атаки, спрямовані на криптовалюту.
Читати: Хакери захопили контроль над електронною поштою Trezor та Bitbox, щоб атакувати користувачів криптовалют

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.