П'ятирічна вразливість у апаратних гаманцях Coldcard стала причиною судового позову проти виробника Coinkite після того, як зловмисники, як стверджується, викрали біткойни на суму понад 140 мільйонів доларів. У запропонованому колективному позові стверджується, що пристрої генерували передбачувані фрази відновлення, що наражало клієнтів на ризик крадіжки.
Coinkite засудили через вразливість Coldcard: викрали $140 млн BTC
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Компанія Coinkite стикається з колективним позовом, у якому стверджується, що збитки у біткойнах становлять понад 140 мільйонів доларів.
- Прошивка Coldcard, як стверджується, генерувала передбачувані фрази відновлення протягом більше п'яти років.
- Bitcoin.com News звернувся до Coinkite з приводу позову, але на момент публікації відповіді не отримав.
Проблеми з безпекою Coldcard стали причиною позову на суму 140 млн доларів
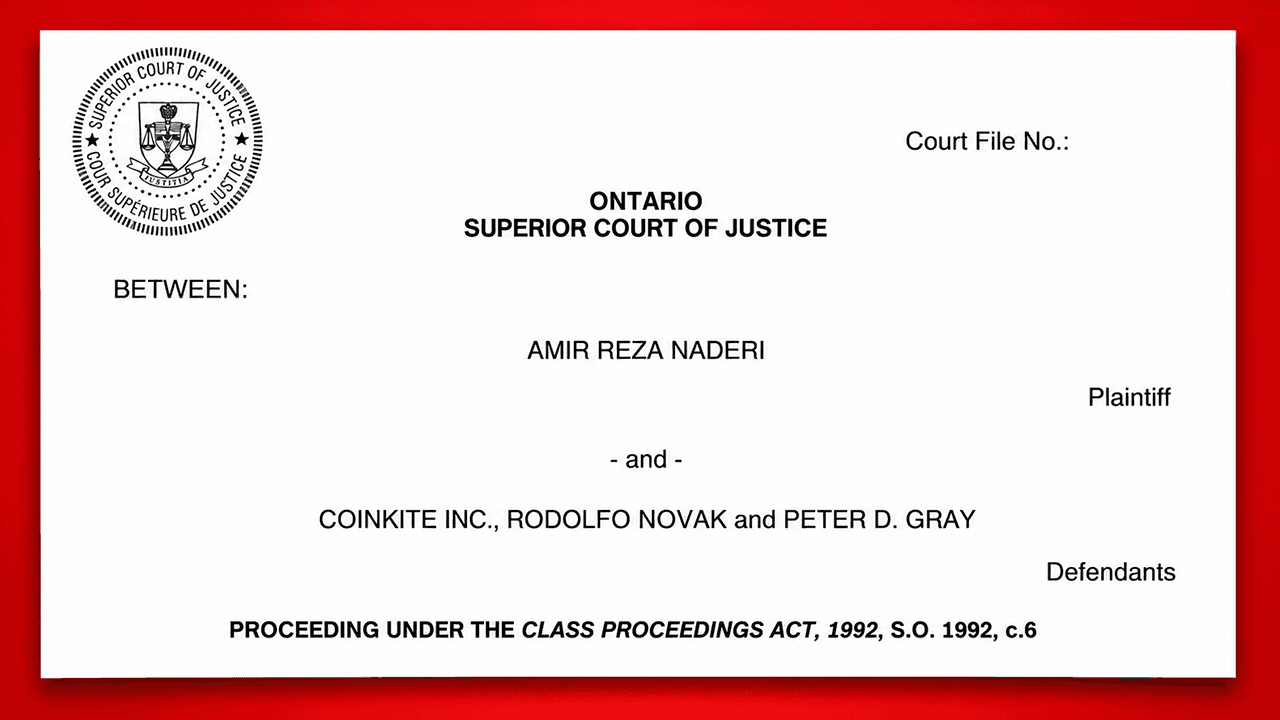
У колективному позові, поданому 11 вересня 2026 року до Вищого суду справедливості провінції Онтаріо, в якості відповідачів зазначені компанія Coinkite Inc. з Торонто та її співзасновники Родольфо Новак і Пітер Д. Грей. Позивач Амір Реза Надері, мешканець Лос-Анджелеса, стверджує, що дефектне оновлення прошивки, випущене в березні 2021 року, поставило під загрозу безпеку гаманців Coldcard протягом понад п’яти років.
У позові зазначено, що пристрої містили вразливість, яка «підривала саму суть та функціональність пристрою». Гаманці Coldcard призначені для захисту біткойнів шляхом генерації секретних фраз відновлення, які зазвичай називають «сід-фразами». Ці слова дозволяють власникам відновити свої кошти у разі втрати або пошкодження пристроїв.
Однак у позові стверджується, що програмне забезпечення генерувало передбачувані фрази замість справді випадкових, що давало зловмисникам можливість відтворити приватні ключі, не маючи фізичного доступу до гаманців.
Одна помилка у прошивці — тисячі вразливих гаманців
Імовірна проблема виникла через «помилку інтеграції збірки та зв’язку», яка призвела до того, що уражені пристрої використовували програмний генератор Yasmarang від Micropython замість передбаченого апаратного генератора випадкових чисел. Простіше кажучи, пристрої, як повідомляється, створювали коди безпеки, які було набагато легше вгадати, ніж обіцяли клієнтам.
Зловмисники почали використовувати цю вразливість 30 липня 2026 року, нібито викравши приблизно 594 BTC на суму 38 мільйонів доларів лише за 25 хвилин. Наступні крадіжки збільшили оціночні збитки за позовом понад 140 мільйонів доларів. Надері стверджує, що 6 серпня він особисто втратив 1,22940052 BTC, вартістю приблизно 79 764 доларів, внаслідок несанкціонованих переказів.
У позові також стверджується, що інженер з біткойнів Джеймс О'Берн попередив Coinkite про цю вразливість у травні 2025 року, більш ніж за рік до початку крадіжок.
Позивачі вимагають відшкодування збитків, оскільки Coinkite опинилася під пильною увагою
Виробник криптогаманців Coinkite публічно повідомив про вразливість 30 липня та випустив виправлену прошивку наступного дня. Однак сама лише інсталяція оновленого програмного забезпечення не могла захистити раніше згенеровані фрази відновлення. Клієнтам також потрібно було створити нові та перевести свої біткойни. У позові стверджується, що Coinkite не повідомила безпосередньо постраждалих клієнтів, незважаючи на те, що мала їхні контактні дані.
У позові також оскаржуються договірні обмеження відповідальності компанії, стверджуючи, що закони про захист прав споживачів мають перевагу над положеннями, що обмежують позови та компенсацію. Пропонована група позивачів охоплює покупців пристроїв Coldcard Mk2, Mk3, Mk4, Mk5 та Q для особистого користування. Позивачі вимагають відшкодування збитків, штрафних збитків та інших заходів правового захисту.
Справа залишається на стадії запропонованого колективного позову, і викладені в ній твердження ще не були підтверджені в суді. Жодних збитків поки що не присуджено. Для постраждалих клієнтів головне питання полягає в тому, чи можна притягнути до фінансової відповідальності компанію, яка продає засоби захисту від крадіжки біткойнів, якщо її власне програмне забезпечення для безпеки, як стверджується, відкриває зловмисникам доступ до коштів.
Bitcoin.com News звернувся до Coinkite за коментарем щодо позову та висунутих у ньому звинувачень. На момент публікації компанія не надала відповіді, але будь-яка заява, отримана згодом, буде додана до цього матеріалу.
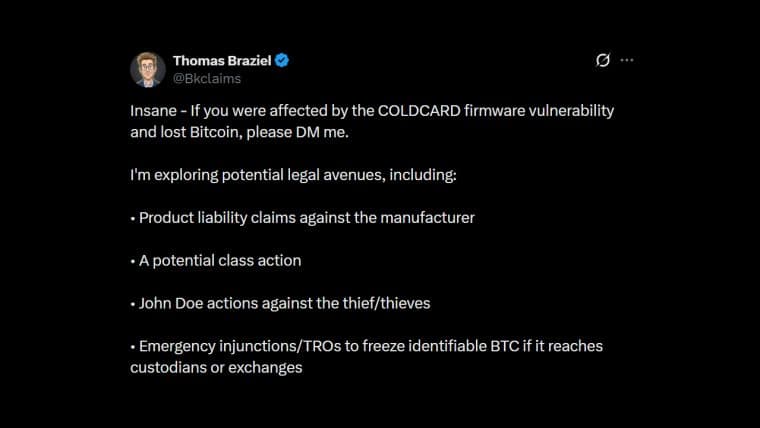
Компанія Coinkite може зіткнутися з судовими позовами після того, як користувачі втратили понад 88 мільйонів доларів через вразливість у її апаратному гаманці Coldcard.
Читати: Coinkite загрожує колективний позов через помилку в біткойн-гаманці, яка обійшлася користувачам у понад 1 300 BTC

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.