Зловмисний сервер біткойн-гаманця міг непомітно замінити законний платіж на транзакцію зловмисника, а потім чекати, поки власник схвалить крадіжку. Останнє оновлення безпеки Electrum усуває цю вразливість після того, як зловмисники скористалися нею та викрали кошти.
Атака на гаманець Electrum маскувала крадіжку біткоїнів під комісію
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Electrum 4.8.3 виправляє вразливість високого рівня небезпеки, яка дозволяла зловмисним серверам підміняти транзакції з біткойнами.
- Electrum підтвердив повідомлення про користувача, який втратив кошти після збільшення комісії за транзакцію.
- Користувачам Electrum слід негайно оновити програму та перевіряти адреси призначення перед підписанням транзакцій.
Зловмисні сервери перетворюють підвищення комісії за біткойн-транзакції на крадіжку
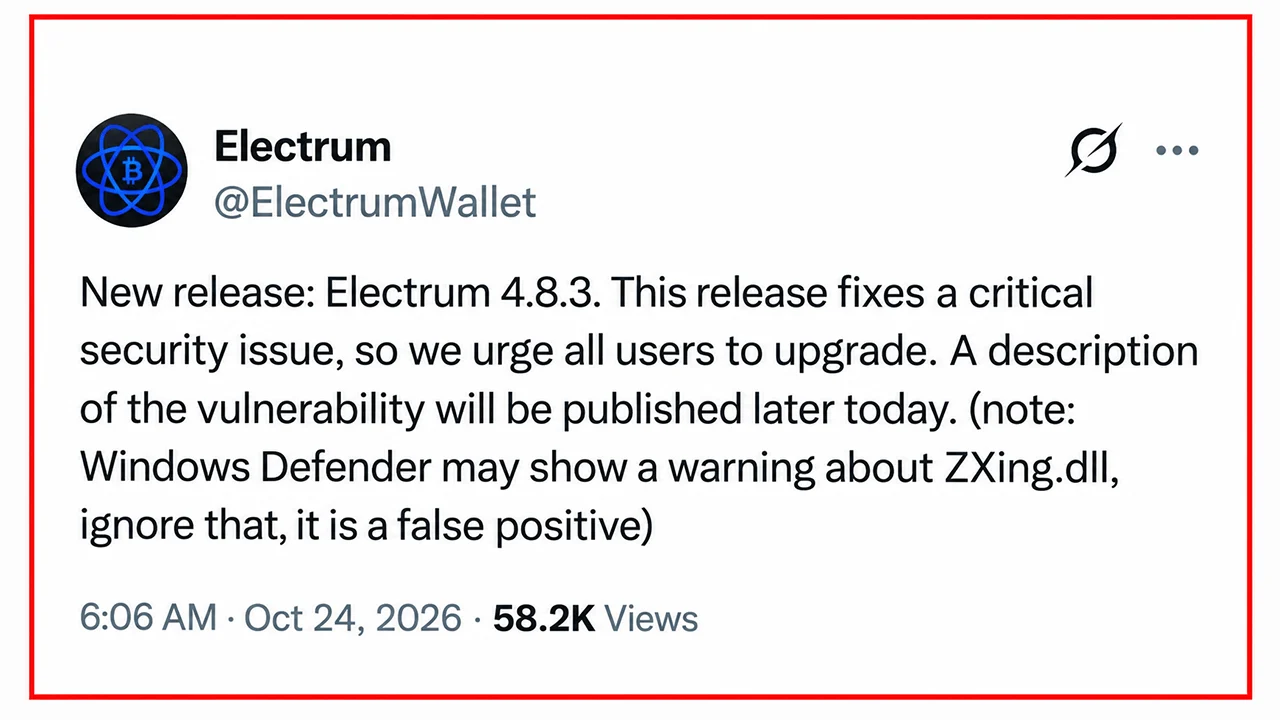
У суботу Electrum випустив версію 4.8.3, закликавши користувачів негайно оновити програму після того, як розробники виявили, що зловмисні сервери експлуатували вразливість високого рівня серйозності, яка впливала на всі попередні версії. Ця вразливість, задокументована в повідомленні GitHub GHSA-6jp4-8v48-cc5v, використовувала спосіб, у який цей полегшений гаманець Bitcoin обробляє непідтверджені транзакції.
Electrum покладається на зовнішні сервери для отримання історії транзакцій, розрахунку комісій та трансляції платежів. Хоча програма самостійно перевіряє підтверджені транзакції, старі версії приймали певні непідтверджені транзакції без перевірки їхніх підписів. Зловмисники перетворили цю особливість на пастку.
Зламаний сервер міг перехопити законний платіж, заблокувати його трансляцію та замінити його шахрайською транзакцією, що перенаправляла кошти на контрольовану зловмисником біткойн-адресу. Замінена транзакція містила недійсні підписи, проте Electrum відображав її як звичайний платіж, що очікує на підтвердження.
Чотири збіжні символи допомагають приховати атаку
Ця хитрість ставала небезпечною, коли користувачі намагалися збільшити комісію за транзакцію за допомогою функції «Replace-By-Fee» (RBF). Замість того, щоб збільшити комісію за свій початковий платіж, жертви могли ненавмисно підписати підмінену транзакцію, тим самим дозволивши переказ своїх власних біткойнів зловмиснику.
Обман йшов ще далі. Зловмисники генерували адреси одержувачів, останні чотири символи яких збігалися з адресою призначення, що робило швидке порівняння адрес менш ймовірним для виявлення підміни. Одна шахрайська транзакція навіть мала нульову комісію, що, очевидно, спонукало жертву ініціювати саме те коригування комісії, яке було необхідне для завершення крадіжки.
Розробники отримали два приватні повідомлення. 11 жовтня користувач dannydeezy повідомив про заміну транзакції, хоча механізм підвищення комісії не був до кінця зрозумілий. 18 жовтня Raju-K12 повідомив про втрату коштів після затвердження підвищення комісії. Друге повідомлення підтвердило, що атака не була лише теоретичною.
Electrum 4.8.3 блокує підміну транзакцій
Патч, впроваджений через коміт 90fe308, вимагає від Electrum перевіряти підписи для непідтверджених транзакцій, що витрачають монети, які належать гаманцю. Шахрайські транзакції з недійсними підписами відхиляються ще до того, як потрапляють до локальної історії гаманця. Користувачам, які використовують версії, старші за 4.8.3, слід завантажувати оновлення виключно з сайту electrum.org та перевіряти його криптографічні підписи.
До оновлення користувачам слід ретельно перевіряти кожну адресу призначення та суму платежу перед підписанням, у тому числі під час коригування комісій. Ті, хто підключається виключно до надійних, самостійно розміщених серверів Electrum, не наражаються на цю конкретну атаку, пов’язану з сервером.
Цей інцидент виявляє цікаве протиріччя: гаманець, розроблений для захисту приватних ключів, все ж може бути зманіпульований таким чином, щоб вимагати цілком дійсного підпису для платежу, який його власник ніколи не мав наміру здійснювати.

В результаті зломu системи компанії Keystone, що стався 24 жовтня, була розкрита інформація про клієнтів, що стало черговим випадком порушення безпеки апаратних гаманців у 2026 році.
Читати: Витік даних гаманця Keystone: адреси покупців доступні шахраям

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.