Вразливість у системі безпеки Web3Auth змусила постачальника гаманців Cosmos — компанію Keplr — призупинити вхід через облікові записи Google та Apple після витоку приватних ключів, що спричинило масові несанкціоновані транзакції. Експерти з блокчейну відстежили перекази на суму понад 6 мільйонів доларів, хоча операції з відновлення ускладнюють визначення фактичної суми викрадених коштів.
Злом гаманця Keplr спричинив перекази на $6 млн у мережі Cosmos
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- 7 листопада компанія Keplr призупинила вхід через облікові записи Google та Apple після інциденту з безпекою, пов’язаного зі стороннім постачальником послуг автентифікації Web3Auth.
- Bitquery виявив перекази з гаманців на суму приблизно 6,01 мільйона доларів у різних мережах Cosmos, але деякі транзакції були пов’язані з заходами щодо відновлення даних.
- Фрази відновлення та акаунти апаратних гаманців не зазнали впливу, тоді як Web3Auth та Keplr працюють над захистом вразливих гаманців із входом через соціальні мережі.
Уразливість Web3Auth ставить під загрозу облікові записи Keplr із входом через соціальні мережі
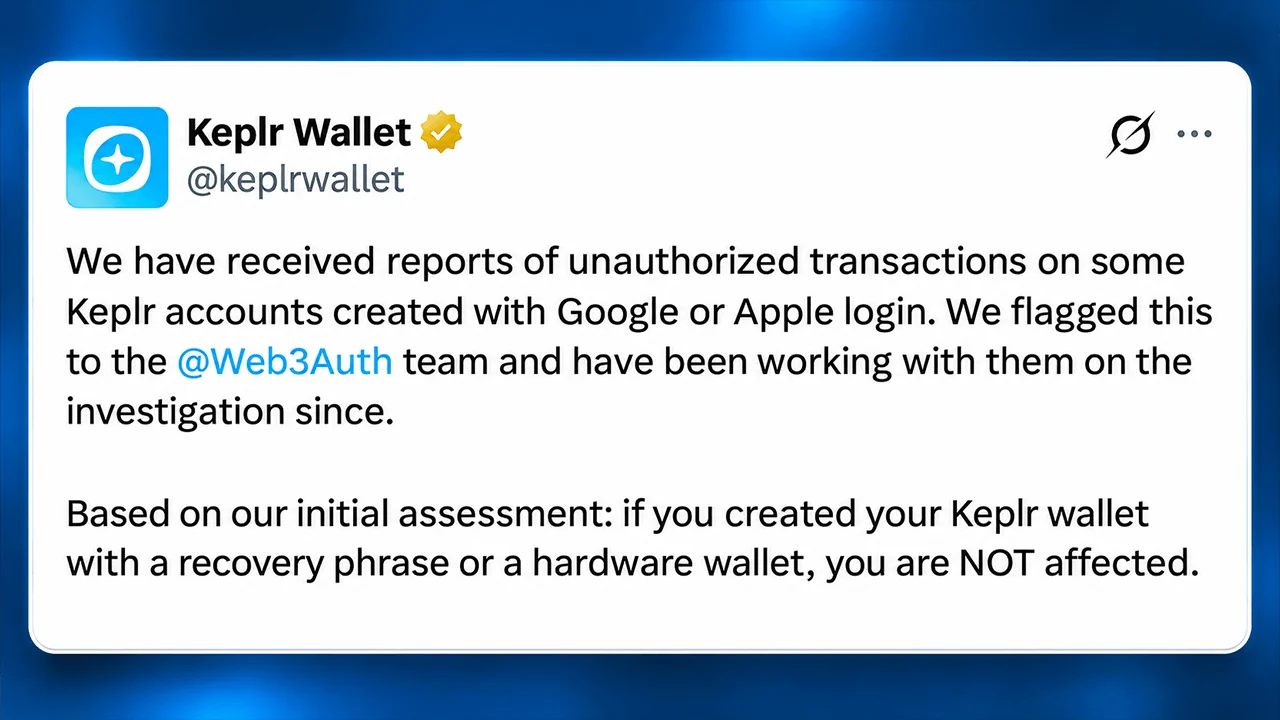
Проблеми почалися в п’ятницю, 6 листопада, коли Web3Auth повідомила про проблему безпеки, що вплинула на інфраструктуру, яку використовують сторонні сервіси. На початку суботи Keplr повідомила про несанкціоновані транзакції з обліковими записами, створеними за допомогою аутентифікації через Google та Apple, що змусило провайдера гаманців вимкнути обидва методи входу.
Джош Лі, співзасновник Chainapsis — компанії, що стоїть за Keplr, — згодом уточнив, що вразливість походила саме від Web3Auth, а не від власного програмного забезпечення Keplr. За попередніми оцінками, постраждало приблизно 20 % облікових записів із входом через соціальні мережі, хоча, за повідомленнями, зловмисники скористалися лише невеликою їх частиною.
Це розрізнення має значення, оскільки функція входу через соціальні мережі в Keplr спирається на сторонню інфраструктуру ключів, а не на традиційні фрази відновлення, що контролюються користувачем. Така зручність спрощує початок роботи з криптовалютою, але створює залежності, яких немає у традиційних апаратних гаманцях та системах із використанням фраз-насіння.
Компанія Bitquery, що займається аналітикою блокчейнів, дослідила транзакції за період 6–7 листопада та виявила масштабну діяльність зі спустошення гаманців у мережах Cosmos Hub, Osmosis, Celestia, Akash, Noble, Dydx, Babylon та Injective.
За результатами розслідування було підраховано, що адреси-збирачі отримали активи на суму щонайменше 6,01 млн доларів, виходячи з оцінок, зафіксованих 7 листопада. На Cosmos Hub припадало приблизно 3,50 млн доларів, за ним йшли Osmosis — 1,04 млн доларів та Injective — 615 000 доларів.
Чому оцінка крадіжки на суму 6 млн доларів, надана Keplr, є складною
Аналіз Bitquery зафіксував приблизно 44 700 унікальних приватних ключів, залучених до цієї діяльності, причому 86 % уражених гаманців у семи пов’язаних мережах зазнали переказів після першого попередження від Keplr. Медіанна сума втрат на гаманці становила лише 1,34 долара, хоча найбільший окремий переказ наблизився до 325 000 доларів.
Розслідувачі також зафіксували переміщення приблизно 1,96 мільйона ATOM, заблокованих у стейкінгу, без дотримання звичайного 21-денного періоду розблокування. У транзакціях використовувалися механізми ліквідного стейкінгу, що перетворювали позиції на передавані токени-частки, одночасно перенаправляючи приблизно 251 000 доларів винагороди за стейкінг.
Проте подальші розкриття інформації внесли важливе ускладнення. Keplr та Web3Auth підтвердили, що операції з відновлення, проведені білими хакерами, використовували виявлений шлях доступу для переміщення вразливих активів у захисне зберігання.
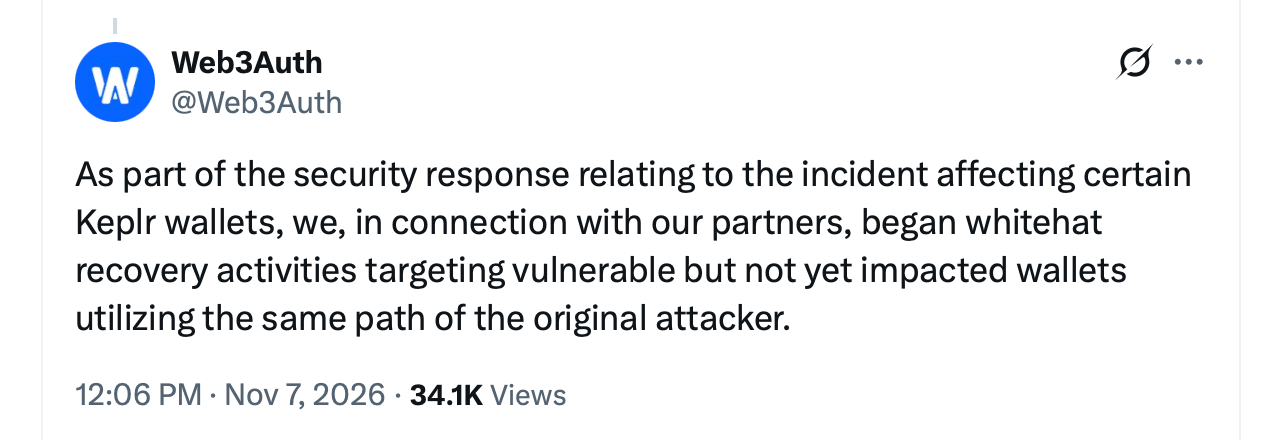
У неділю, 8 листопада, Keplr виявив адреси для відновлення, які збігалися з кількома колекторними гаманцями, перевіреними Bitquery. Отже, сума в 6,01 млн доларів відображає зафіксовані перекази, а не підтверджену суму безповоротно вкрадених коштів.
| Мережа блокчейну | Перевірена адреса для відновлення |
|---|---|
| Cosmos Hub | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| Osmosis | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| Celestia | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| Акаш | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| Noble | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| Ін'єктивний | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| Вавилон | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| Axelar | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| Saga | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| Agoric | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| EVM | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
Keplr та Web3Auth розпочинають заходи з відновлення
Web3Auth стверджує, що кошти, перераховані в рамках її захисних заходів, залишаються в безпеці. Тим часом Keplr попередила, що деякі постраждалі користувачі можуть зіткнутися з несподівано порожніми балансами, оскільки їхні активи були переміщені для збереження.
Компанії не розкрили точну технічну причину вразливості, не встановили остаточну суму збитків і не оголосили комплексний графік відшкодування.
Користувачам, які створили облікові записи через глобальні технологічні компанії Google або Apple, слід утриматися від внесення додаткових активів, перевести залишки ліквідних активів у нові захищені гаманці та ігнорувати небажані пропозиції щодо відновлення коштів. Активи, заблоковані для стейкінгу, можуть потребувати додаткової обробки.
Наразі цей інцидент викриває неприємну суперечність у дизайні криптовалютних гаманців. Спрощення управління приватними ключами може зробити блокчейн-додатки доступнішими, але передача функції автентифікації стороннім організаціям створює ще одну потенційну точку відмови. Доки захисні перекази не будуть зіставлені зі зловмисними виведеннями коштів, останній багатомільйонний інцидент у галузі безпеки залишається не лише технічною надзвичайною ситуацією, а й бухгалтерською загадкою.

Витік даних у сервісі Gnosis Pay призвів до розкриття інформації про клієнтів, зокрема їхніх домашніх адрес, номерів карток та пов’язаних криптовалютних гаманців, що викликає занепокоєння.
Читати: Витік даних у Gnosis Pay розкрив конфіденційні дані клієнтів

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРJamie RedmanNews Lead
Джеймі Редман — керівник новин у Bitcoin.com News і журналіст у сфері фінансових технологій, що базується в Массачусетсі.