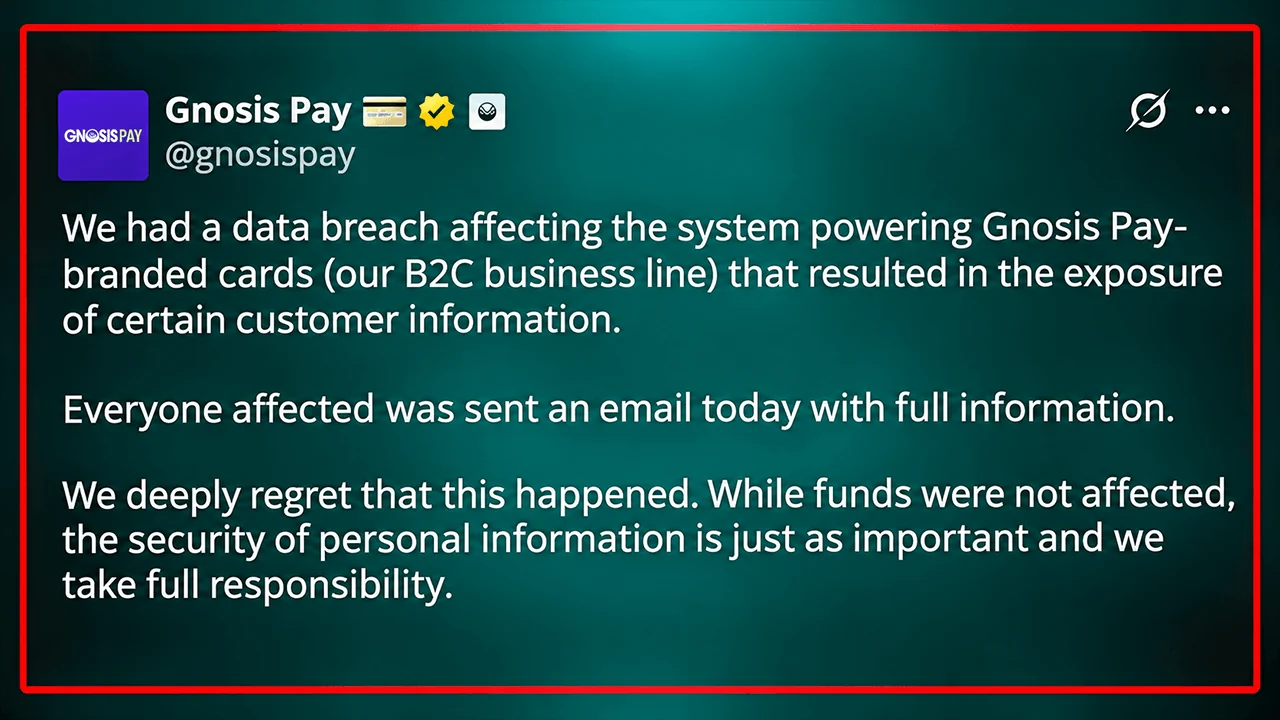
Компанія Gnosis Pay підтвердила витік даних у п’ятницю, 6 листопада 2026 року, після того, як внаслідок несанкціонованого доступу до її застарілої системи споживчих карток була розкрита інформація про клієнтів. Один із постраждалих користувачів повідомив, що його ім’я, домашня адреса, номер картки та пов’язані криптовалютні гаманці потрапили до рук зловмисників, хоча компанія запевняє, що кошти клієнтів залишаються в безпеці.
Витік даних у Gnosis Pay розкрив конфіденційні дані клієнтів
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Gnosis Pay виявила несанкціонований доступ 3 листопада 2026 року та повідомила про витік даних 6 листопада, розпочавши заходи з локалізації інциденту протягом двох годин після виявлення.
- Засновник Rotki Лефтеріс Карапетсас повідомив, що серед викраденої інформації були його повне ім’я, домашня адреса, номер картки та адреси пов’язаних криптовалютних гаманців.
- Система споживчих карток, яка зазнала впливу, має бути виведена з експлуатації 20 грудня 2026 року, тоді як корпоративна платформа компанії, за повідомленнями, не зазнала впливу.
Що сталося з Gnosis Pay?
Провайдер криптовалютних платежів повідомив про інцидент через три дні після того, як системи моніторингу виявили несанкціонований доступ. Згідно з повідомленням Gnosis Pay про витік даних, вторгнення зачепило інфраструктуру карток для споживачів (B2C), а не корпоративну платформу, що підтримує її платіжні програми під чужим брендом.
«3 листопада 2026 року наші системи моніторингу виявили несанкціонований доступ до системи, що обслуговує картки під брендом Gnosis Pay (наш напрямок бізнесу B2C), що призвело до витоку певної інформації про клієнтів», — пояснила компанія.
Gnosis Pay наголосила, що її служба безпеки відреагувала негайно, розпочавши заходи з локалізації інциденту вже протягом двох годин після виявлення. Згодом компанія замінила уражені облікові дані та усунула вразливість, що стала причиною вторгнення.
«Витік даних обмежився системою, що обслуговує картки під брендом Gnosis Pay, яку й так було заплановано вивести з експлуатації 20 грудня 2026 року», — заявила Gnosis Pay. «Наша корпоративна платформа, яка забезпечує роботу всіх наших програм карт під чужим брендом, не постраждала».
Компанія не оприлюднила інформацію про те, скільки клієнтів зазнали збитків, а також не опублікувала повний перелік викрадених даних. Натомість власники карток, що зазнали впливу, отримали індивідуальні повідомлення з детальною інформацією про те, до яких записів їхніх рахунків було отримано доступ.
Адреси гаманців Gnosis Pay, а також імена та домашні адреси стали доступними
Потенційні наслідки виходять за межі звичайного шахрайства з платіжними картками. Лефтеріс Карапетсас, засновник сервісу відстеження криптовалютних портфелів Rotki, повідомив, що серед його викрадених даних були повне ім’я, домашня адреса, номер картки та всі адреси криптовалютних гаманців, пов’язані з його обліковим записом.
«Вкрай розчарований. Ви вже втратили мене як користувача, але могли б хоча б захистити мої дані… Справді, велика шкода», — написав Карапетсас.
Цей випадок ілюструє неприємне протиріччя, пов’язане з самостійним зберіганням криптовалютних платежів. Хоча клієнти зберігають контроль над своїми цифровими активами, централізована платіжна інфраструктура все одно може накопичувати інформацію, що пов’язує конкретних осіб із публічно відстежуваними адресами в блокчейні.
Такі поєднання створюють можливості для цілеспрямованого фішингу, видавання себе за іншу особу та потенційного фізичного залякування, особливо коли фінансова інформація супроводжується адресами проживання. Однак наявні відомості не підтверджують, що викрадені записи вже були використані з цими цілями.
Карапетсас був не єдиним, хто залишився розчарованим. «Чи можете ви завтра призупинити роботу, щоб не сталося третього злому, будь ласка?» — відповів один користувач X на допис Gnosis Pay X з цього приводу. «Яку адресу мені вказати, щоб подати на вас до суду?» — запитав інший користувач X.
Gnosis Pay запровадила перевірку 3D Secure після порушення безпеки
Gnosis Pay запровадила обов’язкову верифікацію 3D Secure для онлайн-платежів картками, одночасно посиливши моніторинг підозрілої активності карток та гаманців. Ці заходи захисту залишатимуться активними до запланованого 20 грудня виведення з експлуатації споживчої системи.
«Ми щиро вибачаємося», — заявила компанія. Gnosis Pay додала:
«Ми розуміємо, наскільки серйозним є витік ваших персональних даних, і глибоко шкодуємо, що це сталося. Хоча кошти не постраждали, ми усвідомлюємо, що безпека персональних даних є не менш важливою».
Провайдер також повідомив своїх партнерів та емітента карток, а також зв’язався з відповідними органами з захисту даних. Gnosis Pay заявила, що проводить комплексну перевірку безпеки та організовує спеціалізований моніторинг на предмет виявлення фактів зловживання викраденою інформацією. Компанія попередила:
«Ставтеся з підозрою до будь-яких несподіваних електронних листів, SMS-повідомлень, дзвінків або листів щодо Gnosis Pay, партнерського додатка або вашої картки, навіть якщо вони містять ваші справжні дані або інформацію про реальну покупку».
«Ніколи не повідомляйте свою фразу-насіння, приватні ключі, PIN-код або повний номер картки», — додала Gnosis Pay, наголосивши, що законні представники ніколи не вимагатимуть конфіденційних облікових даних і не даватимуть клієнтам вказівок щодо переказу коштів у небажаних повідомленнях.
Ця інформація, оприлюднена в листопаді, з’явилася після окремого інциденту, що стався в червні 2026 року та стосувався інфраструктури, пов’язаної з Gnosis, який, за повідомленнями, призвів до збитків у розмірі приблизно від 1,5 до 1,8 мільйона доларів, які Gnosis згодом покрила.
На відміну від того інциденту, останній витік даних в першу чергу загрожує особистій приватності, а не безпосередньому зберіганню активів. Проте це розрізнення дає лише обмежену впевненість, оскільки скомпрометовані записи про особу можуть назавжди пов’язати конкретних осіб із прозорими транзакціями в блокчейні.
Виведення з експлуатації вразливої інфраструктури може усунути ризик майбутніх вторгнень через цю систему, але не може скасувати розкриття конфіденційної особистої інформації. Gnosis Pay заявляє, що кошти клієнтів залишаються в безпеці, проте розкриті особисті дані, адреси проживання та зв’язки з криптовалютними гаманцями становлять ризики для конфіденційності, які неможливо просто скасувати.
Інцидент із Gnosis Pay став черговим у довгій серії витоків даних у криптоіндустрії у 2026 році. У січні компанія Ledger оприлюднила інформацію про клієнтів, за нею послідував витік даних у Safepal, що зачепив майже 40 000 клієнтів, та злом у Trezor, який торкнувся приблизно 81 000 осіб. У жовтні компанія Keystone зазнала вторгнення, в результаті якого було оприлюднено майже 26 000 записів про покупців, а Chainalysis повідомила про витік даних, що стосувався облікових даних користувачів та токенів автентифікації.
Хакери, які атакували Binance, конвертували вкрадені альткоїни на суму 175 мільйонів доларів у 2 300 BTC; компанія Elliptic відстежила 20 000 гаманців та 65 000 транзакцій.
Читати: Злом Binance: хакери накопичили ще 2 300 біткойнів

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРJamie RedmanNews Lead
Джеймі Редман — керівник новин у Bitcoin.com News і журналіст у сфері фінансових технологій, що базується в Массачусетсі.