У суботу платіжна платформа Lightning Network «Blink Wallet», яка надає як кастодіальні, так і некастодіальні послуги, повідомила, що зловмисник отримав доступ до обмеженої кількості кастодіальних рахунків і вивів кошти.
Гаманець Blink став жертвою зловмисника, з «кількох десятків» кастодіальних рахунків викрадено кошти
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Blink Wallet повідомляє, що постраждало «кілька десятків» кастодіальних рахунків, але переважна більшість коштів залишилася в безпеці.
- 19 вересня Blink призупинив роботу сервісів, що стало ще однією проблемою для додатків Lightning Network, які й так переживають нелегкий період.
- Blink заявляє, що 100% постраждалих користувачів отримають повне відшкодування після випуску виправлення, а відповіді на питання все ще не надано.
Blink Wallet заявляє, що всі постраждалі кастодіальні рахунки будуть повністю відшкодовані
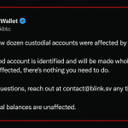
Додатки та платформи Lightning Network останнім часом не мають перепочинку, і цього вікенду Blink Wallet повідомила громадськості, що призупиняє роботу через порушення безпеки. «Ми призупинили роботу сервісів Blink на час розслідування інциденту з безпекою», — йдеться в повідомленні офіційного акаунту Blink Wallet у X у суботу вранці. «Зловмисник отримав доступ до обмеженої кількості кастодіальних рахунків і вивів кошти», — додала команда.
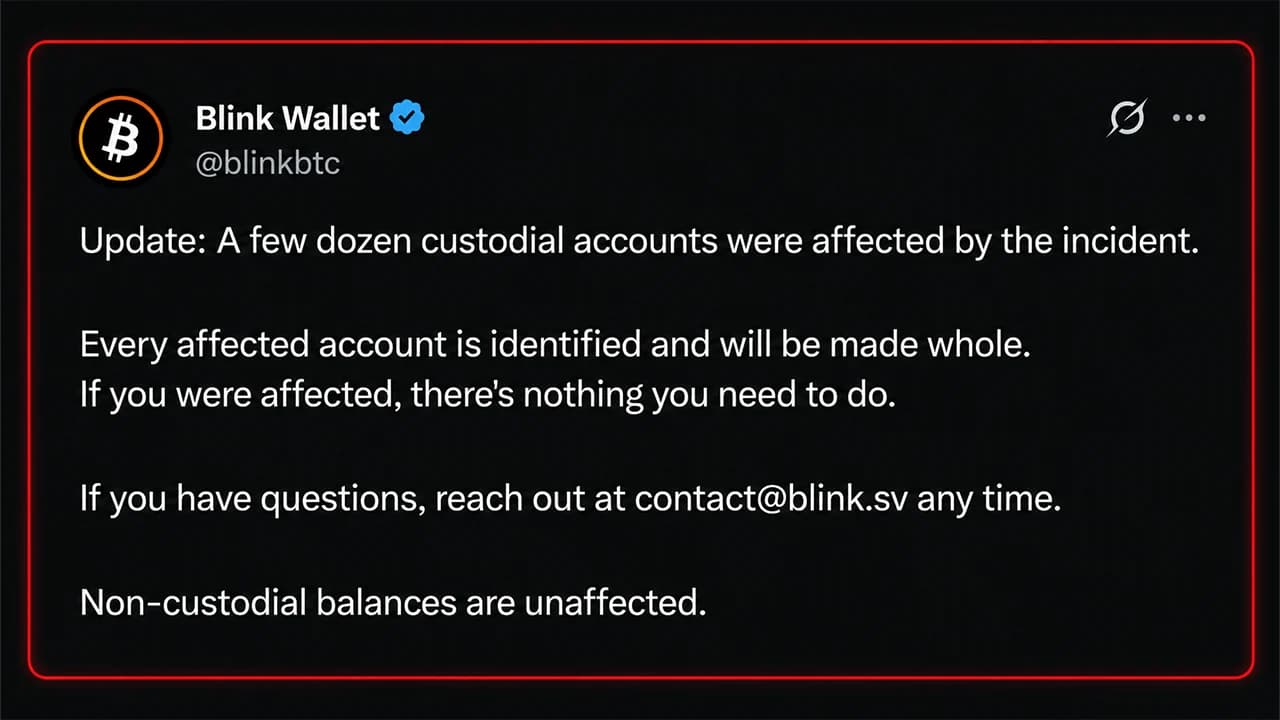
Blink зазначила, що «переважна більшість коштів у безпеці», а користувачі безкастодіальних рахунків не постраждали. У подальшому повідомленні Blink повідомила, що «інцидент торкнувся кількох десятків кастодіальних рахунків». Конкретна сума не називалася, але Blink обіцяє, що «кожен постраждалий рахунок ідентифіковано, і збитки будуть повністю відшкодовані».
Ця новина з’явилася на тлі хвилі багів, експлойтів та витоків даних, які зачіпають компанії, що працюють із цифровими валютами, та додатки, пов’язані з Lightning Network. Наприклад, у Btcpay Server було виявлено критичний баг, який, за повідомленнями, дозволяв віддаленому зловмиснику читати файли LND macaroon; Lightning Development Kit (LDK) повідомила про наявність двох багів і порадила користувачам оновити програмне забезпечення.
Некастодіальний сервіс обміну Boltz також мав проблеми, про які повідомив 3 серпня 2026 року. Команда платформи пояснила, що «зловмисники зараз діють швидше, ніж команда нашого розміру може виявляти та виправляти помилки». Припинення роботи Boltz спричинило проблеми для таких провайдерів, як Aqua, Bull Bitcoin та Zeus. Після проблем із Boltz компанія Aqua запустила Indra — власний стек обміну Liquid–Lightning.
Шлях атаки залишається невідомим, поки Blink працює над відновленням сервісу
Останнє оновлення від Blink було опубліковано в суботу о 12:06 за східним часом, і з того часу не було ніяких нових повідомлень чи аналізу інциденту. Шлях атаки також не оприлюднено, і користувачі не знають точно, як саме стався інцидент. Доки не з’явиться аналіз інциденту, будь-які припущення щодо конкретного експлойта залишаються лише здогадками. Багато людей задавали прямі запитання щодо проблеми через акаунт Blink у X. Один користувач запитав, як люди можуть дізнатися, чи постраждали вони, а інший зазначив, що йому терміново потрібен доступ до коштів для організації похорону.
«Будь ласка, скільки приблизно часу знадобиться, щоб система запрацювала в звичайному режимі? Мені потрібно терміново оплатити витрати, пов’язані з похоронами», — написав користувач у темі Blink. Акаунт у X відповів цій особі, зазначивши:
«Ми працюємо над тим, щоб відновити роботу сервісу якомога швидше. Зараз розгортається виправлення. Ми незабаром надамо оновлення».

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.