



Хакери проникли в японський хмарний торговельний сервіс, що поставило під загрозу 26 739 серверів та, як стверджується, призвело до захоплення брокерських рахунків з метою здійснення несанкціонованих торгових операцій. Згодом зловмисники висунули вимогу про виплату грошей, погрожуючи подальшими фінансовими збитками у разі відмови компанії від виплати.
Хакери зламали хмару GMO Trading: під загрозою 26 739 серверів
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Компанія GMO Internet виявила порушення безпеки хмарної інфраструктури, яке потенційно зачепило 26 739 торгових серверів.
- Хакери погрожували рахункам клієнтів GMO у понад 70 брокерських компаніях, якщо їхні вимоги не будуть виконані.
- Компанія GMO Internet відхилила вимогу про викуп і запропонувала компенсацію за підтверджені збитки від несанкціонованих торгових операцій.
Зловмисники націлилися на торгові сервери, що працюють у режимі «always-on»
Компанія GMO Internet виявила вторгнення після запиту клієнта 19 жовтня 2026 року. До 20 жовтня слідчі підтвердили наявність шкідливого програмного забезпечення в серверних середовищах клієнтів, що експлуатуються Onamae.com Desktop Cloud — сервісом, призначеним для цілодобової роботи автоматизованих програм торгівлі на валютному ринку (FX).
Платформа підтримує торговельне програмне забезпечення, таке як Metatrader 4 та Metatrader 5, що дозволяє клієнтам реалізовувати стратегії, не вимикаючи свої персональні комп’ютери. На жаль, ця зручність також призвела до того, що цінні облікові дані брокерської компанії опинилися в середовищі, до якого проникли зловмисники.
GMO почала вимикати сервери о 4-й ранку за японським часом 21 жовтня, зрештою повністю відключивши сервіс. Згодом компанія виявила в своїх системах вразливість, яка дозволила зловмисникам отримати несанкціонований доступ та викрасти інформацію про клієнтів.
Хакери загрожують рахункам у понад 70 брокерських компаніях
Зловмисники, як стверджується, отримали торгові облікові дані та використовували зламані рахунки для здійснення несанкціонованих операцій. У повідомленнях йшлося про те, що клієнти втрачали значні суми за лічені хвилини, зокрема з одного рахунку зникло приблизно 2,4 мільйона ієн внаслідок повторних операцій, здійснених приблизно за 84 секунди.
Вимоги щодо викупу набули особливо агресивного характеру. Зловмисники погрожували подальшими несанкціонованими діями, що зачеплять рахунки клієнтів у понад 70 вітчизняних та міжнародних брокерських компаніях, що працюють на ринках цінних паперів та валют, якщо компанія GMO не здійснить виплату. Вони також погрожували оприлюднити викрадену інформацію та здійснити додаткові атаки з використанням програм-вимагачів.
GMO відмовилася, аргументуючи це тим, що виплата не дає жодної гарантії, що вкрадена інформація зникне або що подальші атаки припиняться. Компанія звернулася до поліції та залучила зовнішніх фахівців з кібербезпеки. Важливо зазначити, що цифра 26 739 відображає кількість серверів, які потенційно могли бути скомпрометовані, а не підтверджені випадки зараження. Загальний розмір фінансових збитків залишається невизначеним.
Історія GMO у сфері криптовалют
GMO Internet Group має глибокі корені в індустрії криптовалют, увійшовши в цей сектор під час бурхливого зростання біткойна у 2017 році. Японський конгломерат запустив GMO Coin у травні того ж року, згодом отримавши реєстрацію в регуляторних органах та розширивши діяльність на торгівлю ефіріумом, біткойн-кешем, лайткойном та XRP. У вересні того ж року GMO оприлюднила амбітні плани з майнінгу біткойнів, що передбачали використання об’єктів, які працюють на відновлюваних джерелах енергії в Північній Європі, власних 7-нанометрових майнінг-чіпів та послуг хмарного майнінгу. У 2017 році GMO навіть виплачувала заробітну плату співробітникам у BTC.
Зрештою, це підприємство виявилося надто витратним: у 2018 році компанія зафіксувала збитки, пов’язані з реструктуризацією, на суму приблизно 35,5 млрд ієн, оскільки падіння цін на криптовалюти підірвало прибутковість майнінгу. Незважаючи на цю невдачу, GMO продовжувала розвивати свій бізнес у сфері цифрових активів через GMO Coin, додавши послуги кредитування, стейкінгу, маржинальної торгівлі та розміщення токенів. Група також досліджувала стабільні монети, блокчейн-проєкти та інвестиції в нові криптовалютні підприємства, закріпивши значну присутність у японській економіці цифрових активів.
Японський гігант реагує на атаку
Щодо останньої кібератаки, 24 жовтня GMO оголосила, що кожен існуючий клієнт Desktop Cloud отримає фіксовану виплату в розмірі 5 000 ієн, незалежно від того, чи зазнав він фінансових збитків. Компанія також зобов’язалася компенсувати підтверджені збитки та пов’язані з ними витрати, спричинені несанкціонованою торгівлею, а також надати постраждалим клієнтам шість місяців безкоштовного доступу до альтернативної настільної платформи.
GMO відхилила вимагання зловмисників, залучила зовнішніх фахівців з кібербезпеки та надала докази японській поліції. Засновник групи Масатоші Кумагаї також звернувся до уряду з проханням про втручання в рамках механізму активної кіберзахисту Японії, прагнучи отримати допомогу в нейтралізації загрози. Уражена інфраструктура залишається відключеною, оскільки слідчі працюють над встановленням повного масштабу вторгнення, кількості постраждалих облікових записів та фінансових збитків, завданих клієнтам.
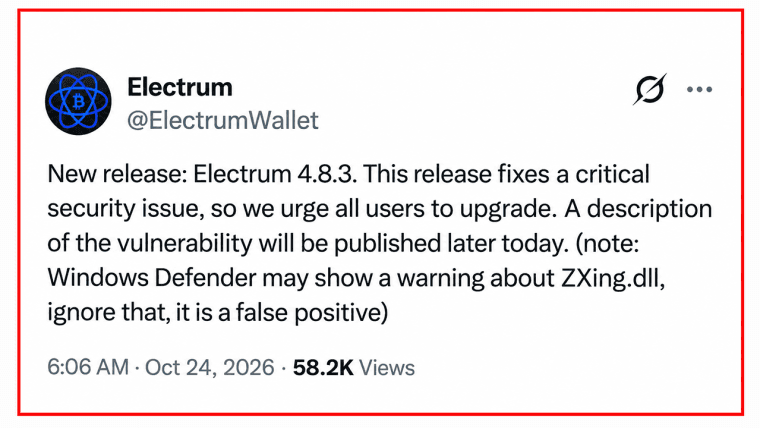
У версії Electrum 4.8.3 виправлено вразливість гаманця Bitcoin, яка дозволяла зловмисним серверам перехоплювати підвищення комісій та обманом змушувати користувачів підписувати транзакції, що призводили до крадіжки коштів.
Читати: Атака на гаманець Electrum маскувала крадіжку біткоїнів під комісію

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.














