CoinDCX підтвердила втрату криптовалюти на суму 16 мільйонів доларів лише через три дні після того, як її генеральний директор назвав підозрілу активність гаманців «хибною тривогою». Індійська біржа визнала, що внаслідок збою в роботі системи автоматичних переказів кошти накопичилися на зламаних гаманцях, які, як вважалося, вже не використовувалися. CoinDCX заявляє, що покрила збитки, а кошти клієнтів залишаються в безпеці, проте дослідники блокчейну ставлять під сумнів її версію щодо того, коли саме ці гаманці припинили функціонувати.
CoinDCX в Індії зазнала збитків на $16 млн, CEO відхилив підозрілі перекази
АВТОР

ПОДІЛИТИСЯ
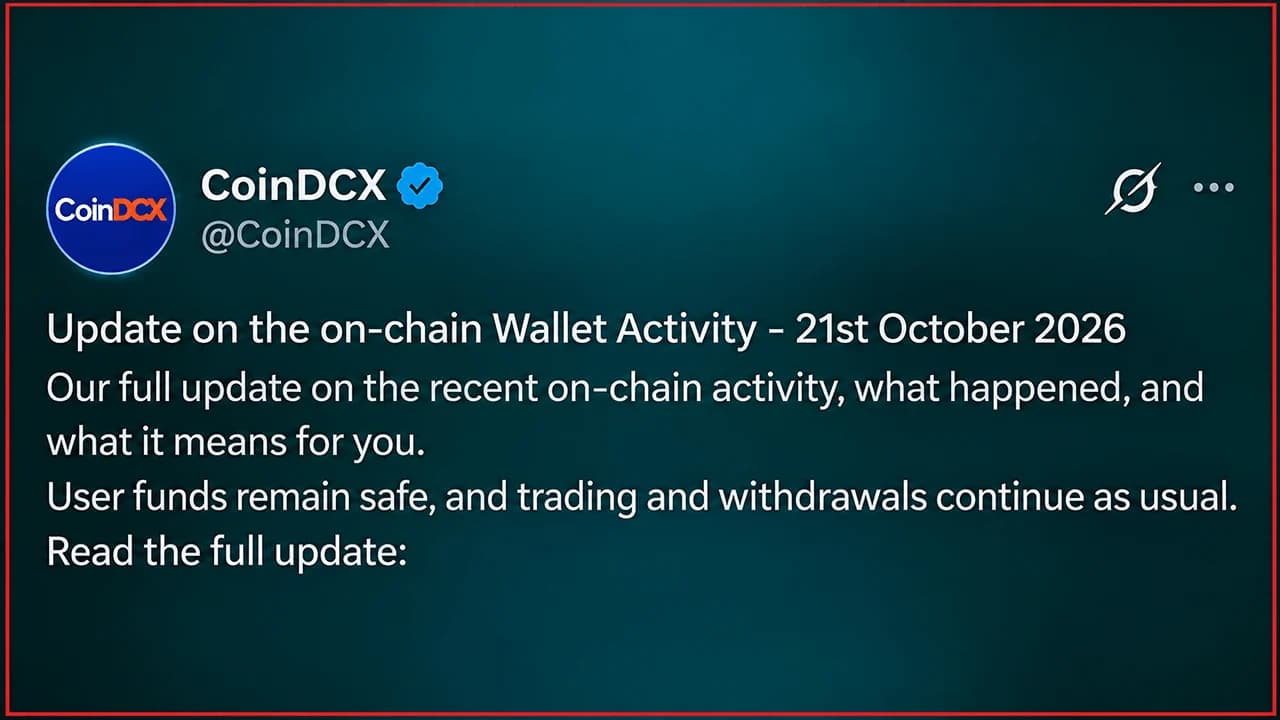
Основні висновки
- 25 жовтня CoinDCX підтвердила збитки у розмірі 15,99 млн USDT — через кілька днів після того, як її генеральний директор відкинув підозри щодо підозрілої активності.
- ZachXBT та Bitquery поставили під сумнів твердження CoinDCX про те, що інфраструктура зламаних гаманців була виведена з експлуатації.
- CoinDCX заявляє, що покрила збитки, в результаті чого сукупні збитки від інцидентів безпеки у 2025 та 2026 роках становлять приблизно 60 млн доларів.
CoinDCX визнає збитки у розмірі 16 млн доларів через кілька днів після того, як генеральний директор відкинув тривогу щодо хакерської атаки
Індійська криптовалютна біржа CoinDCX визнала, що втратила майже 16 млн доларів через злом гаманців для депозитів. Це визнання, зроблене 25 жовтня, стало наслідком виявлення дослідниками блокчейну того, що адреси, які нібито були виведені з експлуатації, продовжували обробляти кошти ще довгий час після злому на суму 44 млн доларів у липні 2025 року.
CoinDCX наполягає, що клієнти не понесуть фінансових збитків, але цей випадок порушує незручне питання про те, як мільйони доларів накопичилися в гаманцях, від яких компанія вже попереджала користувачів відмовитися.
Від помилкової тривоги до визнання втрати 16 мільйонів доларів
21 жовтня спостерігачі за блокчейном виявили, що з адрес, пов’язаних із CoinDCX, у мережі Tron було виведено приблизно 15,99 мільйона USDT. Згодом ці кошти були розподілені між кількома великими криптовалютними біржами.
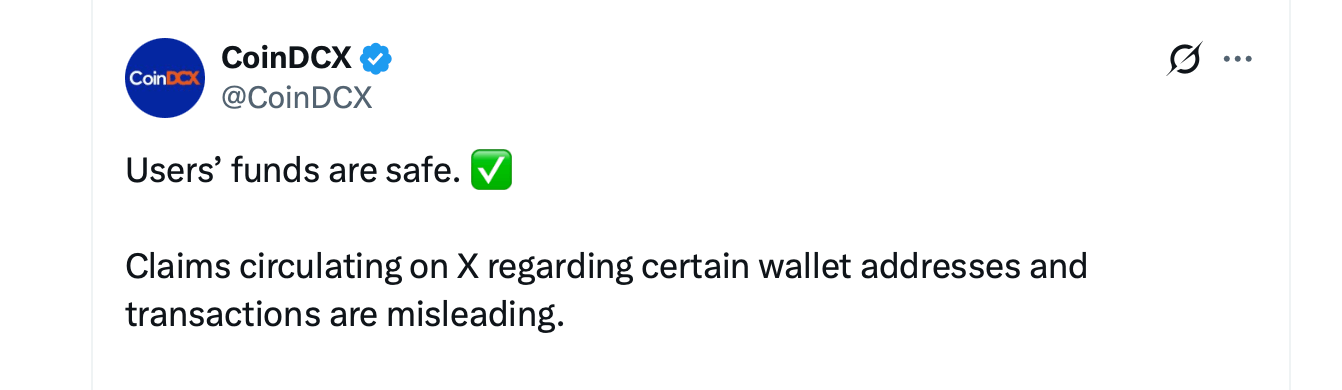
22 жовтня генеральний директор Суміт Гупта відкинув перші повідомлення, стверджуючи, що ці адреси були зламані під час атаки минулого року і більше не входили до активної інфраструктури CoinDCX. Він назвав цю подію «хибною тривогою».
Через три дні CoinDCX підтвердила, що 15,99 млн USDT дійсно зникли з її застарілої інфраструктури гаманців.
Гаманці, які відмовилися піти на пенсію
CoinDCX пояснила, що деякі клієнти продовжували вносити кошти на застарілі адреси, незважаючи на попередження. Автоматизована система, призначена для переведення цих коштів у безпечні гаманці, дала збій, що призвело до накопичення залишків.
Дослідник блокчейну ЗакXBT заперечив початкове пояснення компанії, вказавши на докази того, що певні адреси залишалися активними ще кілька місяців після злом у 2025 році. Незалежний аналіз Bitquery також виявив триваючу активність гаманців аж до жовтня 2026 року, що суперечить твердженням про те, що інфраструктура була повністю покинута.
Два злами, втрачено майже 60 мільйонів доларів
CoinDCX заявляє, що кошти були зараховані на рахунки клієнтів, запаси в холодному зберіганні залишилися недоторканими, а торгівля та виведення коштів продовжувалися у звичайному режимі. Наразі біржа покрила збитки на суму майже 60 мільйонів доларів, пов’язані з двома інцидентами, що відбулися протягом 15 місяців.
Останній інцидент знову привернув увагу до того, як криптовалютні біржі управляють старими адресами для депозитів, особливо тими, що пов’язані з попередніми порушеннями безпеки. CoinDCX запевняє, що кошти клієнтів залишаються в безпеці, а фінансові наслідки повністю покрила сама компанія.

Фонд заявляє, що хакери використали ключі API Cloudflare для розсилки фальшивих повідомлень про відкликання паспортів, використовуючи справжні дані клієнтів.
Читати: Фонд виробника апаратних гаманців зіткнувся з витоком даних клієнтів

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.