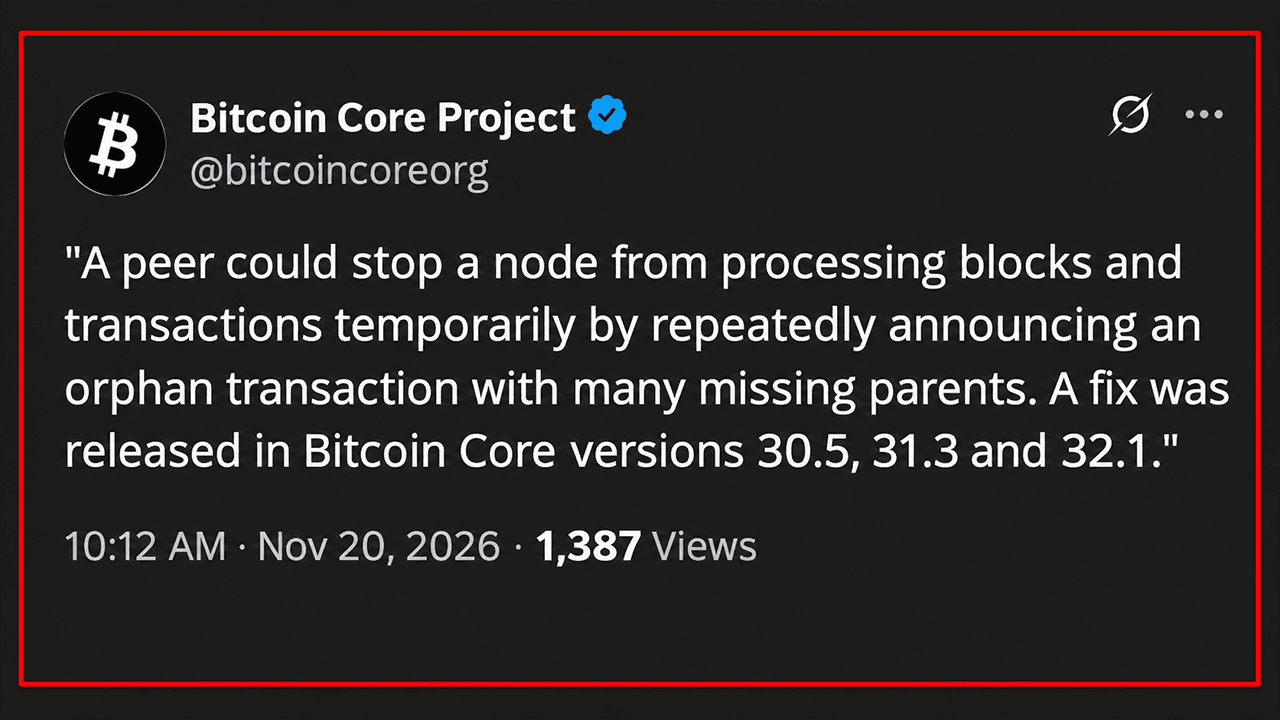
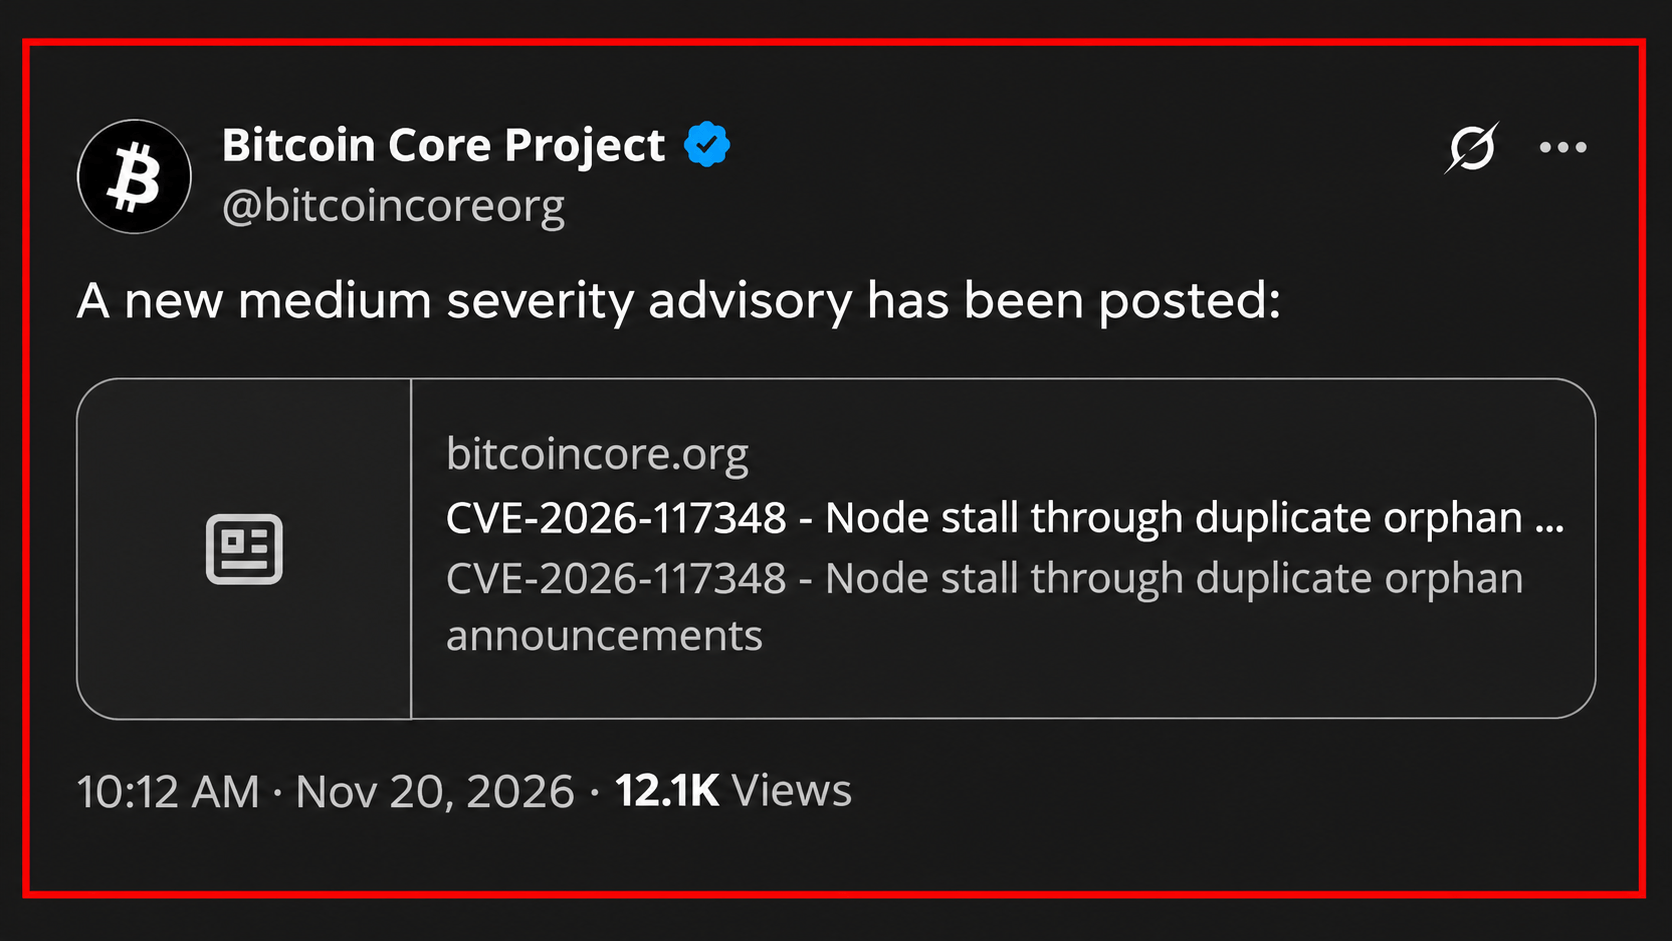
Bitcoin Core, 20 Kasım 2026 Cuma günü, kötü niyetli eşlerin tekrarlanan işlem duyuruları yoluyla düğümleri geçici olarak felç etmesine olanak tanıyan orta derecede ciddi bir güvenlik açığını açıkladı. Yapay zeka destekli güvenlik araştırmaları sonucunda ortaya çıkarılan bu güvenlik açığı, otomatik güvenlik açığı tespitinin kripto para yazılımı güvenliğini nasıl dönüştürdüğünü ortaya koyuyor.
Yapay zeka, Bitcoin Core’da düğümleri geçici donduran açığı buldu
YAZAN

PAYLAŞ
Önemli Noktalar
- Yeni açıklanan bir Bitcoin Core güvenlik açığı, kritik ağ altyapısının dayanıklılığı konusunda yeni sorular ortaya atıyor.
- Yapay zeka, yıllarca süren geleneksel yazılım incelemelerinden gözden kaçan güvenlik zafiyetlerini ortaya çıkarıyor.
- Otomatik güvenlik açığı araştırmalarının giderek daha sofistike hale gelmesi, kripto para geliştiricilerini güvenlik tehditlerinin ne kadar hızlı ele alındığını yeniden gözden geçirmeye zorluyor.
CVE-2026-117348 olarak kataloglanan ve “Yinelenen yetim duyurular yoluyla düğüm durması” başlığını taşıyan bu güvenlik açığı, etkilenen Bitcoin düğümlerinin her kötü niyetli mesaj başına on iki saniyeden fazla bir süre boyunca gelen blokları ve işlemleri işlemesini engelleyebiliyordu.
Bitcoin Core’un resmi açıklamasına göre, sorun 29.0 ile 29.5, 30.0 ile 30.4 ve 31.0 ile 31.2 sürümlerini etkiledi. Düzeltme güncellemeleri 30.5, 31.3 ve 32.1 sürümlerinde mevcutken, artık desteklenmeyen 29.x dalı için başka yama yayınlanmayacaktır.
Bir AI Tarayıcısı, Bitcoin Core’un Düğüm Durdurma Güvenlik Açığını Nasıl Ortaya Çıkardı?
Bitcoin Core olarak bilinen yazılım geliştirme ekibi, işlemlerin eksik ana işlemleri beklediği “yetimhane” olarak adlandırılan geçici bir bekletme alanı yönetir. Başka bir ağ katılımcısı bu işlemlerden birini duyurduğunda, yazılım hangi eksik bilgilerin talep edilmesi gerektiğini belirlemek için bağımlılıklarını inceler.
Bu güvenlik açığı, söz konusu süreçteki gözden kaçan bir verimsizliği istismar ediyordu. Bitcoin envanter mesajları 50.000 giriş içerebilir, ancak yazılım yinelenen işlem duyurularını göz ardı edemiyordu. Bir saldırgan, binlerce eksik ana işlemi olan bir yetim işlemi tekrar tekrar referans göstererek, alıcı düğümü aynı hesaplama açısından yoğun kontrolleri binlerce kez yapmaya zorlayabilirdi.
Manipüle edilen her mesaj, işlemeyi 12 saniyeden fazla bir süre boyunca durdurabilir ve hedef alınan düğümün gelen blokları veya diğer ağ iletişimlerini geçici olarak işleyememesine neden olabilir.
Bu keşif, Block’un açık kaynaklı Bitcoin geliştirme bölümü Spiral’da Elias Rohrer tarafından geliştirilen otomatikleştirilmiş büyük dil modeli (LLM) güvenlik girişimi olan Project Loupe’dan kaynaklandı. Bitcoin Core geliştiricisi Gregory Sanders daha sonra bu bulguyu doğruladı ve projenin güvenlik ekibine iletti.
Project Loupe, bu güvenlik açığını 8 Temmuz’da bildirdi. Stutxo olarak tanımlanan bağımsız bir araştırmacı, 4 Ağustos’ta ayrı bir rapor sundu; bu tarih, Sanders’ın düzeltici bir çekme isteği açtığı günle aynıydı. Geliştiriciler düzeltmeyi 6 Ağustos’ta birleştirdi ve Bitcoin Core 32.1 sürümü, bunu 27 Ekim’de dahil etti.
20 Kasım’da yapılan açıklama, bakımının sürdürüldüğü eski dallar için güncellenmiş sürümlerle birlikte geldi. Bu düzeltme, her bir benzersiz işlem duyurusunun envanter mesajı başına yalnızca bir kez işlenmesini sağlıyor.
Bu güvenlik açığı geçici hizmet reddi saldırılarına imkân verse de, güvenlik uyarısında Bitcoin çalmak veya düğümlere kalıcı zarar vermek için herhangi bir mekanizma tespit edilmedi.
AI Güvenlik Araştırması, Uzun Süredir Var Olan Blockchain Zafiyetlerini Ortaya Çıkarıyor
Bu açıklama, kripto para altyapısı genelinde yapay zeka destekli güvenlik açığı araştırmaları açısından olağanüstü bir yılın ortasında geldi.
Şubat ayında, yapay zeka destekli bir inceleme, XRP Ledger’ın etkinleştirilmeden önce önerilen Batch değişikliğinde kritik bir imza doğrulama zafiyeti tespit etti. Başka bir araştırma ise, Ethereum yürütme istemcisi olan Nethermind’de, doğrulayıcı işlemlerini potansiyel olarak etkileyebilecek yüksek ciddiyetli bir güvenlik açığını ortaya çıkardı.
Mayıs ayı sonlarında, araştırmacı Taylor Hornby, yapay zeka destekli bir denetim sistemi kullanarak Zcash’in Orchard gizlilik protokolünde dört yıldır var olan bir kusuru tespit etti. Bu güvenlik açığı, tespit edilemeyen sahte ZEC’lerin ortaya çıkmasına yol açabilirdi; ancak geliştiriciler, kamuoyuna açıklanmadan önce bu sorunu düzeltti.
Ağustos ayında ise bir başka çarpıcı örnek ortaya çıktı. Bir Bitcoin güvenlik girişimine katılan on altı gönüllü geliştirici, yaklaşık bir gün içinde 390 projede 4.962 bulgu ortaya çıkardı; bunların 85’i başlangıçta kritik olarak sınıflandırıldı.
Ancak, otomatik keşif süreci önemli zorluklara yol açtı. Bakım ekibi, insan tarafından doğrulanması gereken binlerce raporla karşı karşıya kalırken, meşru güvenlik endişeleri, yanlış pozitif sonuçlar ve yeterince kanıtlanmamış bulgularla rekabet etmek zorunda kaldı.
Core Lightning geliştiricileri de yapay zeka tarafından üretilen güvenlik açığı raporlarının akınıyla karşı karşıya kaldı ve sonuçta düzeltici sürümler gerektiren gerçek güvenlik sorunlarını tespit etti.
Bunun etkileri, savunma amaçlı araştırmanın ötesine uzanıyor. Güvenlik uzmanları, kötü niyetli aktörlerin benzer teknolojileri kullanarak eski yazılımlardaki zayıflıkları ortaya çıkarabileceği ve bunun da geleneksel güvenlik denetimlerinin kullanım ömrünü kısaltabileceği endişesini dile getirdi.
AI Güvenlik Araştırmalarını Değiştirirken Bitcoin Core Açıklama Sürecini Hızlandırıyor
Bu gelişmeyi fark eden Bitcoin Core, Ekim ayında güvenlik açığı açıklama politikasını revize etti. Nispeten basit LLM destekli analizlerle tespit edilebilen zayıflıklar da dahil olmak üzere, “kolayca tespit edilebilir” olarak sınıflandırılan sorunlar artık düzeltici sürümlerle birlikte hızlandırılmış bir şekilde kamuoyuna açıklanıyor.
CVE-2026-117348, bu yaklaşımın pratikte nasıl uygulandığını göstermektedir.
Bu olay aynı zamanda zorlu bir güvenlik paradoksunu da ortaya koyuyor. Yapay zeka, gözden kaçan güvenlik açıklarını geleneksel araştırmalardan daha hızlı tespit edebiliyor; ancak yapay zekaya erişimin giderek artması, saldırganlara da benzer yetenekler kazandırma potansiyeli taşıyor. Açık kaynaklı kripto para altyapısı için temel zorluk, giderek sadece güvenlik açıklarını keşfetmekle kalmayıp, düşmanlar bu bilgileri istismar etmeden önce bunları doğrulamak ve düzeltmek haline geliyor.
Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.
Yazar hakkında
YAZANJamie RedmanNews Lead
Jamie Redman, Bitcoin.com News’te Haber Lideridir ve Massachusetts merkezli bir finansal teknoloji gazetecisidir. 2011’den bu yana bitcoin ve kripto para piyasalarını takip etmekte; bitcoin, onchain veriler, açık kaynak protokoller ve merkeziyetsiz uygulamalara odaklanmaktadır.