IOSCO, en son kuantum bilişim raporunda, bitcoin dahil olmak üzere blok zinciri ağlarının, bu merkezi olmayan ağları yönlendiren unsurları güncellemek ve değiştirmek için koordineli bir eylem gerektirdiği için, kuantum sonrası bilişim dünyasına hazırlık konusunda zorluklarla karşılaşabileceğini tahmin ediyor.
IOSCO blok zincirlerine kuantum riski uyardı; Bitcoin devleri çözüm arıyor
YAZAN
PAYLAŞ
Önemli Noktalar
- IOSCO, gelecekteki kuantum bilgisayarların mevcut finansal kriptografiyi kırabileceği uyarısında bulunan bir rapor yayınladı.
- Grup, blok zinciri ağlarının yaklaşan kuantum tehditlerine uyum sağlamak için “kripto çevikliği” elde etmesini teşvik ediyor.
- Merkeziyetsizlik, güncelleme işlemlerini zorlaştırarak blok zinciri sistemlerini gelecekteki kuantum saldırılarına karşı savunmasız bırakmaktadır.
IOSCO, Blockchain’in “Kripto Çevikliği”ni Sağlamadaki Zorlukları Konusunda Uyardı
Uluslararası kuruluşlar, yaklaşan kuantum bilişim geleceği öncesinde finansal sistemlerin karşı karşıya olduğu riskleri inceliyor.
Menkul kıymet düzenleyicilerini ve uluslararası kuruluşları bir araya getiren üye tabanlı bir organizasyon olan Uluslararası Menkul Kıymetler Komisyonları Örgütü (IOSCO), kuantum bilişimin finansal piyasalar üzerindeki etkilerini inceleyen bir rapor yayınladı.
Perşembe günü yayınlanan rapor, kriptografik açıdan ilgili bir kuantum bilgisayarın (CRQC) ortaya çıkmasından önce, merkeziyetsiz yapıların blok zinciri projelerinin hazırlık düzeyini nasıl etkileyebileceğine dair çeşitli endişeleri vurgulamaktadır.
IOSCO, bu projelerdeki olası güvenlik açıklarını gidermek için her bir projenin, “güvenliği ve devam eden operasyonları korurken protokoller, uygulamalar, yazılım, donanım, bellenim ve altyapılardaki kriptografik algoritmaları değiştirmek ve uyarlamak için gerekli yetenekler” olarak tanımlanan “kripto çevikliği”ne ulaşmaya çalışması gerektiğini vurguluyor.
Bununla birlikte rapor, böylesi merkezi olmayan bir ortamda bu kavramı tam olarak benimsemenin kolay olmadığını da kabul ediyor; zira bu, “protokol kurallarında koordineli değişiklikler ve merkezi olmayan katılımcılar arasında benimsenmeyi gerektirebilir, bu da kriptografik geçişleri daha karmaşık hale getirebilir.”
Raporda, “Kriptografi, blok zinciri sistemlerinin temel mimarisine entegre olduğundan ve uygulamanın merkeziyetsiz ağlar arasında koordineli bir eylem gerektirdiğinden, kuantum sonrası kriptografiye geçiş bu sistemler için özellikle zorlayıcı olabilir” denilmektedir.
IOSCO, günümüzün kuantum hesaplama yeteneklerinin, kriptografik olarak güvenli sistemleri etkileyebilecek gerçek dünyadaki endüstri ölçeğindeki sorunları çözmek için hâlâ yetersiz olduğunu vurgulamaktadır. Buna rağmen, “yaygın olarak kullanılan kriptografik sistemleri makul bir zaman dilimi içinde kırabilecek” bir CRQC’nin 2030–2035 döneminde ortaya çıkabileceğini de vurguladı.
IOSCO, “Sistemlerin geçişi için gereken hazırlık süresi ve verilerin uzun vadeli hassasiyeti göz önüne alındığında, bu durum kuantum sonrası kriptografiye geçiş için kısa vadeli bir aciliyet yaratmaktadır,” değerlendirmesinde bulundu.
Olası Çözümler Ortaya Çıkıyor
Bitcoin henüz kuantum sonrası kriptografiyi entegre etmemiş olsa da, şirketler ve araştırmacılar, geçerli önlemler alınmadan kuantum geleceğe ulaşmanın getireceği sorunlara ilişkin farkındalığı artırmaktadır.
Geçen ay, kuantum bilişim şirketi Alice & Bob, kuantum saldırılarının daha önce tahmin edilenden daha az kaynak gerektirebileceğini öne süren yeni bir araştırma yayınladı ve 29.588 kubitlik bir kuantum bilgisayarın 256 bitlik bir eliptik eğri kriptografi problemini sadece 61,8 dakikada çözebileceğini hesapladı.
Teorik de olsa, bir saldırı olasılığı Fidelity gibi finans devlerinin endişesini çekmiştir; Fidelity, “yeterince güçlü sistemlerin nihayetinde özel anahtarların güvenliğini zedeleyebileceğini” vurgulayarak bu soruna yönelik çözümler sunmuştur.
Bitcoin geliştiricileri, ağı gelecekteki kuantum hesaplama saldırılarına karşı korumak için, her biri tehdidin farklı yönlerini ele alan çeşitli önerileri değerlendiriyor. BIP-360, Taproot’un güvenlik açığı bulunan anahtar yolu harcama mekanizmasını ortadan kaldıran yeni bir Pay-to-Merkle-Root (P2MR) çıktı türü öneriyor; bu, açık anahtarın maruz kalmasını azaltırken, gelecekteki kuantum dirençli imzalar için zemin hazırlıyor.
Jameson Lopp’un ortak yazarı olduğu BIP-361, kuantum dirençli adreslere aşamalı bir geçişi ana hatlarıyla ortaya koyuyor. Bu öneri, zamanla eski adreslerden harcamaları kısıtlayacak ve sahipler yeni kurtarma gerekliliklerini karşılamadıkça, geçiş yapılmamış bitcoinlere erişilemez hale gelebilir. Blockstream araştırmacıları ve işbirlikçileri tarafından geliştirilen SHRINCS ise, Bitcoin’in mevcut SHA-256 şifreleme sistemine dayalı kuantum dirençli imzalar önermektedir. Yeni yayınlanan bir güvenlik analizi bu öneriyi desteklemektedir; ancak cüzdan güvenliği, daha büyük işlem boyutları ve potansiyel olarak daha yüksek ücretler konusunda endişeler devam etmektedir.
Bu arada Ethereum Vakfı, kuantum tehdidine karşı bir çözüm geliştirmek üzere bu yılın başlarında bir ekip kurdu ve 2029 yılına kadar ağda kuantum sonrası şifrelemeyi uygulamaya koymayı planlıyor.
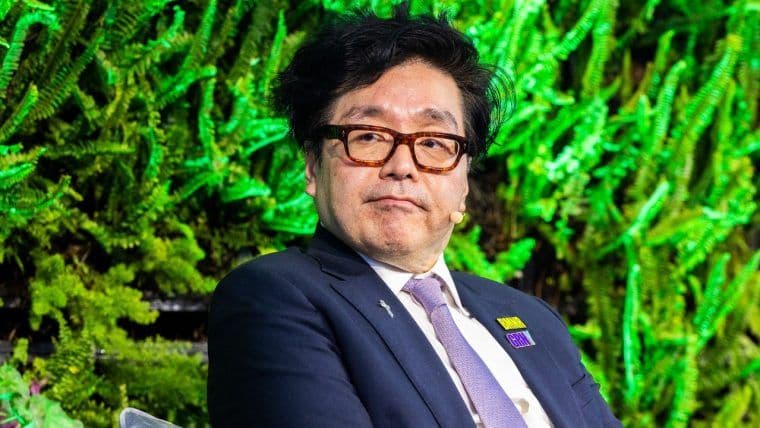
Bitmine Yönetim Kurulu Başkanı Tom Lee, diğer rakip ağların aksine, bitcoin’de gelecekteki kuantum bilişim tehditlerinin nasıl ele alınacağı konusunda bir fikir birliği bulunmadığı konusunda uyarıda bulundu.
Şimdi oku: Bitmine’den Tom Lee, Bitcoin’in 2028’den önce bir kuantum planına sahip olmadığı konusunda uyarıda bulundu

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.
Yazar hakkında
YAZANSergio Goschenko
Sergio, Venezuela merkezli bir kripto para gazetecisidir; yayımlanmış 2.000’den fazla makalesi vardır ve onlarca makale ve raporda alıntılanmıştır.