Bitcoin Core, 10 Kasım 2026 tarihinde, madencilik faaliyetlerini aksatabilecek yüksek önem derecesine sahip bir kusur ile blok işleme ve Tor bağlantılarını etkileyen iki ek güvenlik açığını daha açıkladı. Geliştiriciler bu sorunları Ekim 2025’te düzeltmiş olsalar da, teknik detayları bugüne kadar gizli tutulmuştu.
Bitcoin Core, madencilik düğümlerini durdurabilecek kritik açığı açıkladı
YAZAN

PAYLAŞ
Önemli Noktalar
- Bitcoin Core, bu hafta madencilik işlemlerini kesintiye uğratabilecek bir güvenlik açığı da dahil olmak üzere, daha önce düzeltilmiş üç güvenlik açığını açıkladı.
- En ciddi güvenlik açığı, blok zincirinin yeniden düzenlenmesinin ardından etkilenen düğümlerin geçerli blok şablonları üretmesini engelleyebilirdi.
- Varsayılan kurulumlar etkilenmemiş olsa da, binlerce düğüm ayrı bir Tor yapılandırma kusuruna maruz kalma riskiyle karşı karşıya kaldı.
Bir Bitcoin Core Hatası Madencilik İşlemlerini Nasıl Durdurabilir?
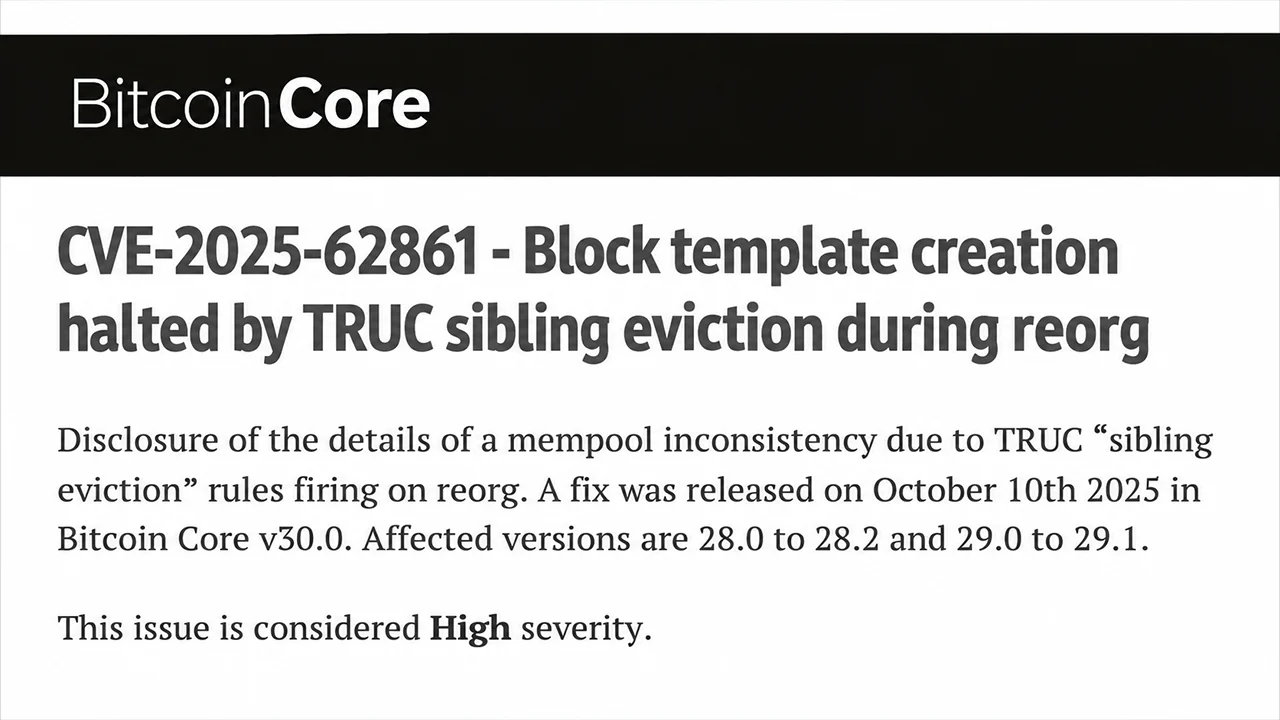
CVE-2025-62861 olarak tanımlanan en ciddi güvenlik açığı, Bitcoin Core'un 28.0 ile 28.2 ve 29.0 ile 29.1 sürümlerini etkiledi. Yüksek ciddiyet derecesinde sınıflandırılan bu kusur, blok zinciri yeniden düzenlemeleri sırasında işlemlerin işlenmesiyle ilgiliydi ve madencilik düğümlerinin geçerli blok şablonları oluşturamamasına yol açabilirdi.
Sorunun merkezinde, genellikle TRUC işlemleri olarak adlandırılan ve özel mempool kısıtlamaları altında çalışan sürüm 3 işlemleri yer alıyordu. Bir zincir yeniden düzenlemesi sırasında Bitcoin Core, bağımlı işlemleri korurken işlemleri hatalı bir şekilde çıkarabiliyordu ve bu da işlem havuzunda tutarsızlıklara yol açıyordu.
Madenciler için sonuçlar özellikle sorunluydu. Etkilenen düğümler blok şablonu doğrulamasını geçemeyebilir ve bu da yeniden başlatılana kadar yeni madencilik işleri üretmelerini fiilen engelleyebilirdi. Madencilik ekipmanları, güncel olmayan şablonları hash işlemeye devam edebilir, bu da işlem ücretlerinin kaybedilmesine ve operasyonel verimliliğin düşmesine yol açabilirdi.
Güvenlik araştırmacısı Niklas Goegge, bu kusuru 26 Eylül 2025 tarihinde bildirdi. Geliştirici Greg Sanders daha sonra, yeniden düzenlemeler sırasında sorunlu işlem çıkarma davranışını önleyen bir düzeltme sundu ve bu düzeltme 2 Ekim'de birleştirildi.
Bu düzeltme, Ekim 2025 boyunca Bitcoin Core 30.0, 29.2 ve 28.3 yazılım sürümlerinde yayınlandı. Bununla birlikte, erişilebilir düğümlerin yaklaşık %9’u, açıklamanın yapıldığı tarihte hâlâ güvenlik açığı bulunan sürümleri kullanmaya devam ediyordu.
Diğer İki Bitcoin Core Güvenlik Açığı Neler Di?
İkinci güvenlik açığı olan CVE-2025-62859, orta düzeyde bir ciddiyet sınıflandırmasına sahipti ve kötü niyetle oluşturulmuş kompakt bloklarla ilgiliydi. Bir saldırgan, değiştirilmiş işlem tanıklarının yanlış işlenmesini istismar ederek blok indirmelerini tekrar tekrar geciktirebilirdi. Güvenliği ihlal edilmiş yüksek bant genişliğine sahip eş bağlantıları da dahil olmak üzere belirli ağ koşulları altında, bu engelleme süresiz olarak devam edebilirdi.
Araştırmacı Eugene Siegel, bu güvenlik açığını Nisan 2025’te tespit etti. Gregory Sanders, düzeltmeyi geliştirdi ve bu düzeltme Bitcoin Core 30.0 ve 29.2 sürümlerine dahil edildi.
Öte yandan, CVE-2025-62860, gelen Tor bağlantıları ve güvenilir eş izinleriyle ilgili tamamen farklı bir sorunu ortaya çıkardı. Operatörler, Bitcoin Core’un isteğe bağlı -whitelist ayarını Tor daemon’larının adresini içerecek şekilde yapılandırdıklarında, gelen bağlantılar yanlışlıkla güvenilir eşler için öngörülen ayrıcalıkları devralabiliyordu.
Bu istisnalar, belirli hizmet reddi önlemlerini ve gizlilik korumalarını zayıflattı. Bitcoin Core, standart yapılandırmaların güvenli kalmasına rağmen, erişilebilir binlerce ana ağ düğümünün potansiyel olarak etkilendiğini belirtti.
Bitcoin Core, Bu Güvenlik Açıklarını Neden Kasım Ayına Kadar Açıklamadı?
10 Kasım'daki duyurular, Bitcoin Core'un yerleşik açıklama takvimine uygun olarak yapıldı. Geliştiriciler, güvenlik açığı bulunan son ana sürüm serisi olan 29.x'in 27 Ekim 2026'da kullanım ömrü sonu statüsüne ulaşmasına kadar teknik ayrıntıları gizli tuttular. 28 Ekim'de yayınlanan üç yapay zeka destekli güvenlik açığı açıklamasından farklı olarak, bu sorunlar geleneksel gizlilik süreci kapsamında ele alındı.
Önemli olan nokta, bu güvenlik açıklarının hiçbirinin bitcoin hırsızlığına, yetkisiz coin oluşturulmasına veya konsensüs bozulmasına yol açmaması ve herhangi bir istismar vakasının bildirilmemiş olmasıdır. Madencilikle ilgili güvenlik açığı, belirli yeniden düzenleme koşullarının oluşmasını gerektiriyordu; bu da sonuçlarının Bitcoin'in kendisi yerine yalnızca etkilenen operatörlerle sınırlı kaldığı anlamına geliyordu.
Bitcoin madencileri ve düğüm yöneticileri için bu ayrım önemlidir. Güvenlik açıkları fonları tehlikeye atmasa bile yazılım bakımı hâlâ hayati önem taşımaktadır. Bu olay, görünüşte belirsiz olan işlem işleme kusurlarının, ağın temel konsensüsünü tehdit etmeden nasıl somut operasyonel sorunlar yaratabileceğini göstermektedir.
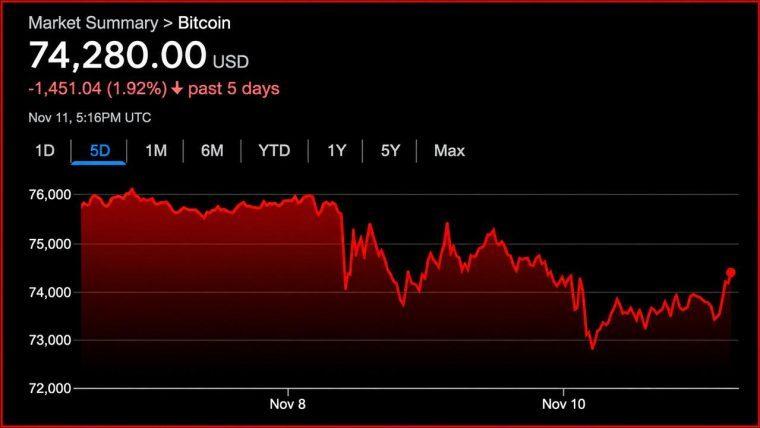
TÜFE verilerinin açıklanmasının ardından BTC, 74.000 doların üzerine çıktı; ETF’lerden 1 milyar doları aşan çıkış yaşandı. Uzmanlar, ETF akışlarının piyasa eğilimlerini gerçekten öngördüğünü mü yoksa fiyat hareketlerini takip ettiğini mi sorguluyor.
Şimdi oku: TÜFE satış dalgası sonrası Bitcoin 74.000 doları yeniden gördü

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.
Yazar hakkında
YAZANJamie RedmanNews Lead
Jamie Redman, Bitcoin.com News’te Haber Lideridir ve Massachusetts merkezli bir finansal teknoloji gazetecisidir. 2011’den bu yana bitcoin ve kripto para piyasalarını takip etmekte; bitcoin, onchain veriler, açık kaynak protokoller ve merkeziyetsiz uygulamalara odaklanmaktadır.