Btcpay Server, saldırganların kendi barındırılan ödeme sunucularına bağlı sıcak cüzdanlardan bitcoin çaldığına dair haberlerin ardından 1 Kasım 2026 tarihinde acil kapatma uyarısı yayınladı. Kurucu Nicolas Dorier, bildirilen güvenlik ihlallerini 2.4.2 sürümünden önceki sürümlerle ilişkilendirirken, 2.4.7 sürümünü çalıştıran genel sunucuların saldırıya uğramadığını belirtti. Uyarı, yapay zeka destekli bir güvenlik revizyonunun 85 güvenlik açığını gidermesinden sadece üç gün sonra geldi ve yazılım güncellemelerini geciktiren operatörlerin karşı karşıya olduğu riskler hakkında soru işaretleri yarattı.
Bitcoin ödeme işlemcisi Btcpay, sıcak cüzdan hırsızlığı iddiası
YAZAN

PAYLAŞ
Önemli Noktalar
- Btcpay Server'ın acil uyarısı, tüccarları çalınan Bitcoin'lerle ilgili cevapsız sorularla baş başa bıraktı.
- Nicolas Dorier’in ön bulguları, 2.4.2’den önceki yazılım sürümlerine işaret ediyor.
- Anthropic’in tespit ettiği 85 güvenlik açığı, Btcpay Server’ın son krizine çarpıcı bir boyut katıyor.
Bitcoin Cüzdanları Boşaltılırken Btcpay Geliştiricileri Acilen Kapatma Çağrısı Yaptı
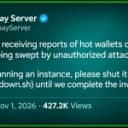
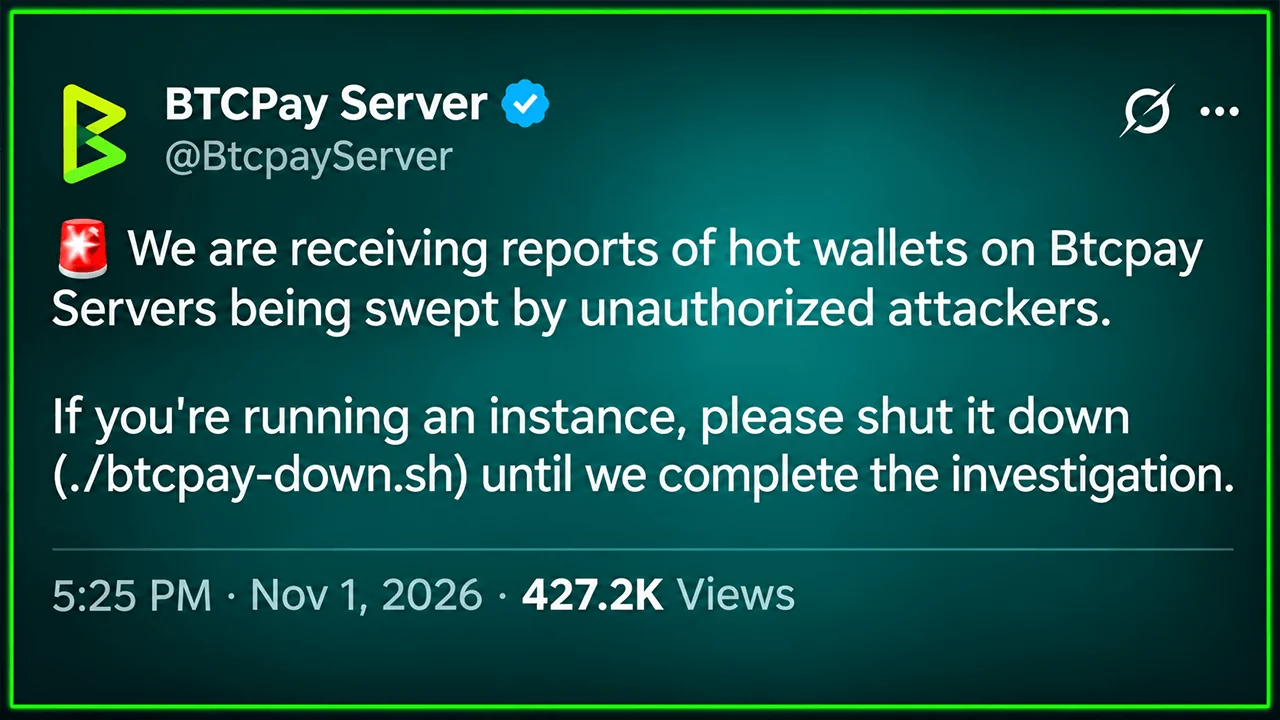
1 Kasım'da yaklaşık 22:25 UTC'de, Btcpay Server'ın resmi hesabı acil bir duyuru yayınladı:
"BTCPay Sunucularındaki sıcak cüzdanların yetkisiz saldırganlar tarafından boşaltıldığına dair raporlar alıyoruz."
Operatörlere, araştırmacılar ne olduğunu tespit edene kadar ./btcpay-down.sh komutunu kullanarak sunucularını kapatmaları talimatı verildi. Çekirdek katkıcı Uncle Rockstar Developer, "Bu bir tatbikat değil: sıcak cüzdanınız varsa BTCPay Server'ınızı kapatın" diyerek uyarıyı pekiştirdi.
Btcpay Server, tüccarların geleneksel ödeme aracılarına bağımlı kalmadan bitcoin (BTC) ödemelerini kabul etmelerini sağlayan açık kaynaklı bir yazılımdır. Operatörler, yazılımı kendileri barındırabilir ve kendi cüzdan altyapılarını yönetebilirler. Bu bağımsızlık, beraberinde sorumluluk da getirir.
Haber yazıldığı sırada, geliştiriciler çalınan toplam bitcoin miktarını veya etkilenen satıcı sayısını açıklamamıştı. İlk uyarıda, saldırganların ele geçirilen sistemlere nasıl girdiklerine dair doğrulanmış bir bilgi de yer almıyordu.
Soruşturma Daralırken Kurucu Eski Sürümleri İşaret Ediyor
Btcpay Server kurucusu Nicolas Dorier daha sonra daha ayrıntılı bir açıklama yaptı. Ön bulguları, etkilenen kurulumların 2.4.2 sürümünden önceki yazılımları çalıştırdığını gösterdi. Saldırganların yönetici erişimi elde ettiği bildirildi; adli izler ise bu eski sürümlerdeki güvenlik açıklarına işaret ediyor.
Dorier ayrıca, 2.4.7 sürümünü çalıştıran genel ve tanıtım sunucularının saldırıya uğramadığını belirtti. Bu ayrım, bildirilen güvenlik ihlalinin en son acil durum sürümünün kendisinden kaynaklandığı olasılığını ortadan kaldırıyor. Ancak bu, mevcut tüm kurulumların güvende olduğu anlamına gelmez ve araştırmacılar henüz eksiksiz bir teknik rapor yayınlamamıştır.
Proje, daha önce Ağustos ayında, kimliği doğrulanmamış saldırganların yetkilendirme jetonları olarak işlev gören Lightning Network Daemon (LND) macaroon kimlik bilgilerini ele geçirmesine olanak tanıyan ayrı bir güvenlik açığını ele almıştı. Bu kusur, 2.4.2 sürümünde düzeltilmişti. Geliştiriciler daha önce, Btcpay’in kendi zincir üstü cüzdanlarının bu belirli güvenlik açığı yoluyla tehlikeye atılmadığını belirtmişti.
Son hırsızlık olaylarının aynı güvenlik açığını, başka bir eski güvenlik açığını mı yoksa birden fazla güvenlik açığını mı içerdiği henüz kesin olarak belirlenmemiştir.
AI Güvenlik Revizyonu, Uyarıdan Sadece Birkaç Gün Önce 85 Güvenlik Açığını Giderdi
Zamanlama, olaya başka bir boyut katıyor. 29 Ekim'de Btcpay Server, Anthropic'in açık kaynaklı güvenlik tarama girişimi aracılığıyla oluşturulan güvenlik açığı raporlarını aldıktan sonra 2.4.7 sürümünü yayınladı. Bu sürüm, biri kritik, 13'ü yüksek ciddiyetli, 52'si orta ciddiyetli ve 19'u düşük ciddiyetli olmak üzere toplam 85 bulguyu giderdi.
Bu açıklamalar, 2026 yılında yapay zeka destekli güvenlik açığı araştırmalarının daha geniş çapta yaygınlaşmasıyla birlikte geldi; zira Anthropic, OpenAI ve Google gibi yapay zeka devleri tarafından geliştirilen sistemler, yazılımdaki zayıflıkları tespit etme konusunda giderek daha sofistike yetenekler sergiledi. Sadece Anthropic’in tarama girişimi, altı ay boyunca 29.000’den fazla potansiyel güvenlik açığı bildirdi; ancak bunların yalnızca bir kısmı manuel incelemeye tabi tutuldu.
Btcpay olayı, güvenlik açıklarını keşfetmek ile kullanıma sunulan yazılımları korumak arasındaki kritik farkı ortaya koyuyor. Düzeltmelerin yayınlanması, bağımsız olarak işletilen sunucuları otomatik olarak güncellemez.
Soruşturma Sürerken İşletmeler Sunucularını Çevrimdışı Hale Getiriyor
Coincards da dahil olmak üzere birçok işletme, uyarının ardından Btcpay kurulumlarını çevrimdışı hale getirdi. Tüccarlar için bu kesinti, ödeme erişilebilirliği ile bağlı cüzdanlar aracılığıyla erişilebilen fonların korunması arasında acil bir tercih zorluğu yaratıyor. Dorier, sıcak cüzdan bakiyelerini operatörlerin kaybetmeyi göze alabileceği tutarlarla sınırlamanın önemini yineledi.
Sağlanan güncellemelerde kesin bir kayıp tahmini, olaya özel yeni bir yama veya sorunun çözüldüğüne dair bir açıklama yapılmadı. Geliştiriciler daha kapsamlı bir açıklama hazırlıyorlardı. Endişe verici soru Btcpay’in ötesine uzanıyor: Yapay zeka sistemleri güvenlik açığı keşfini hızlandırırken, bağımsız olarak işletilen ödeme altyapısı bu düzeltmelere ayak uydurabilecek mi?

BTCPay Server kullanıcıları bir an önce harekete geçmelidir. Güvenlik açığı hakkında bilgi edinin ve güvenliği sağlamak için hizmeti nasıl güncelleyeceğinizi veya devre dışı bırakacağınızı öğrenin.
Şimdi oku: BTCPay, 2.4.2 Sürümüyle Acil Düzeltme Sinyali Verirken Bitcoin Lightning Düğümleri Etkilendi

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.
Yazar hakkında
YAZANJamie RedmanNews Lead
Jamie Redman, Bitcoin.com News’te Haber Lideridir ve Massachusetts merkezli bir finansal teknoloji gazetecisidir. 2011’den bu yana bitcoin ve kripto para piyasalarını takip etmekte; bitcoin, onchain veriler, açık kaynak protokoller ve merkeziyetsiz uygulamalara odaklanmaktadır.