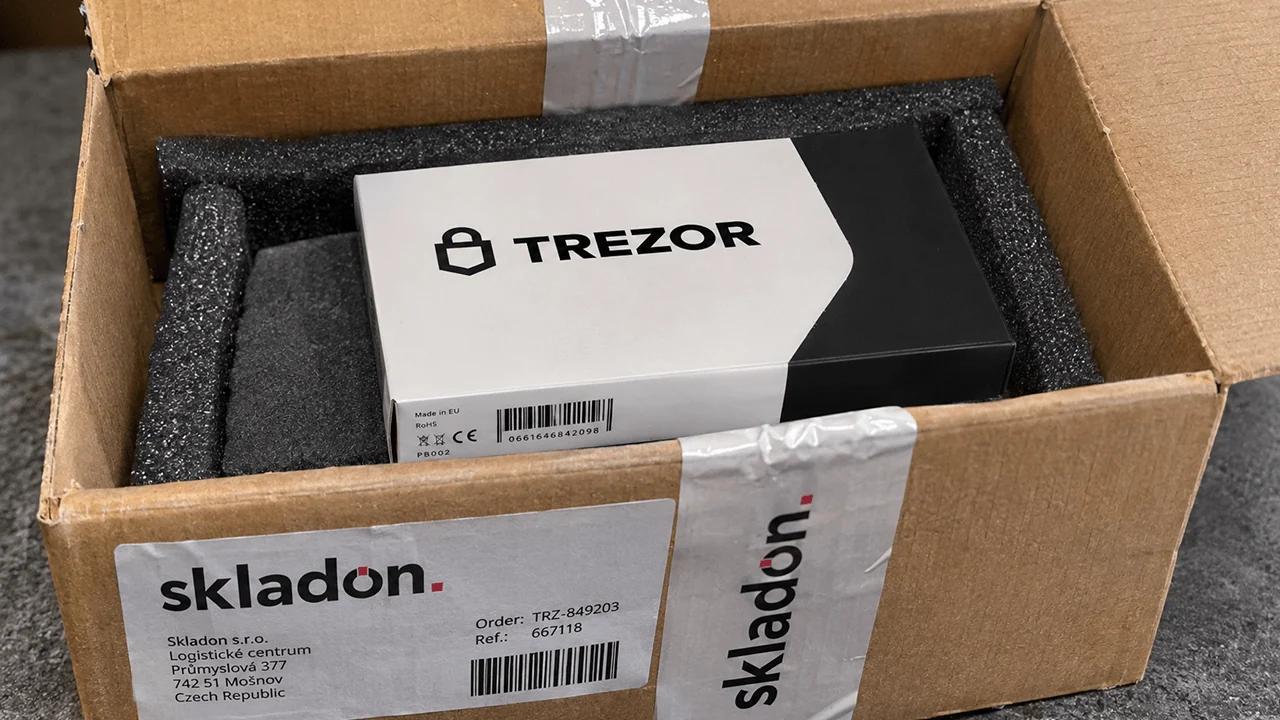
Donanım cüzdan üreticisi Trezor, 16 Kasım 2026 Pazartesi günü, nakliye ortağı Skladon’da meydana gelen bir güvenlik ihlali sonucunda yaklaşık 27.000 müşteri siparişine ait kişisel bilgilerin açığa çıktığını açıkladı; bu durum, kripto para sahiplerini hedefli oltalama dolandırıcılıklarına ve fiziksel güvenlik tehditlerine karşı savunmasız bırakabilir.
Hackerlar Trezor'un nakliye ortağını vurdu; alıcıların kişisel verileri sızdı
YAZAN

PAYLAŞ
Önemli Noktalar
- Saldırganların, yaklaşık 27.000 Trezor siparişine ait isim, adres, telefon numarası, e-posta adresi ve satın alma bilgilerini ele geçirdiği bildirildi.
- Trezor, cüzdan cihazlarının, kurtarma ifadelerinin ve iç sistemlerinin tehlikeye atılmadığını doğruladı.
- Şirket, veri saklama süresini kısaltıyor ve 18 Avrupa ülkesinde anonim teslim alma hizmetini başlatıyor.
Trezor, Skladon Veri İhlalini Doğruladı ve Hedefli Dolandırıcılıklar Konusunda Uyardı
Yetkisiz erişim 7 Kasım’da gerçekleşti, ancak Skladon donanım cüzdan üreticisini 15 Kasım’a kadar bilgilendirmedi. Trezor, ertesi gün olayı kamuoyuna duyurdu ve soruşturmanın halen devam ettiğini açıkladı.
Sızdırılan kayıtlar, 9 Ağustos ile 7 Kasım 2026 tarihleri arasında verilen siparişleri kapsamaktadır. Sızan bilgiler arasında müşterilerin tam adları, telefon numaraları, teslimat adresleri, e-posta adresleri, satın alma tarihleri, ürün adları ve fiyatlar yer alıyor. Skladon’un uluslararası nakliye faaliyetleri nedeniyle olay birçok ülkeyi etkiliyor; ancak ABD’deki müşteriler bu durumdan etkilenmedi.
Bu haber, Trezor’un üçüncü taraf iş ortağı Shipmonk ile ilgili daha önceki veri sızıntısının ardından geldi. Önemli bir nokta olarak, Trezor son saldırının altyapısına sızmadığını ve müşterilerin kripto para cüzdanlarını tehlikeye atmadığını vurguladı. Ne Trezor ne de Skladon bu bilgilere sahip olmadığı için kurtarma ifadeleri, PIN kodları ve şifreler açığa çıkmadı.
Bununla birlikte, çalınan bilgiler ciddi gizlilik endişelerine yol açmakta ve kimlik hırsızlığı ile wrench saldırılarının olasılığını beraberinde getirmektedir. Gerçek satın alma bilgilerine sahip suçlular, şirket temsilcileri gibi davranabilir, inandırıcı destek talepleri oluşturabilir veya potansiyel olarak kripto para birimi sahibi olan kişileri tespit edebilir.
Bazı müşteriler, olayın ardından şimdiden şüpheli telefon aramaları bildirdi. Trezor, dolandırıcılık amaçlı iletişimin e-postalar, kısa mesajlar, geleneksel posta veya istenmeyen aramalar yoluyla gelebileceği konusunda uyarıda bulundu.
Trezor, X platformunda yaptığı açıklamada, “Siparişinizle ilgili beklenmedik herhangi bir aramayı, kısa mesajı, e-postayı veya mektubu şüpheli olarak değerlendirin ve fiziksel güvenliğinize yönelik olası risklere karşı uyanık olun” uyarısında bulundu.
Kimlikleri tespit edilebilen etkilenen müşterilere e-posta bildirimleri gönderildi. Ancak, 9 Ağustos ile 14 Ağustos tarihleri arasında cihaz satın alan daha küçük bir gruba, kayıtları daha önce anonimleştirildiği için doğrudan ulaşılamıyor.
Donanım cüzdan üreticisi, müşterilere yalnızca resmi web sitesi üzerinden destek birimiyle iletişime geçmelerini ve cüzdan yedeklerini asla paylaşmamalarını tavsiye etti. Gerçekçi fiziksel tehditler alan herkes, yerel kolluk kuvvetlerine başvurmalıdır.
Trezor Gizlilik Korumalarını Sıkılaştırırken “Anonymous Pickup” Hizmeti Hayata Geçti
Bu açıklamayla birlikte Trezor, 2026’nın başından beri geliştirilen ve şu anda 18 Avrupa ülkesinde kullanılabilen Anonim Teslim Alma hizmetini öne çıkardı. Bu hizmet, müşterilerin bir takma ad ve e-posta adresi kullanarak donanım cüzdanları satın almalarına ve ikamet adreslerini veya telefon numaralarını ifşa etmeden belirlenen paket dolaplarından veya teslim alma noktalarından siparişlerini almalarına olanak tanıyor.
Paketler markasız ambalajlarda teslim edilirken, teslim alma kodları paketlerin alınmasını kolaylaştırır. Almanya’da kimlik gösterilmesini gerektiren değiştirilmiş bir düzenleme uygulanmaktadır, ancak ev adresi verilmesi hâlâ gerekli değildir. Trezor, X’te “Anonim teslim alma hizmeti artık Avrupa’nın çoğunda kullanılabilir” diye yazdı.
Donanım cüzdan üreticisi şunları ekledi:
“Gerçek ad, ev adresi veya telefon numarası gerekmez. Cüzdanınızı sipariş etmek ve seçtiğiniz teslim alma noktasından gizlilik içinde teslim almak için tek ihtiyacınız olan geçerli bir e-posta adresidir.”
Trezor ayrıca müşteri bilgilerinin saklanma süresini 90 günden 45 güne indiriyor ve nakliye ortaklarından da benzer standartları benimsemelerini istiyor. Şirket, süreyi daha da kısaltmayı planlıyor ve üçüncü taraf güvenlik gerekliliklerini gözden geçiriyor.
Bu son olay, Trezor’un e-posta sağlayıcılarından biri olan Brevo’nun haber bülteni adreslerini ifşa ettiği 2026 tarihli bir güvenlik ihlalinin ardından geldi ve dış hizmet sağlayıcılar arasında tekrarlayan güvenlik açıklarını bir kez daha ortaya koydu. Şirket, ilgili veri koruma otoritesini bilgilendirdi ve soruşturmacılar ihlalin tam kapsamını belirledikçe ek güncellemeler sunacağına söz verdi.
Müşterilerin dijital varlıkları korunmaya devam etse de, Trezor’un son olayı kripto para birimlerinde kendi kendine saklamanın kalıcı bir zayıflığını ortaya koyuyor: Donanım cüzdanları özel anahtarları güvence altına alabilir, ancak kargo kayıtları sahiplerini yine de tanımlanabilir fiziksel adreslerle ilişkilendirebilir. Kimse kötü niyetli kişilerin tacizini ve ziyaretlerini istemez ve bu bilgiler tam da bunu çekiyor.
Birçok kullanıcı, Trezor’un açıklamasından memnun kalmadı. “Resmi web sitesinden sipariş verirken neden üçüncü taraf bir hizmet alıyorum?” diye sordu bir kişi, açıklamanın yapıldığı başlıkta şirkete. “Bizim büyüklüğümüzde ve küresel erişime sahip şirketler, üçüncü taraf hizmet sağlayıcılar olmadan verimli bir şekilde çalışamaz,” diye yanıtladı Trezor, X hesabına.
Cüzdan üreticisi şunları ekledi:
“Mümkün olduğunca çok işi şirket içinde halletmek hedefimizdir, ancak işin her parçasını kendimiz yapmak gerçekçi değildir. Skladon, Trezor siparişlerini teslim eden ortaklarımızdan biridir ve sadece paketinizi size ulaştırmak için gerekli bilgileri elinde tutar.”

Coinone, hassas bilgilerin de yer aldığı bir müşteri veri ihlalini açıkladı; bu olay, kripto para alanında yaşanan bir başka güvenlik vakasının yeni endişelere yol açmasının ardından geldi.
Şimdi oku: Coinone veri ihlali: Şifreler ve hassas müşteri kayıtları sızdı

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.
Yazar hakkında
YAZANJamie RedmanNews Lead
Jamie Redman, Bitcoin.com News’te Haber Lideridir ve Massachusetts merkezli bir finansal teknoloji gazetecisidir. 2011’den bu yana bitcoin ve kripto para piyasalarını takip etmekte; bitcoin, onchain veriler, açık kaynak protokoller ve merkeziyetsiz uygulamalara odaklanmaktadır.