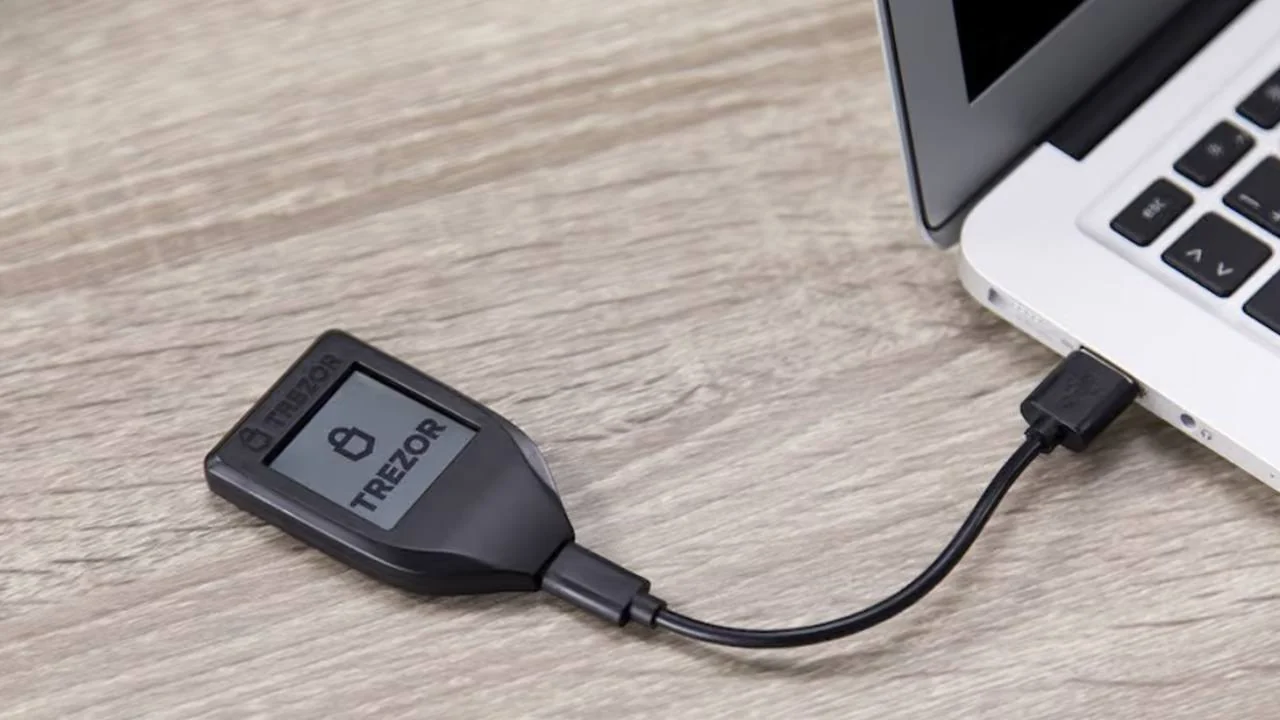
Trezor, üzerinde kurcalama izleri bulunan üç adet Safe 5 cüzdanın tespit edildiğini, bayı sayısında yaklaşık %80’lik bir azalma olduğunu ve tespit edilen kötü amaçlı yazılımları engelleyen bir donanım yazılımı güncellemesi yayınlandığını bildirdi. CryptoBilis ürünlerini satın alan kullanıcılar yine de varlıklarını yeni cüzdanlara aktarmalıdır; Mart ayından itibaren yapılan satın alımlar için ürün değiştirme hakkı geçerlidir.
Trezor, 3 donanım cüzdanında casus yazılımı doğruladı, bayi sayısı %80 azaldı
YAZAN

PAYLAŞ
Önemli Noktalar
- Trezor, implantlar nedeniyle müşteri fonlarının kaybedildiğine dair herhangi bir rapor almadığını belirtti.
- Firmware 2.13.1 sürümü, kurulumdan önce ele geçirilmiş kurtarma ifadelerinin güvenliğini sağlayamıyor.
- Değiştirme hakkı, Mart ayından itibaren yapılan CryptoBilis satın alımlarını kapsamaktadır.
Trezor, Firmware ve Bayi Değişikliklerini Ayrıntılı Olarak Açıkladı
Donanım cüzdanı üreticisi Trezor, 12 Kasım’da Güneydoğu Asya’daki eski yetkili satıcı CryptoBilis’ten satın alınan üç Safe 5 cihazında yetkisiz donanım implantları bulunduğunu açıkladı. Soruşturmaya ilişkin blog gönderisinde, bir firmware güncellemesi ve daha sıkı dağıtım kontrolleri hakkında ayrıntılı bilgi verildi. Şirket, 11 Kasım’da yayınlanan 2.13.1 sürümünün, cihazı çalıştıran yazılımı güncelleyerek tespit edilen implantların bilgi ele geçirmesini engellediğini belirtti.
Etkilenen üç cihazın tamamı, 20 Ağustos ile 23 Eylül tarihleri arasında CryptoBilis’ten doğrudan veya Tokopedia ve Shopee mağazaları aracılığıyla satın alınmıştı. Trezor, laboratuvarında bildirilen ilk Safe 5 implantını inceledi ve sahiplerin fotoğraflarından iki tane daha tespit etti. Kırk sekiz müşteri şirketle iletişime geçmişti; şirket, bu cihazları laboratuvarında veya iç fotoğraflar aracılığıyla kontrol ediyordu.
Şirket şu açıklamayı yaptı:
“Bayi ağımızı yaklaşık %80 oranında azalttık.”
Bayi sayısını azaltma planları Ekim ayında ortaya çıkmıştı ve Trezor, artık kaldırılan iş ortaklarını güvenilir ve acil bir tehdit oluşturmayan taraflar olarak nitelendiriyor. Kalan satıcılar, cihazların tedariki, depolanması ve erişimine ilişkin daha sıkı gereklilikleri yerine getirmek zorundadır.
Gizli Kartlar Cüzdan Sırlarını Ele Geçirdi
Safe 5’in içinde, yetkisiz implant, ekran ile ana kart arasında, yani elektronik bileşenleri birbirine bağlayan cihazın birincil devre kartı üzerinde yer alıyor. Trezor’un analizine göre, bu implant, aygıt yazılımını veya özel bir güvenlik yongası olan Secure Element’i değiştirmeden görüntülenen bilgileri kopyalıyor. Eklenen kart, cüzdan oluşturma veya geri yükleme sırasında kurtarma kelimelerini ve ayrıca ayrı cüzdanlara erişim için kullanılan isteğe bağlı ek gizli bilgiler olan görüntülenen parolaları kaydeder.
İmplant, yakaladığı verileri şifreler ve bir mobil ağ üzerinden saldırganlar tarafından işletilen bir sunucuya gönderir. Sinyal olmadığında verileri saklar ve aktarım gerçekleşene kadar denemeye devam eder. Trezor, bu implantın bazı Ledger cihazlarında bulunanlarla aynı şekilde çalıştığını belirtti. Ledger örneğinde, saldırganlar orijinal cihazları satın almış, bunları modifiye etmiş ve Güneydoğu Asya’daki satıcılar aracılığıyla tekrar satışa sunmuştu.
Ledger, Ekim ayında etkilenen bir müşterinin cüzdanında yetkisiz bir donanım implantı olduğunu doğrulamıştı. Trezor’un bulguları, CryptoBilis’ten satın alınan Safe 5 cihazlarıyla sınırlı kaldı. Diğer bölgesel satıcıların cihazlarında yapılan kontrollerde herhangi bir tahrifat tespit edilmedi ve şirket, diğer modellerde doğrulanmış bir implant olmadığını bildirdi.
CryptoBilis Alıcılarının Hâlâ Yeni Cüzdanlara İhtiyacı Var
Güncelleme, tespit edilen implantlar tarafından ele geçirilmeyi engellese de, daha önce maruz kalmış cüzdan yedekleri hâlâ tehlike altında. Trezor, CryptoBilis alıcılarına fonlarını yeni oluşturulan cüzdanlara aktarmalarını tavsiye etmeye devam etti; zira aynı kurtarma ifadesini yeniden kullanırken donanımı değiştirmek, bu riski ortadan kaldırmıyor. Tahrif edildiğinden şüphelenilen cihazların sahiplerine, destek ekibinden talimat alana kadar cihazlarını saklamaları ve kurulum ya da kullanımdan kaçınmaları talimatı verildi.
Değiştirme hakkı, Mart ayından itibaren CryptoBilis’ten satın alınan tüm modelleri kapsamaktadır. Nakliye kısıtlamaları nedeniyle fiyat farkının iadesi karşılığında farklı bir modelin seçilmesi, başka bir ülkeye teslimat veya para iadesi gerekebilir. Müşterilerden, resmi Trezor Destek birimi aracılığıyla değiştirme işlemlerini yürütmeleri istendi; ayrıca, durumundan emin olmayan alıcıların cihazlarının kaynağını doğrulamaları da tavsiye edildi.
Trezor, dolandırıcıların değiştirme veya para iadesi teklif eden personel kılığına girebileceği konusunda uyarıda bulunarak, kurtarma ifadelerini asla talep etmediğini yineledi. Şirket, kripto para birimi olayları için Security Alliance’ın acil müdahale hizmeti olan SEAL 911 ile çalışmaya devam etti. Ayrıca, implantı ilk bildiren müşteriye bir ödül vereceğini taahhüt etti.

Trezor’un gerçek Bitcoin sahipliği için neden vazgeçilmez olduğunu ve dijital varlıklarınız için borsalara güvenmenin risklerini öğrenin.
Şimdi oku: Trezor: Anahtarlar sizde değilse, Bitcoin’in sahibi siz değilsiniz

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.
Yazar hakkında
YAZANKevin Helms
Kevin Helms, Bitcoin, blokzinciri düzenlemeleri ve küresel dijital varlık piyasaları konusunda uzmanlaşmış bir kripto para gazetecisidir. 2011’den bu yana Bitcoin’i ve daha geniş kripto ekosistemini takip etmekte; düzenleyici politika, kurumsal benimseme ve piyasa altyapısına odaklanmaktadır.