Üçüncü taraf bir perakendecinin kurcalanmış cihazlar dağıttığına dair şüphelerin ortaya çıktığı Ledger donanım cüzdanı tartışmasının ardından, rakip donanım cüzdanı üreticisi Trezor, belirli bayilerin yetkilerini 1 Ocak 2027 tarihinden itibaren iptal edeceğini duyurdu.
Trezor, Ledger güvenlik krizinin ardından bayi ağını küçülttü
YAZAN

PAYLAŞ

Önemli Noktalar
- Trezor, 1 Ocak 2027 tarihinden itibaren yetkili satıcı ağını daraltıyor ve daha az iş ortağıyla çalışmak ve donanım cüzdanlarının müşterilere ulaşma süreci üzerinde daha fazla kontrol sahibi olmak istediğini belirtiyor.
- Bu karar, saldırganların üçüncü taraf bir satıcı aracılığıyla satılan cihazlara müdahale ettiği ve bunun sonucunda tahmini 93 milyon dolarlık zarara yol açtığı iddia edilen, 9 Ekim'de yaşanan Ledger güvenlik olayının ardından alındı.
- Trezor, kendi cihazlarının güvenliğinin ihlal edildiğine dair hiçbir kanıt bulunmadığını savunuyor ve satıcı ağındaki bu yeniden yapılanmayı, donanım cüzdan tedarik zinciri güvenliğine ilişkin artan endişeler karşısında alınan bir önlem olarak nitelendiriyor.
Trezor, Ledger’daki Güvenlik Endişesinin Ardından Dağıtım Ağını Sıkılaştırıyor
Trezor Ticari Direktörü Danny Sanders, şirketin yetkili satıcı programını daraltma kararını açıkladı ve seçilmiş iş ortaklarına dağıtılan resmi bir mektubu X üzerinden paylaştı. Bu adım, tedarik zinciri denetimini güçlendirmeyi ve her cihazın üreticiden müşteriye uzanan yolculuğunun kapsamlı bir şekilde incelenebilmesini sağlamayı amaçlıyor.
“Başka bir donanım cüzdanı markasına yönelik son tedarik zinciri saldırısı, bizim her zaman bildiğimiz bir gerçeği teyit etti. Bir donanım cüzdanı, sahibine ulaşana kadar kat ettiği yol kadar güvenlidir ve bizim düzgün bir şekilde kontrol edemediğimiz ellerden geçen her cihaz, birinin birikimlerini riske atar,” diyor Trezor’un satıcılara gönderdiği mektupta.
Mektupta ayrıca şunlar da belirtiliyor:
“Bu nedenle, bayi ağımızı çok daha küçük hale getirmek için zor bir karar aldık; kalan her iş ortağını inceleyip kontrol edebileceğimiz kadar küçük bir ağa geçeceğiz.”
93 Milyon Dolarlık Ledger Olayı, Donanım Cüzdan Güvenliğine Gölge Düşürüyor
Trezor’un kararı, 9 Ekim 2026’da ortaya çıkan Ledger güvenlik ihlalinin ardından geldi. Raporlara göre, saldırganlar sofistike bir fiziksel tedarik zinciri saldırısı düzenlediler; iddiaya göre, üçüncü taraf bir satıcı aracılığıyla dağıtılan cihazlara gizli donanım implantları lehimlediler ve tahmini kayıplar 93 milyon dolara ulaştı.
Trezor’un mektubu, belirli bayi ortaklıklarının 1 Ocak 2027 tarihinde resmi olarak sona ereceğini teyit ederken, bu kararın şirketin sistemlerinde veya donanım cihazlarında herhangi bir güvenlik ihlali olduğu anlamına gelmediğini açıkça belirtmektedir. Şirketin mektubunda, “Şunu çok net bir şekilde belirtmek isterim: Trezor cihazlarının ele geçirildiğine dair tek bir kanıt bile yoktur. Bu, aşırı tedbir amacıyla atılmış önleyici bir adımdır” denilmektedir.
Güvenlik Açıklarıyla Dolu Bir Yıl
Donanım cüzdan şirketleri için korkunç bir yıl geçti; veri ihlalleri, lazer hatası enjeksiyonu ifşaları, bir ürün yazılımı entropi hatası ve şimdi de en son tedarik zinciri olayı dahil olmak üzere bir düzineye yakın olay yaşandı. Bunun yanı sıra, Trezor Ağustos ayında üçüncü taraf bir lojistik sağlayıcısıyla ilgili bir veri ihlali yaşadı ve on binlerce müşterinin kişisel bilgileri açığa çıktı.
Tedarik zinciri güvenliği konusunda Trezor, dağıtım ağının bütünlüğünü korumanın hâlâ bitmek bilmeyen bir zorluk olduğunu kabul ediyor.
“Tedarik zinciri güvenliği asla tamamlanmış bir süreç değildir; bu nedenle, güncellenmiş bir yasal çerçeve ve cihazların tedarik, depolama ve kullanım süreçlerine yönelik daha sıkı denetimler yoluyla, Trezor ile çalışmaya devam eden her iş ortağımız için çıtayı yükseltiyoruz. Zincirdeki herkesten, kendimiz de dahil olmak üzere, daha fazlasını bekliyoruz,” diyor şirketin mektubunda.
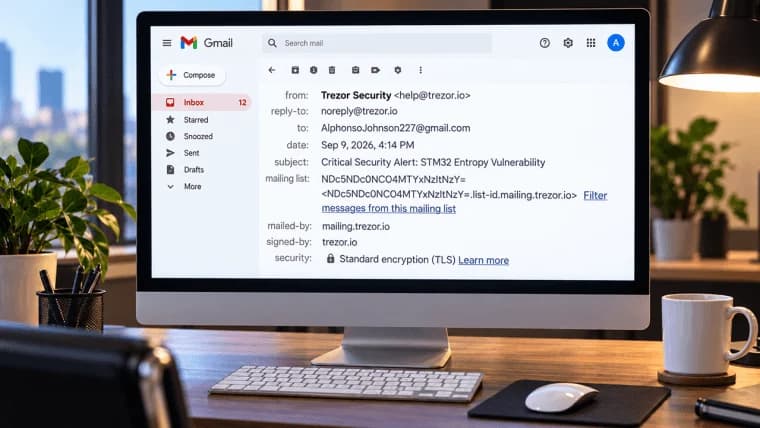
Trezor, Bitbox ve Cointracking, ortak bir e-posta sağlayıcısında meydana gelen güvenlik ihlalinin kripto para dolandırıcılık saldırılarına yol açmasının ardından kullanıcıları uyardı.
Şimdi oku: Hackerlar, Kripto Para Kullanıcılarını Hedef Almak İçin Trezor ve Bitbox E-postalarını Ele Geçirdi

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.