Luxor Technology, Commander platformu üzerinden bitcoin madenciliği hash gücünün izinsiz olarak başka bir yere yönlendirildiğini doğrulayarak, binlerce madencilik makinesinin dahil olduğu iddia edilen saldırıya ilişkin spekülasyonlara son verdi. Şirket, olayın iki saat içinde kontrol altına alındığını ve etkilenen müşterilere tam tazminat ödeneceğini açıkladı.
Luxor, Bitcoin madenciliği saldırısını doğruladı, AI saldırısını açığa çıkardı
YAZAN

PAYLAŞ
Önemli Noktalar
- Luxor, Commander platformu üzerinden gerçekleşen yetkisiz hashrate yönlendirmesinden bir düzineden biraz fazla müşteri hesabının etkilendiğini doğruladı.
- CEO Nick Hansen, bu güvenlik ihlalini “gelişmiş bir yapay zeka destekli vektöre” bağladı; ancak şirket, bu mekanizmanın ayrıntılarını kamuoyuna açıklamadı.
- Luxor, güvenlik açığını iki saat içinde giderdiğini, veri sızmasını önlediğini ve etkilenen müşterilere madencilik gelir kaybı için tazminat ödeyeceğini açıkladı.
Luxor, Bitcoin Madenciliği Güvenlik İhlali Konusunda Sessizliğini Bozdu
Başlangıçta doğrulanmamış bir bitcoin madenciliği ele geçirme olayı gibi görünen durum, Luxor Technology’nin saldırganların Commander yönetim platformu üzerinden madencilik ekipmanlarını yeniden yönlendirdiğini kabul etmesiyle, teyit edilmiş bir güvenlik olayı haline geldi.
15 Kasım 2026 Pazar günü yayınlanan resmi bir açıklamada Luxor, iç izleme sistemlerinin madencilik havuzu yapılandırmalarında yetkisiz değişiklikler tespit ettiğini ve bunun üzerine mühendislik ekibinin derhal müdahale ettiğini açıkladı. Ekip şöyle yazdı:
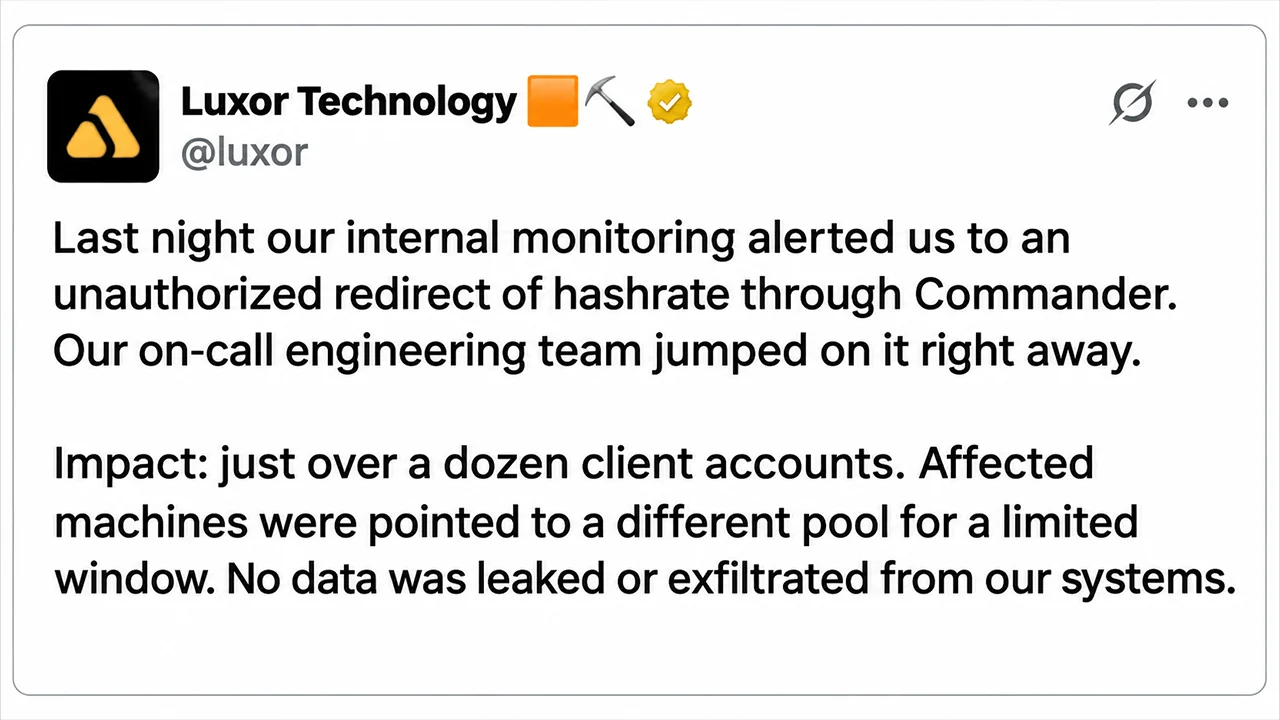
“Dün gece, iç izleme sistemimiz Commander üzerinden hashrate’in yetkisiz bir şekilde yönlendirildiğini bize bildirdi. Nöbetçi mühendislik ekibimiz hemen harekete geçti.”
Luxor’a göre, madencilik makineleri geçici olarak başka bir havuza yönlendirildi ve ondan biraz fazla müşteri hesabı bu durumdan etkilendi. Şirket, sistemlerinden hiçbir bilginin çalınmadığını belirtiyor.
“Etki: bir düzineden biraz fazla müşteri hesabı. Etkilenen makineler sınırlı bir süre için farklı bir havuza yönlendirildi. Sistemlerimizden hiçbir veri sızdırılmadı veya çalınmadı,” diye açıkladı ekip X’te.
Luxor, mühendislerinin iki saat içinde Commander’da yama uyguladığını ve etkilenen ekipmanları orijinal yapılandırmalarına geri döndürmeye başladığını açıkladı. Şirket ayrıca, olay sırasında başka yöne yönlendirilen hesaplama gücü için etkilenen her müşteriye tazminat ödemeyi taahhüt etti. “Tazminat: Etkilenen her müşteriye, normal şekilde madencilik yapılmış gibi, yönlendirilen hash oranı için tam ödeme yapılacaktır,” diye ekledi Luxor.

Şirket ayrıca, güvenlik ihlalinin Commander ile sınırlı olduğunu, madencilik havuzu ve LuxOS donanım yazılımının etkilenmediğini vurguladı.
CEO Nick Hansen, Güvenlik İhlalini Gelişmiş Yapay Zeka Destekli Bir Saldırıya Bağladı
Luxor CEO’su Nick Hansen daha sonra olayla ilgili daha kişisel bir açıklama yaptı; operasyonel aksaklığı kabul etti ve yapay zeka destekli bir saldırı olarak tanımladığı olayı açıkladı.
Hansen, “Son 12 saat oldukça zorlu geçti” diye yazdı. Güvenlik ihlalinin 14 Kasım Cumartesi günü Pasifik saatiyle saat 18:00 civarında başladığını ve Commander müşterilerinin bir kısmını etkilediğini belirtti. CEO sözlerine şöyle devam etti:
“Dün saat 18:00 civarında (PDT), Commander müşterilerinin bir kısmı, yapay zeka destekli sofistike bir vektör aracılığıyla saldırıya uğradı.”
Hansen, saldırıyı yapay zeka destekli bir yönteme bağlasa da, Luxor, saldırganların nasıl erişim sağladığını veya madencilik yapılandırmalarını nasıl manipüle ettiğini kesin olarak ortaya koyan teknik bulguları henüz yayınlamadı.
Hansen, mühendislerin etkilenen makineleri geri yüklemek gibi daha zahmetli bir sürece başlamadan önce sorunu tespit edip yamadıklarını ayrıntılı olarak açıkladı. Ayrıca müşterilerden özür diledi ve Luxor’un kayıplarını karşılayacağını yineledi. Şöyle dedi:
“Özür dilerim. Filonuzu bize emanet ediyorsunuz ve biz daha iyi olmalıyız.”
Yönetici ayrıca, etkilenen müşterilere e-posta yoluyla ek bilgi verileceğini belirtirken, Luxor da olayı inceleyen kapsamlı bir analiz raporu yayınlayacağına söz verdi.
OCEAN Madencilik Verileri Olağandışı Hashrate Faaliyetini Ortaya Çıkarıyor
Luxor’un doğrulamasından önce, Cumartesi günü geç saatlerde dolaşan haberlerde, saniyede tahmini 13 exahash (EH/s) güce sahip yaklaşık 64.000 madencilik makinesinin Ocean madencilik havuzuna yönlendirildiği öne sürülmüştü. Bu rakamlar bağımsız kaynaklarca doğrulanmamıştır ve Luxor’un ele geçirilen hesap sayısının bir düzineden biraz fazla olduğunu açıklaması, etkilenen makinelerin toplam sayısını ortaya koymamaktadır.

Jack Dorsey’in finansal desteğiyle 2023 yılında kurulan, varlık saklama hizmeti sunmayan bir Bitcoin madencilik havuzu olan Ocean, madencilerin blok coinbase işlemleri yoluyla doğrudan ödeme almasına olanak tanır. Havuzun halka açık kontrol panelinde, bildirilen olayın civarında olağandışı madencilik faaliyeti görülürken, şüpheli bir hedef adresin madencilik ödülleri olarak tahmini 0,65761026 BTC biriktirdiği görüldü.
Mempool.space geliştiricisi Mononaut şu gözlemi yaptı:
“Vay canına, Ocean’ın kontrol paneline göre çalınan hash’ten yaklaşık 0,657 BTC pay kazanılmış.”
Ancak, tahmini ödüller tamamlanmış ödemeler anlamına gelmez. Mevcut blok zinciri kayıtlarında, şüpheli adrese doğrulanmış herhangi bir gelen işlem görülmedi; bu da operatörün, yönlendirilmiş madencilik faaliyetinden bitcoin toplamadığını gösteriyor.
Şüpheli saldırıyı ilk olarak kamuoyuna duyuran CoreX Hosting, daha sonra yetkisiz hash oranının saniyede yaklaşık 100 petahash’a (PH/s) düştüğünü bildirdi.
Luxor’un onayı, yetkisiz bir yönlendirme olup olmadığına dair temel soruyu çözse de, önemli ayrıntılar hâlâ belirsizliğini koruyor. Etkilenen makinelerin kesin sayısı, saptırılan toplam hesaplama gücü ve iddia edilen yapay zeka destekli saldırının teknik mekanizması, daha fazla açıklamanın yapılmasını bekliyor.
Madencilik operatörleri için bu olay, saldırganların kripto para birimini doğrudan ele geçirmelerine gerek kalmadan, filo yapılandırmalarında yapılan yetkisiz değişikliklerin gelirleri nasıl tehlikeye atabileceğini göstermektedir. Luxor’un tazminat taahhüdü, acil mali sonuçları ele almaktadır; ancak yakında başlayacak soruşturma, daha önemli bir soruyla karşı karşıya kalacaktır: Saldırganlar, endüstriyel madencilik ekipmanlarını yeniden yönlendirmek için yeterli kontrolü nasıl elde ettiler?
Bu haftaki haberler, piyasadaki gerginlik, kurumsal yatırımlar, donanım cüzdanlarının güvenliği, tokenleştirme ve tahmin piyasaları konularına odaklandı.
Şimdi oku: Bitcoin düşüyor; DTCC tokenleştirme genişlemesi için Solana’yı seçti: Haftalık özet

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.
Yazar hakkında
YAZANJamie RedmanNews Lead
Jamie Redman, Bitcoin.com News’te Haber Lideridir ve Massachusetts merkezli bir finansal teknoloji gazetecisidir. 2011’den bu yana bitcoin ve kripto para piyasalarını takip etmekte; bitcoin, onchain veriler, açık kaynak protokoller ve merkeziyetsiz uygulamalara odaklanmaktadır.