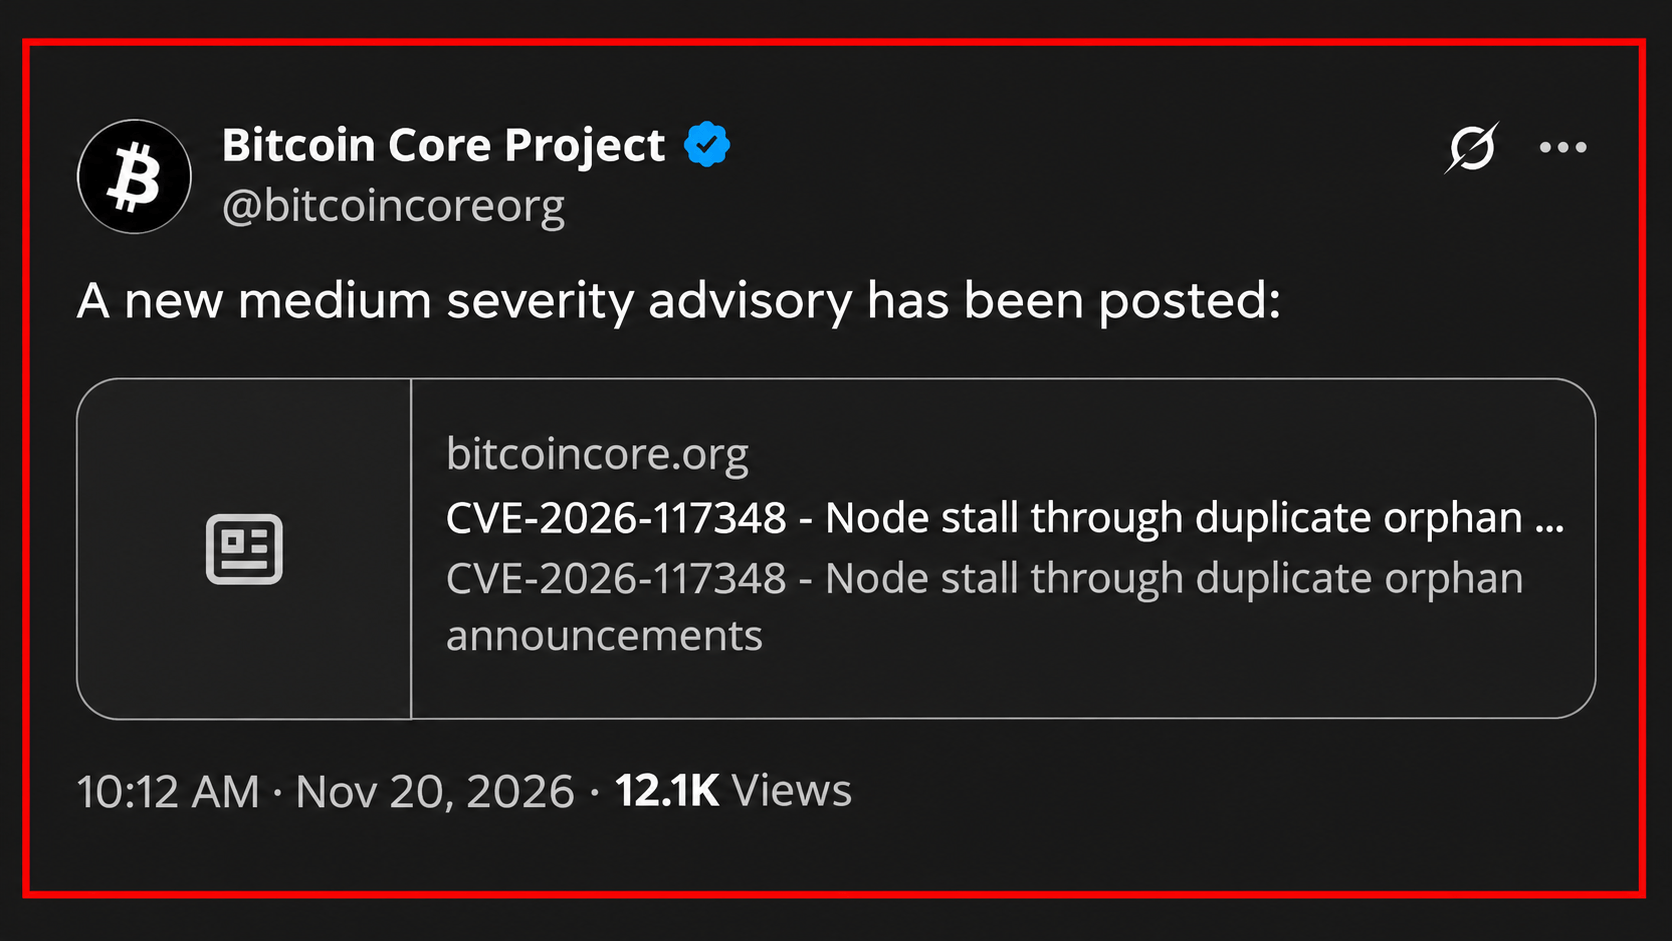
Bitcoin Core a dezvăluit vineri, 20 noiembrie 2026, o vulnerabilitate de gravitate medie care permitea utilizatorilor rău intenționați să paralizeze temporar nodurile prin anunțuri repetate de tranzacții. Această vulnerabilitate, descoperită în urma unei cercetări de securitate asistată de inteligență artificială, evidențiază modul în care detectarea automată a vulnerabilităților transformă securitatea software-ului pentru criptomonede.
IA a descoperit o vulnerabilitate în Bitcoin Core ce poate bloca noduri temporar
SCRIS DE

DISTRIBUIE
Concluzii cheie
- O vulnerabilitate recent dezvăluită a Bitcoin Core ridică noi întrebări cu privire la reziliența infrastructurii critice a rețelei.
- Inteligența artificială descoperă puncte slabe de securitate care au scăpat de-a lungul anilor de analizele convenționale ale software-ului.
- Sofisticarea crescândă a cercetării automatizate a vulnerabilităților îi obligă pe dezvoltatorii de criptomonede să reconsidere rapiditatea cu care sunt abordate amenințările la adresa securității.
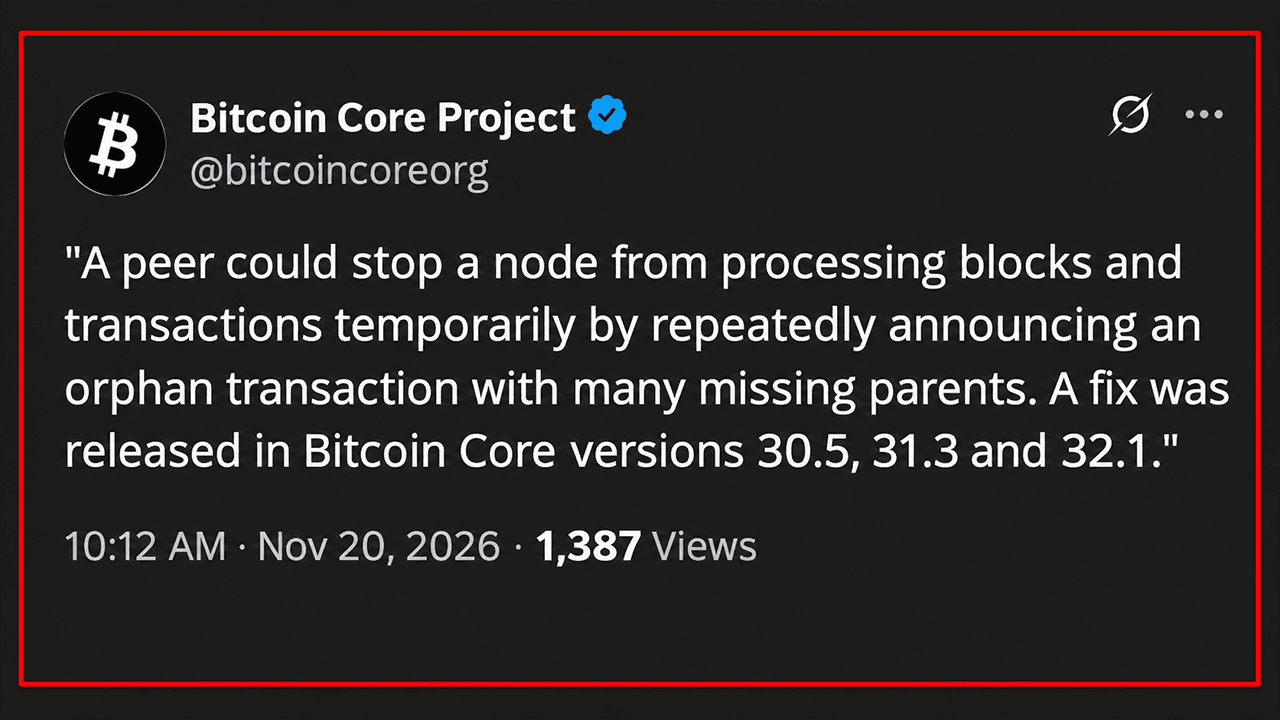
Vulnerabilitatea, catalogată ca CVE-2026-117348 și intitulată „Blocarea nodului prin anunțuri orfane duplicate”, ar putea împiedica nodurile Bitcoin afectate să proceseze blocurile și tranzacțiile primite timp de mai mult de o duzină de secunde pentru fiecare mesaj rău intenționat.
Conform comunicatului oficial al Bitcoin Core, problema a afectat versiunile de la 29.0 la 29.5, de la 30.0 la 30.4 și de la 31.0 la 31.2. Actualizările corective sunt disponibile în versiunile 30.5, 31.3 și 32.1, în timp ce ramura 29.x, care nu mai este dezvoltată, nu va mai primi alte patch-uri.
Cum a descoperit un scaner bazat pe IA vulnerabilitatea de blocare a nodurilor din Bitcoin Core
Echipa de dezvoltare software cunoscută sub numele de Bitcoin Core menține o zonă de stocare temporară numită „orfelinat”, unde tranzacțiile așteaptă tranzacțiile părinte lipsă. Când un alt participant la rețea anunță una dintre aceste tranzacții, software-ul examinează dependențele acesteia pentru a determina ce informații lipsă ar trebui solicitate.
Vulnerabilitatea a exploatat o ineficiență trecută cu vederea în cadrul acelui proces. Mesajele de inventar Bitcoin pot conține 50.000 de intrări, însă software-ul nu a reușit să ignore anunțurile de tranzacții duplicate. Un atacator ar putea face referire în mod repetat la o tranzacție orfană cu mii de tranzacții părinte lipsă, forțând nodul receptor să efectueze aceleași verificări, care necesită resurse computationale mari, de mii de ori.
Fiecare mesaj manipulat putea bloca procesarea pentru mai mult de 12 secunde, lăsând nodul vizat temporar incapabil să gestioneze blocurile primite sau alte comunicații de rețea.
Descoperirea a provenit de la Project Loupe, o inițiativă automatizată de securitate bazată pe un model lingvistic de mari dimensiuni (LLM), dezvoltată de Elias Rohrer la Spiral, divizia de dezvoltare open-source Bitcoin a Block. Dezvoltatorul Bitcoin Core, Gregory Sanders, a validat ulterior descoperirea și a adus-o în atenția echipei de securitate a proiectului.
Proiectul Loupe a raportat vulnerabilitatea pe 8 iulie. Un cercetător independent identificat ca Stutxo a trimis un raport separat pe 4 august, în aceeași zi în care Sanders a deschis o cerere de corectare (pull request). Dezvoltatorii au integrat remedierea pe 6 august, iar Bitcoin Core 32.1 a incorporat-o pe 27 octombrie.
Dezvăluirea din 20 noiembrie a fost însoțită de versiuni actualizate pentru ramurile mai vechi aflate în întreținere. Corecția asigură că fiecare anunț de tranzacție unic este procesat o singură dată pe mesaj de inventar.
Deși vulnerabilitatea permitea atacuri temporare de tip „denial-of-service”, avizul nu a identificat niciun mecanism de furt de bitcoin sau de deteriorare permanentă a nodurilor.
Cercetările în domeniul securității AI scot la iveală vulnerabilități de lungă durată ale blockchain-ului
Dezvăluirea survine într-un an extraordinar pentru cercetarea vulnerabilităților asistată de IA în cadrul infrastructurii criptomonedelor.
În februarie, o analiză asistată de IA a identificat o vulnerabilitate critică de verificare a semnăturilor în amendamentul Batch propus pentru XRP Ledger înainte de activare. O altă investigație a descoperit o vulnerabilitate de gravitate ridicată în Nethermind, un client de execuție Ethereum, care ar fi putut afecta operațiunile validatorilor.
Până la sfârșitul lunii mai, cercetătorul Taylor Hornby a utilizat un sistem de audit asistat de IA pentru a identifica o vulnerabilitate veche de patru ani în protocolul de confidențialitate Orchard al Zcash. Vulnerabilitatea ar fi putut permite falsificarea nedetectabilă a monedelor ZEC, deși dezvoltatorii au remediat-o înainte de dezvăluirea publică.
Luna august a adus o altă demonstrație impresionantă. Șaisprezece dezvoltatori voluntari care participau la o inițiativă de securitate Bitcoin au generat 4.962 de constatări în cadrul a 390 de proiecte în aproximativ o zi, inclusiv 85 clasificate inițial ca fiind critice.
Cu toate acestea, descoperirea automată a introdus complicații considerabile. Administratorii s-au confruntat cu mii de rapoarte care necesitau verificare umană, în timp ce preocupările legitime de securitate se confruntau cu falsuri pozitive și constatări slab fundamentate.
Dezvoltatorii Core Lightning s-au confruntat, de asemenea, cu un aflux de rapoarte de vulnerabilități generate de IA, identificând în cele din urmă probleme de securitate reale care au necesitat lansări corective.
Implicațiile depășesc cercetarea defensivă. Specialiștii în securitate și-au exprimat îngrijorarea că actorii rău intenționați pot folosi tehnologii similare pentru a descoperi puncte slabe în software-ul mai vechi, scurtând potențial durata de viață utilă a auditurilor tradiționale de securitate.
Bitcoin Core accelerează divulgarea pe măsură ce IA schimbă cercetarea în domeniul securității
Recunoscând această evoluție, Bitcoin Core și-a revizuit politica de divulgare a vulnerabilităților în luna octombrie. Problemele clasificate ca fiind ușor de descoperit, inclusiv punctele slabe identificabile prin analize relativ simple asistate de LLM, beneficiază acum de o divulgare publică accelerată, însoțită de versiuni corective.
CVE-2026-117348 ilustrează această abordare în practică.
Acest episod scoate la iveală și un paradox dificil în materie de securitate. IA poate identifica vulnerabilitățile trecute cu vederea mai rapid decât cercetarea convențională, dar accesibilitatea sa tot mai mare le oferă potențial atacatorilor capacități comparabile. Pentru infrastructura open-source a criptomonedelor, provocarea principală constă din ce în ce mai mult nu doar în descoperirea punctelor slabe, ci în validarea și corectarea acestora înainte ca adversarii să exploateze aceleași cunoștințe.
Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEJamie RedmanNews Lead
Jamie Redman este coordonatorul departamentului de știri la Bitcoin.com News și jurnalist specializat în tehnologie financiară, stabilit în Massachusetts.