Btcpay Server a emis o avertizare privind oprirea de urgență pe 1 noiembrie 2026, în urma unor rapoarte conform cărora atacatorii sustrăgeau bitcoin din portofelele „hot” conectate la servere de plată auto-găzduite. Fondatorul Nicolas Dorier a asociat incidentele semnalate cu versiunile anterioare versiunii 2.4.2, precizând totodată că serverele publice care rulează versiunea 2.4.7 nu au fost atacate. Avertismentul a venit la doar trei zile după ce o revizuire de securitate asistată de IA a remediat 85 de vulnerabilități, ridicând semne de întrebare cu privire la riscurile cu care se confruntă operatorii care amână actualizările de software.
Btcpay, procesator plăți Bitcoin, afectat de furturi din portofele hot
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Avertismentul de urgență al Btcpay Server îi lasă pe comercianți cu întrebări fără răspuns privind bitcoin-ul furat.
- Constatările preliminare ale lui Nicolas Dorier indică versiunile de software mai vechi decât 2.4.2.
- Cele 85 de descoperiri de securitate ale Anthropic adaugă o întorsătură surprinzătoare la cea mai recentă criză a Btcpay Server.
Dezvoltatorii Btcpay îndeamnă la oprirea imediată a serviciului, pe măsură ce portofelele Bitcoin sunt golite
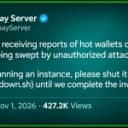
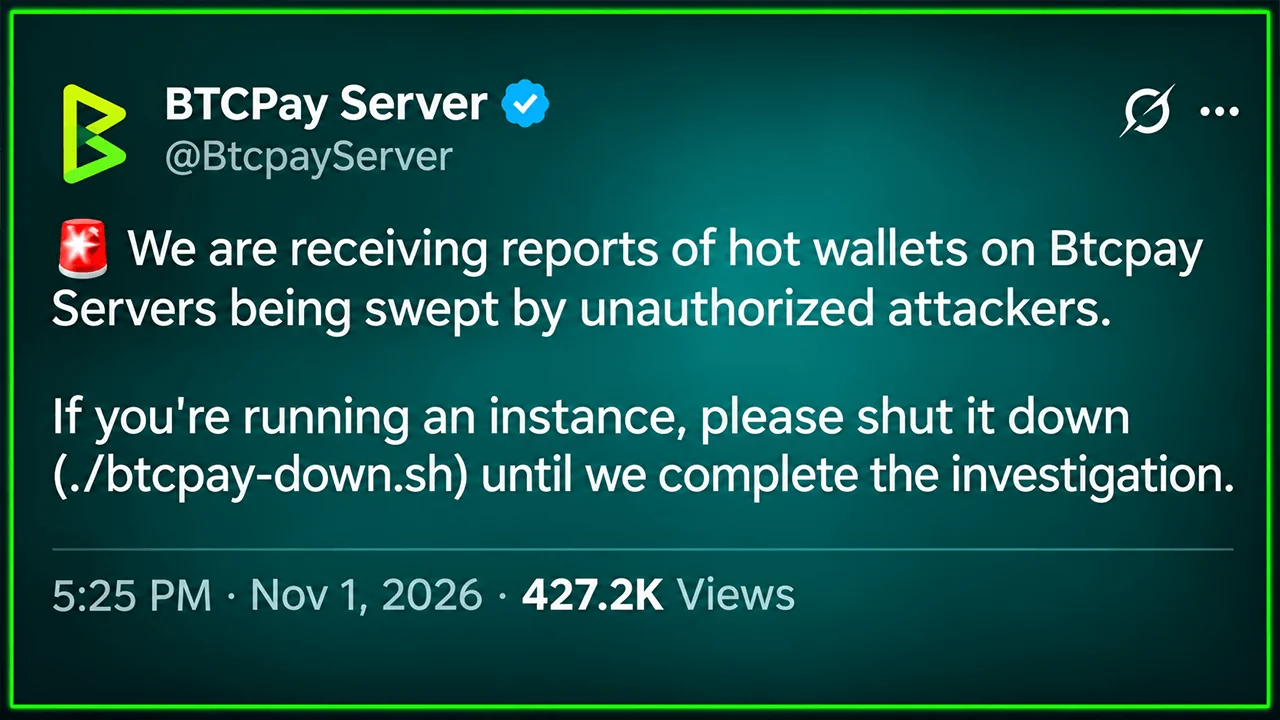
La aproximativ ora 22:25 UTC, pe 1 noiembrie, contul oficial al Btcpay Server a publicat un anunț urgent:
„Primim rapoarte conform cărora portofelele active de pe serverele BTCPay sunt golite de atacatori neautorizați.”
Operatorii au fost instruiți să-și oprească instanțele folosind comanda ./btcpay-down.sh până când anchetatorii vor putea stabili ce s-a întâmplat. Unul dintre principalii colaboratori, dezvoltatorul Uncle Rockstar, a întărit avertismentul, declarând: „Nu este un exercițiu: opriți-vă serverul BTCPay dacă aveți un portofel activ.”
Btcpay Server este un software open-source care permite comercianților să accepte plăți în bitcoin (BTC) fără a depinde de un intermediar de plăți convențional. Operatorii pot găzdui singuri software-ul și își pot gestiona propria infrastructură de portofele. Această independență implică și responsabilitate.
La momentul publicării, dezvoltatorii nu dezvăluiseră nici suma totală de bitcoin furată, nici numărul comercianților afectați. Alerta inițială nu a oferit, de asemenea, nicio informație confirmată cu privire la modul în care atacatorii au pătruns inițial în sistemele compromise.
Fondatorul indică versiunile mai vechi pe măsură ce ancheta se restrânge
Fondatorul Btcpay Server, Nicolas Dorier, a oferit ulterior o explicație mai specifică. Concluziile sale preliminare au indicat că implementările afectate rulau software anterior versiunii 2.4.2. Se pare că atacatorii au obținut acces de administrator, urmele digitale indicând vulnerabilități prezente în acele versiuni mai vechi.
Dorier a indicat, de asemenea, că serverele publice și cele de demonstrație care rulau versiunea 2.4.7 nu au fost atacate. Această distincție pune sub semnul întrebării posibilitatea ca însăși cea mai recentă versiune de urgență să fi introdus vulnerabilitatea raportată. Totuși, aceasta nu garantează că fiecare instalare actuală este imună, iar anchetatorii nu au publicat încă un raport tehnic complet.
Proiectul a remediat anterior, în luna august, o vulnerabilitate separată care permitea atacatorilor neautentificați să obțină credențialele „macaroon” ale Lightning Network Daemon (LND), care funcționează ca jetoane de autorizare. Această vulnerabilitate a fost remediată în versiunea 2.4.2. Dezvoltatorii au declarat anterior că portofelele on-chain ale Btcpay nu au fost expuse prin acea vulnerabilitate specifică.
Nu s-a stabilit încă în mod concludent dacă cele mai recente furturi au implicat aceeași vulnerabilitate, o altă vulnerabilitate mai veche sau mai multe vulnerabilități.
Revizuirea de securitate AI a remediat 85 de vulnerabilități cu doar câteva zile înainte de alertă
Momentul ales adaugă o altă întorsătură. Pe 29 octombrie, Btcpay Server a lansat versiunea 2.4.7 după ce a primit rapoarte privind vulnerabilitățile generate prin inițiativa de scanare de securitate open-source a Anthropic. Această versiune a remediat 85 de probleme identificate, dintre care una critică, 13 cu gravitate ridicată, 52 cu gravitate medie și 19 cu gravitate scăzută.
Dezvăluirile au avut loc pe fondul unei extinderi mai ample a cercetării vulnerabilităților asistate de IA în 2026, pe măsură ce sistemele dezvoltate de giganți ai IA precum Anthropic, OpenAI și Google au demonstrat capacități din ce în ce mai sofisticate de identificare a punctelor slabe ale software-ului. Numai inițiativa de scanare a Anthropic a raportat peste 29.000 de vulnerabilități potențiale în decurs de șase luni, deși doar o parte dintre acestea a fost supusă unei revizuiri manuale.
Incidentul Btcpay ilustrează o distincție esențială între descoperirea vulnerabilităților și protejarea software-ului implementat. Publicarea remediilor nu actualizează automat serverele operate independent.
Comercianții își scot serverele offline pe măsură ce ancheta continuă
Companiile, inclusiv Coincards, au scos din funcțiune instalațiile Btcpay în urma avertismentului. Pentru comercianți, această întrerupere creează un compromis imediat între disponibilitatea plăților și protejarea fondurilor accesibile prin portofelele conectate. Dorier a reiterat importanța limitării soldurilor din portofelele „hot” la sume pe care operatorii își pot permite să le piardă.
În actualizările furnizate nu au fost anunțate nicio estimare definitivă a pierderilor, niciun patch nou specific incidentului și niciun anunț de revenire la normal. Dezvoltatorii pregăteau o explicație mai detaliată. Întrebarea îngrijorătoare depășește cadrul Btcpay: pe măsură ce sistemele de inteligență artificială accelerează descoperirea vulnerabilităților, poate infrastructura de plăți operată independent să țină pasul cu remediile?

Utilizatorii BTCPay Server trebuie să acționeze rapid. Aflați mai multe despre vulnerabilitate și despre cum să actualizați sau să dezactivați serviciul pentru a vă asigura siguranța.
Citește acum: Nodurile Bitcoin Lightning sunt afectate, în timp ce BTCPay anunță o actualizare de urgență la versiunea 2.4.2

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEJamie RedmanNews Lead
Jamie Redman este coordonatorul departamentului de știri la Bitcoin.com News și jurnalist specializat în tehnologie financiară, stabilit în Massachusetts.