Bursa sud-coreeană de criptomonede Coinone a dezvăluit o breșă semnificativă de securitate a datelor clienților duminică, 15 noiembrie 2026, după ce atacatorii au pătruns în sistemul furnizorului său extern de servicii de asistență, MetaM, expunând potențial parolele, informațiile bancare, numerele naționale de identificare și detaliile portofelelor de criptomonede ale clienților.
Breșă la Coinone: parole și date confidențiale ale clienților expuse
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Furnizorul extern de servicii de asistență pentru clienți al Coinone, MetaM, a suferit o intruziune care a vizat 11 categorii de informații potențial sensibile ale clienților.
- Bursa susține că infrastructura sa de tranzacționare și portofelele de criptomonede nu au fost compromise, deși numărul clienților afectați rămâne necunoscut.
- Incidentul se adaugă la o serie tot mai mare de încălcări ale securității datelor din industria criptomonedelor în 2026, ridicând întrebări cu privire la securitatea terților și la confidențialitatea clienților.
Breșa de securitate de la Coinone expune 11 categorii de informații sensibile
Conform comunicatului oficial al Coinone, intruziunea a avut loc joi, 12 noiembrie, în jurul orei 4:00 a.m., ora standard a Coreei, când un atacator neautorizat a accesat serverele operate de MetaM, care gestionează consultările telefonice și online ale clienților bursei. Contractantul a notificat Coinone la aproximativ ora 9:20 dimineața în aceeași zi, iar platforma de tranzacționare a făcut public incidentul pe 15 noiembrie.
Coinone se clasează pe locul al treilea printre cele mai mari burse de criptomonede din Coreea de Sud în ceea ce privește activitatea de tranzacționare, după Bithumb, care ocupă locul al doilea, și liderul de piață Upbit. Platforma de tranzacționare sud-coreeană îl numără pe OKX printre susținătorii săi financiari, bursa deținând o participație de 20%, iar restul acțiunilor fiind împărțite între fondatorul și CEO-ul Coinone, Cha Myung-hoon, Com2uS Holdings și Korea Investment & Securities.
În anunțul său de duminică, Coinone a recunoscut gravitatea breșei de securitate, declarând:
„Deși am făcut din protejarea informațiilor dvs. personale prioritatea noastră principală, trebuie să vă informăm că un atacator extern a obținut acces neautorizat la serverele unui contractor pe care l-am angajat pentru a gestiona asistența clienților, iar informațiile dvs. personale au fost divulgate.”
Bursa a adăugat:
„În calitate de companie care a externalizat această activitate, simțim o profundă responsabilitate pentru acest incident și ne cerem sincer scuze.”
Informațiile cunoaște-ți clientul (KYC) potențial compromise cuprind 11 categorii: numere de telefon, nume, adrese de e-mail, date de naștere, numere de cont bancar, parole, numere de înregistrare ca rezident, date de eliberare a documentelor de identitate, adrese de domiciliu, adrese de portofel de criptomonede și identificatori de tranzacție (TXID-uri).
Nu toți clienții au avut neapărat toate cele 11 categorii expuse. Înregistrările compromise se referă la informații furnizate în mod voluntar în cadrul interacțiunilor anterioare cu serviciul de asistență pentru clienți, ceea ce înseamnă că clienții care nu au contactat niciodată centrul de asistență al Coinone nu se încadrează în sfera identificată a incidentului.
Coinone nu a dezvăluit câte persoane au fost afectate sau exact cât de multe informații au obținut atacatorii. Compania intenționează să introducă un serviciu dedicat de verificare care să le permită clienților să determine ce date personale au fost implicate.
Coinone susține că fondurile clienților sunt în siguranță, în ciuda breșei de securitate
În ciuda naturii sensibile a înregistrărilor expuse, Coinone susține că infrastructura sa principală de tranzacționare a rămas intactă. Conturile clienților, sistemele de tranzacționare și portofelele de criptomonede funcționează independent de serverele compromise ale MetaM.
Bursa a subliniat:
„Informațiile parțiale divulgate până în prezent nu sunt suficiente pentru ca o terță parte să se conecteze la contul dvs. sau să vă retragă activele.”
Coinone a explicat că procedurile sale de autentificare necesită o verificare suplimentară prin parole unice înregistrate sau prin Kakaotalk, în timp ce metodele de conectare neautorizate sunt blocate. Cu toate acestea, faptul că portofelele nu au fost compromise direct nu elimină posibilitatea unor fraude financiare ulterioare.
În urma descoperirii, Coinone a declarat că a blocat adresele IP suspecte, a restricționat accesul la sistemele compromise, a întărit monitorizarea tranzacțiilor și a transferat temporar operațiunile externalizate de asistență pentru clienți către un serviciu disponibil exclusiv prin e-mail.
Bursa a notificat, de asemenea, Agenția Coreeană pentru Internet și Securitate, Comisia pentru Protecția Datelor cu Caracter Personal și Serviciul de Supraveghere Financiară. Coinone a explicat că anchetatorii examinează intruziunea împreună cu MetaM și specialiști externi în securitate.
Un aspect deosebit de îngrijorător este potențiala utilizare abuzivă a conversațiilor din cadrul serviciului de asistență pentru clienți. Atacatorii care dețin numere de identificare, informații bancare și istoricul corespondenței ar putea pune la cale scheme convingătoare de suplantare a identității și de phishing, vizând clienții neavizați.
Coinone a avertizat:
„Apelurile sau mesajele care fac referire la conversațiile dvs. anterioare cu serviciul de asistență pot fi, de asemenea, tentative de suplantare a identității, așa că vă rugăm să fiți precauți.”
Clienții care au dezvăluit anterior parole în cadrul interacțiunilor cu serviciul de asistență au fost îndemnați să își schimbe imediat datele de autentificare, inclusiv pe serviciile neaflate în legătură cu acesta, unde au fost reutilizate parole identice.
Cinci încălcări majore ale securității datelor din domeniul criptomonedelor aruncă o umbră asupra anului 2026
Dezvăluirea făcută de Coinone vine în urma mai multor alte încălcări notabile ale securității informațiilor clienților care au implicat companii din domeniul criptomonedelor în cursul anului 2026, ilustrând modul în care atacatorii exploatează din ce în ce mai mult sistemele operaționale dincolo de portofelele tradiționale ale platformelor de schimb.
Pe 3 noiembrie, Gnosis Pay a suferit un acces neautorizat la infrastructura sa veche de carduri de debit pentru criptomonede, ceea ce ar fi putut expune informațiile clienților, inclusiv detaliile cardurilor de plată și adresele portofelelor.
Chainalysis a dezvăluit un incident de securitate separat la sfârșitul lunii octombrie, extinzându-și ulterior concluziile la începutul lunii noiembrie. Ancheta companiei de analiză a identificat date de autentificare ale conturilor expuse, hash-uri de parole și token-uri de autentificare, deși nu a raportat dovezi că ar fi fost accesate înregistrări sensibile din cadrul anchetei.
Bursa sud-coreeană Bithumb s-a confruntat, de asemenea, cu un acces neautorizat la infrastructura de comunicații interne în luna octombrie. Ancheta sa a identificat înregistrări asociate cu 6.444 de clienți, inclusiv informații personale expuse direct, aparținând unui număr de 844 de persoane.
Între timp, Coinbase a dezvăluit expunerea informațiilor clienților asociată cu un incident de securitate din septembrie care a implicat furnizorul terț de servicii de analiză Amplitude. Platforma de tranzacționare a susținut că propria sa infrastructură și fondurile clienților nu au fost afectate.
Aceste incidente diferă considerabil ca amploare și circumstanțe tehnice, dar demonstrează în ansamblu că informațiile clienților pot rămâne vulnerabile chiar și atunci când sistemele de custodie a criptomonedelor nu sunt compromise. Conform legislației sud-coreene privind confidențialitatea, clienții Coinone afectați pot solicita despăgubiri legale de până la 3 milioane de won atunci când este dificil să dovedească pierderi financiare reale.
În cazul Coinone, întrebările rămase fără răspuns se referă la numărul clienților afectați, la informațiile extrase efectiv și la eventuala apariție a unor fraude suplimentare. Preocuparea mai largă depășește furtul de criptomonede: chiar și platformele de tranzacționare care protejează cu succes activele clienților pot expune utilizatorii la riscuri financiare și de identitate pe termen lung prin relații cu terți securizate inadecvat.
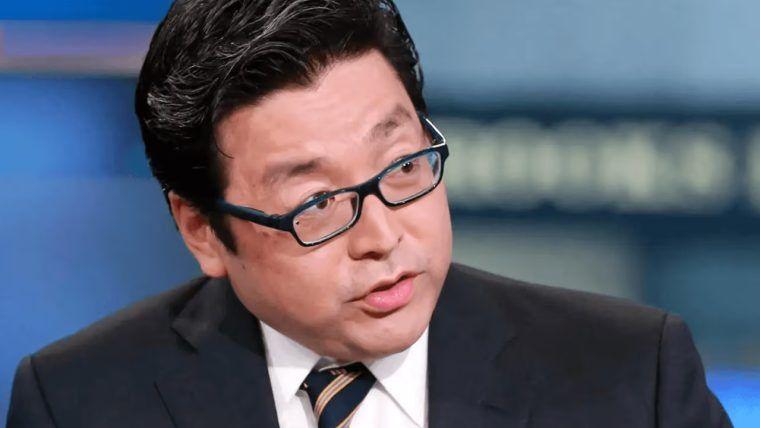
Lee subliniază apariția iminentă a unui superciclu pe piața criptomonedelor, invocând șocurile temporare și creșterea tokenizării activelor digitale.
Citește acum: Tom Lee prezice un superciclu masiv crypto, în ciuda prăbușirii pieței

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEJamie RedmanNews Lead
Jamie Redman este coordonatorul departamentului de știri la Bitcoin.com News și jurnalist specializat în tehnologie financiară, stabilit în Massachusetts.