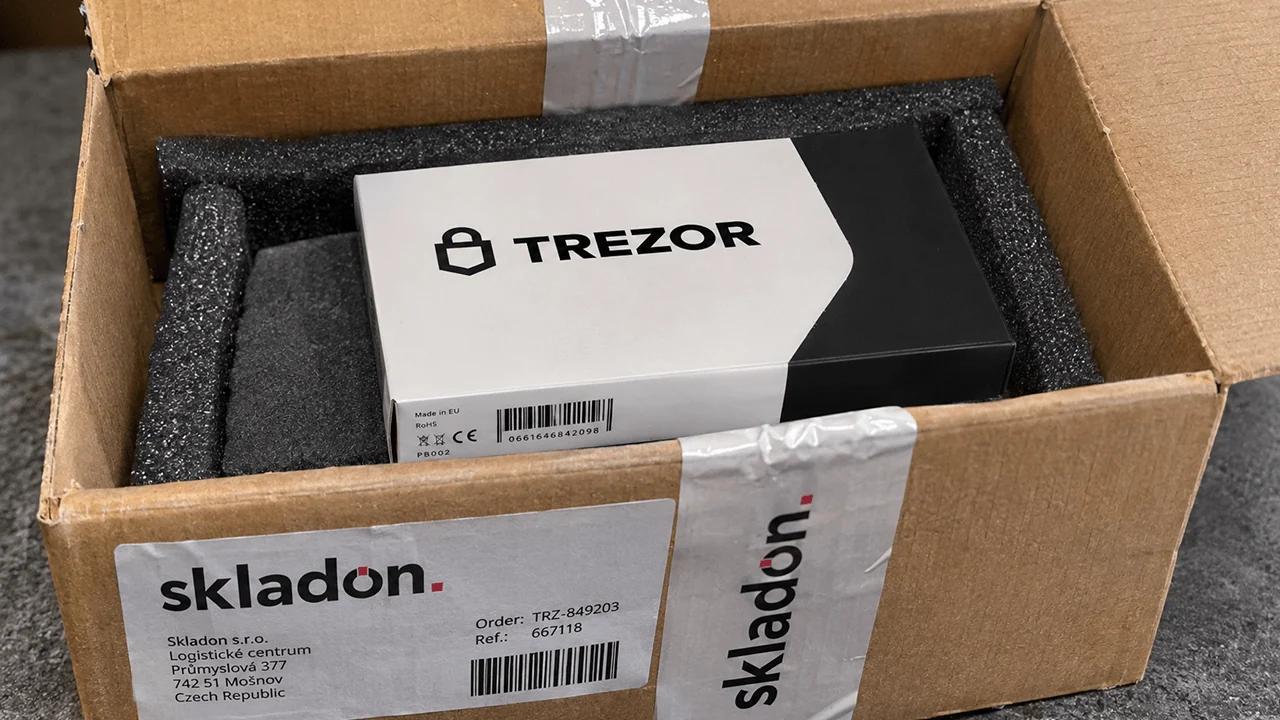
Producătorul de portofele hardware Trezor a anunțat luni, 16 noiembrie 2026, că o breșă de securitate la partenerul său de transport Skladon a dus la expunerea informațiilor personale asociate cu aproximativ 27.000 de comenzi ale clienților, ceea ce ar putea expune deținătorii de criptomonede la riscuri precum escrocherii de tip phishing țintite și amenințări la adresa securității fizice.
Hackerii au atacat un partener de livrare Trezor, expunând datele clienților
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Se pare că atacatorii au extras nume, adrese, numere de telefon, adrese de e-mail și informații despre achiziții din aproximativ 27.000 de comenzi Trezor.
- Trezor a confirmat că dispozitivele sale de portofel, frazele de recuperare și sistemele interne nu au fost compromise.
- Compania reduce perioada de păstrare a datelor și introduce serviciul de ridicare anonimă în 18 țări europene.
Trezor confirmă breșa de securitate de la Skladon și avertizează asupra escrocheriilor țintite
Intruziunea neautorizată a avut loc pe 7 noiembrie, deși Skladon nu a notificat producătorul de portofele hardware decât pe 15 noiembrie. Trezor a făcut public incidentul a doua zi, explicând că ancheta sa este încă în curs.
Înregistrările compromise acoperă comenzile plasate între 9 august și 7 noiembrie 2026. Informațiile expuse includ numele complete ale clienților, numerele de telefon, adresele de livrare, adresele de e-mail, datele de achiziție, denumirile produselor și prețurile. Datorită operațiunilor internaționale de expediere ale Skladon, incidentul se extinde în mai multe țări, deși clienții din SUA nu au fost afectați.
Această știre vine în urma unei breșe de securitate anterioare a Trezor, care a implicat un partener terț, Shipmonk. Un aspect esențial este faptul că Trezor a subliniat că ultima intruziune nu a pătruns în infrastructura sa și nu a compromis portofelele de criptomonede ale clienților. Fraze de recuperare, coduri PIN și fraze de acces nu au fost expuse, deoarece nici Trezor, nici Skladon nu dețin aceste informații.
Cu toate acestea, informațiile furate ridică îngrijorări substanțiale privind confidențialitatea și prezintă riscul de phishing de identitate și atacuri de tip „wrench”. Infractorii care dispun de detalii autentice privind achizițiile se pot da drept reprezentanți ai companiei, pot crea solicitări de asistență convingătoare sau pot identifica persoane care ar putea deține criptomonede.
Unii clienți au raportat deja apeluri telefonice suspecte în urma incidentului. Trezor a avertizat că comunicările frauduloase ar putea sosi prin e-mailuri, mesaje text, poștă tradițională sau apeluri nesolicitate.
„Tratați orice apel, mesaj text, e-mail sau scrisoare neașteptată referitoare la comanda dvs. ca fiind suspectă și fiți atenți la riscurile potențiale pentru siguranța dvs. fizică”, a avertizat Trezor în comunicatul său de pe X.
Clienții afectați care pot fi identificați au primit notificări prin e-mail. Cu toate acestea, un grup mai restrâns, care a achiziționat dispozitive între 9 și 14 august, nu poate fi contactat direct, deoarece datele lor au fost anonimizate anterior.
Producătorul de portofele hardware a sfătuit clienții să contacteze serviciul de asistență exclusiv prin intermediul site-ului său oficial și să nu dezvăluie niciodată copiile de rezervă ale portofelului. Oricine primește amenințări fizice credibile ar trebui să contacteze forțele de ordine locale.
Serviciul „Anonymous Pickup” este lansat pe măsură ce Trezor își întărește măsurile de protecție a confidențialității
Odată cu această dezvăluire, Trezor a evidențiat serviciul său Anonymous Pickup, dezvoltat încă de la începutul anului 2026 și disponibil acum în 18 țări europene. Serviciul permite clienților să achiziționeze portofele hardware folosind un pseudonim și o adresă de e-mail, ridicându-și comenzile de la dulapuri pentru colete sau puncte de ridicare desemnate, fără a-și dezvălui adresele de domiciliu sau numerele de telefon.
Coletele sosesc în ambalaje fără siglă, iar codurile de ridicare facilitează preluarea. În Germania se aplică o modalitate modificată care necesită prezentarea unui act de identitate, deși adresa de domiciliu nu este necesară. „Serviciul Anonymous Pickup este acum disponibil în cea mai mare parte a Europei”, a scris Trezor pe X.
Producătorul de portofele hardware a adăugat:
„Nu este nevoie de nume real, adresă de domiciliu sau număr de telefon. O adresă de e-mail validă este tot ce aveți nevoie pentru a comanda portofelul și a-l ridica în mod confidențial de la locul de ridicare ales.”
Trezor reduce, de asemenea, perioada de păstrare a informațiilor clienților de la 90 de zile la 45 de zile și solicită partenerilor de transport să adopte standarde echivalente. Compania are în plan reduceri suplimentare și revizuiește cerințele de securitate ale terților.
Cel mai recent incident vine în urma unei expuneri anterioare din 2026 care a implicat unul dintre furnizorii de e-mail ai Trezor, Brevo, care a dezvăluit adresele de e-mail ale abonaților la newsletter, evidențiind vulnerabilitățile recurente în rândul furnizorilor externi de servicii. Compania a notificat autoritatea relevantă de protecție a datelor și a promis actualizări suplimentare pe măsură ce anchetatorii stabilesc amploarea completă a încălcării.
Deși activele digitale ale clienților rămân protejate, cel mai recent incident al Trezor scoate la iveală o slăbiciune persistentă în ceea ce privește auto-custodia criptomonedelor: portofelele hardware pot securiza cheile private, dar înregistrările de expediere pot totuși să-i conecteze pe proprietari la adrese fizice identificabile. Nimeni nu dorește să fie abordat sau vizitat de persoane rău intenționate, iar exact asta atrag aceste informații.
Mai mulți utilizatori nu au fost mulțumiți de anunțul Trezor. „De ce primesc un serviciu de la o terță parte atunci când comand de pe site-ul OFICIAL?”, a întrebat o persoană compania în firul de discuție dedicat dezvăluirii. „Companiile de dimensiunea noastră și cu acoperire globală nu pot funcționa eficient fără furnizori de servicii terți”, a răspuns Trezor contului de pe X.
Producătorul de portofele a adăugat:
„Obiectivul nostru este să gestionăm cât mai multe aspecte la nivel intern, dar nu este realist să ne ocupăm singuri de fiecare parte a afacerii. Skladon este unul dintre partenerii care livrează comenzile Trezor și deține doar informațiile necesare pentru a vă livra coletul.”

Coinone dezvăluie o breșă de securitate privind datele clienților, care implică informații sensibile, pe fondul unui nou incident de securitate din domeniul criptomonedelor care stârnește noi îngrijorări.
Citește acum: Breșă la Coinone: parole și date confidențiale ale clienților expuse

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEJamie RedmanNews Lead
Jamie Redman este coordonatorul departamentului de știri la Bitcoin.com News și jurnalist specializat în tehnologie financiară, stabilit în Massachusetts.