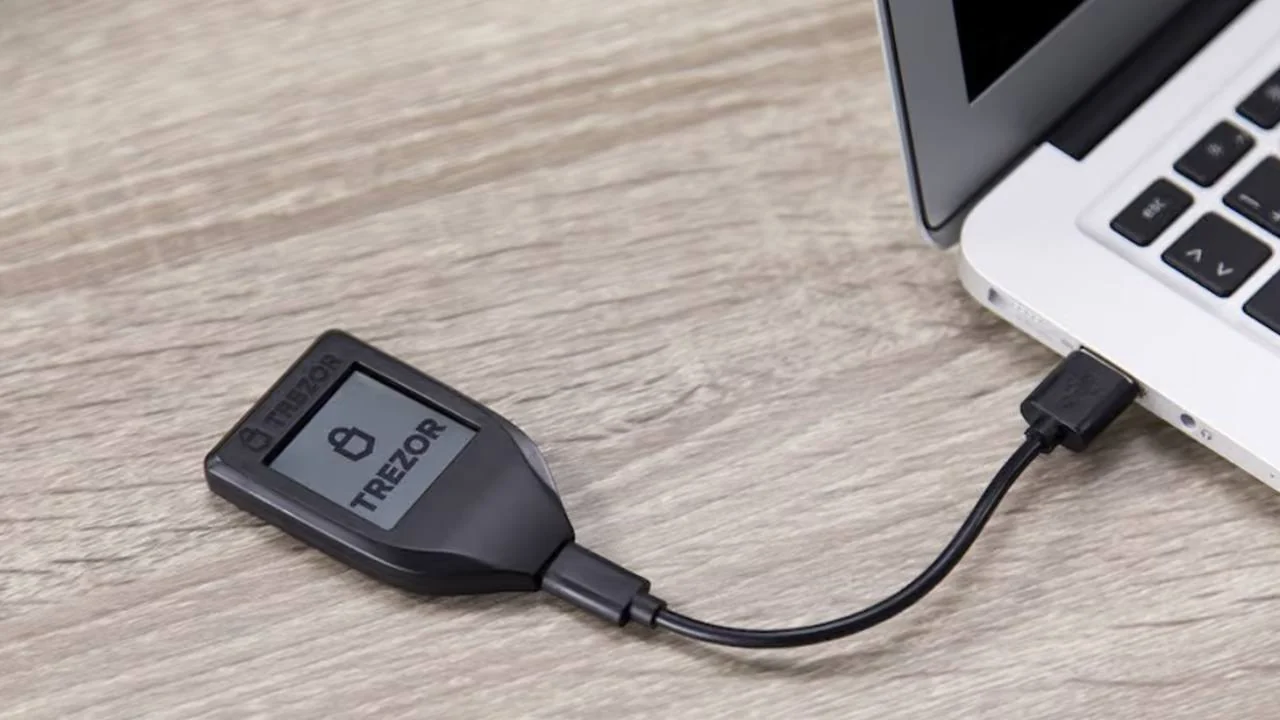
Trezor a anunțat descoperirea a trei portofele Safe 5 care au fost modificate ilegal, o reducere de aproximativ 80% a numărului de distribuitori și o actualizare de firmware care blochează implanturile identificate. Cumpărătorii produselor CryptoBilis ar trebui să-și transfere în continuare fondurile în portofele noi, iar achizițiile efectuate începând cu luna martie sunt eligibile pentru înlocuire.
Trezor confirmă dispozitive de spionaj în 3 portofele; taie 80% distribuitori
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Trezor a declarat că nu a primit nicio sesizare privind pierderea fondurilor clienților din cauza implanturilor.
- Firmware-ul 2.13.1 nu poate proteja frazele de recuperare capturate înainte de instalare.
- Dreptul la înlocuire se aplică achizițiilor CryptoBilis efectuate începând cu luna martie.
Trezor detaliază modificările aduse firmware-ului și distribuitorilor
Producătorul de portofele hardware Trezor a declarat pe 12 noiembrie că trei dispozitive Safe 5 achiziționate de la CryptoBilis, un fost distribuitor autorizat din Asia de Sud-Est, conțineau implanturi hardware neautorizate. Postarea de pe blogul companiei referitoare la anchetă a prezentat în detaliu o actualizare de firmware și controale mai stricte asupra distribuției. Versiunea 2.13.1, lansată pe 11 noiembrie, împiedică implanturile identificate să capteze informații prin actualizarea software-ului care rulează dispozitivul, a declarat compania.
Toate cele trei dispozitive afectate au fost achiziționate între 20 august și 23 septembrie prin intermediul CryptoBilis, direct sau prin magazinele sale de pe Tokopedia și Shopee. Trezor a examinat în laboratorul său primul implant raportat pe modelul Safe 5 și a identificat alte două pe baza fotografiilor trimise de proprietari. Patruzeci și opt de clienți au contactat compania, care le verifica dispozitivele în laboratorul propriu sau pe baza fotografiilor trimise.
Compania a declarat:
„Am redus rețeaua noastră de distribuitori cu aproximativ 80%.”
Planurile sale de reducere a rețelei de distribuitori au fost anunțate în octombrie, iar Trezor descrie acum partenerii eliminați ca fiind de încredere și neprezentând o amenințare imediată. Vânzătorii rămași trebuie să îndeplinească cerințe mai stricte privind aprovizionarea, depozitarea și accesul la dispozitive.
Plăci ascunse au capturat secretele portofelelor
În interiorul modelului Safe 5, dispozitivul de implantare neautorizat se află între ecran și placa principală, placa de circuit principală a dispozitivului care conectează componentele electronice. Acesta copiază informațiile afișate fără a modifica firmware-ul sau Secure Element, un cip de securitate dedicat, conform analizei efectuate de Trezor. Placa adăugată înregistrează cuvintele de recuperare în timpul creării sau restaurării portofelului, precum și frazele de acces afișate, care sunt secrete suplimentare opționale utilizate pentru a accesa portofele separate.
Implantul criptează datele capturate și le trimite printr-o rețea mobilă către un server administrat de atacatori. În absența semnalului, acesta păstrează datele și continuă să încerce până când transferul se realizează. Trezor a declarat că implantul funcționează în același mod ca cele descoperite în unele dispozitive Ledger. În cazul Ledger, atacatorii au cumpărat dispozitive originale, le-au modificat și le-au repus în vânzare prin intermediul distribuitorilor din Asia de Sud-Est.
Ledger a confirmat în octombrie prezența unui implant hardware neautorizat în portofelul unui client afectat. Descoperirile Trezor s-au limitat la dispozitivele Safe 5 achiziționate de la CryptoBilis. Verificările efectuate asupra dispozitivelor altor distribuitori regionali nu au evidențiat nicio manipulare, iar compania nu a raportat implanturi confirmate în alte modele.
Cumpărătorii de la CryptoBilis au în continuare nevoie de portofele noi
Deși actualizarea blochează capturarea de către implanturile identificate, copiile de rezervă ale portofelelor expuse anterior rămân compromise. Trezor a continuat să recomande cumpărătorilor de la CryptoBilis să transfere fondurile către portofele nou create, deoarece înlocuirea hardware-ului în timp ce se reutilizează aceeași frază de recuperare lasă acea expunere intactă. Proprietarii dispozitivelor suspectate de manipulare au fost instruiți să le păstreze și să evite configurarea sau utilizarea acestora până la primirea îndrumărilor de la serviciul de asistență.
Eligibilitatea pentru înlocuire acoperă toate modelele achiziționate de la CryptoBilis începând cu luna martie. Restricțiile de expediere pot impune alegerea unui model diferit cu rambursarea diferenței de preț, livrarea într-o altă țară sau o rambursare. Clienții au fost rugați să solicite înlocuirea prin intermediul serviciului oficial de asistență Trezor, iar cumpărătorii nesiguri au fost, de asemenea, încurajați să verifice originea dispozitivului lor.
Escrocii s-ar putea da drept angajați care oferă înlocuiri sau rambursări, a avertizat Trezor, reiterând faptul că nu solicită niciodată frazele de recuperare. Compania a continuat să colaboreze cu SEAL 911, serviciul de intervenție de urgență al Security Alliance pentru incidente legate de criptomonede. De asemenea, a promis o recompensă pentru clientul care a raportat primul implantul.

Află de ce Trezor este esențial pentru a deține cu adevărat bitcoin și care sunt riscurile pe care ți le asumi dacă îți încredințezi activele digitale platformelor de tranzacționare.
Citește acum: Trezor: Dacă nu deții cheile, nu ești proprietarul Bitcoin-ului

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.
Despre autor
SCRIS DEKevin Helms
Kevin Helms este un jurnalist de criptomonede specializat în Bitcoin, reglementarea blockchain și piețele globale de active digitale.